Ichor para Talos Linux y Kubernetes
1.21 Llaves de seguridad, registro de auditoría, diffs de Argo CD y CAST AI →

Todos tus clústeres, desde tu teléfono.

Ichor se creó para Talos Linux y sigue hablándole con el mismo cliente que talosctl. Hoy también abre cualquier kubeconfig: EKS, GKE, AKS, DigitalOcean, Rancher, Sidero Omni o un inicio de sesión OIDC, sin instalar nada en el clúster y sin intermediarios.

¿No tienes un clúster a mano? Toca Probar demo en la primera pantalla: cinco nodos de ejemplo, gráficos y registros en directo, totalmente sin conexión. Gratuita y de código abierto, Apache-2.0, de solo lectura por defecto.

Nacida en Talos · En casa en cualquier parte

Empezó como una app para Talos. Ahora abre cualquier kubeconfig.

Añade un kubeconfig por archivo, pegado, QR o la hoja de compartir. La vista previa lista cada contexto con su modo de inicio de sesión y añade los que elijas. Cada clúster recibe un inicio de Kubernetes, todas las pantallas de Kubernetes, alertas en segundo plano y un color propio, para que un reinicio nunca apunte al equivocado.

  • Talos Linux

    Un talosconfig, con los roles grabados en su certificado: salud de los nodos, registros, etcd, KubeSpan, actualizaciones, la API de Talos de principio a fin.

  • Sidero Omni

    Inicia sesión en la instancia como lo hace omnictl, elige los clústeres que lista. El rol de Omni para tu identidad es lo que la app puede hacer.

  • Kubernetes gestionado

    EKS, GKE, AKS, DigitalOcean y Rancher: lista los clústeres de la cuenta y añádelos, o importa el kubeconfig que escribió la CLI. Los plugins exec se sustituyen por un inicio de sesión en el teléfono.

  • Todo lo demás

    Un certificado de cliente, un token de ServiceAccount, u OIDC con kubelogin, en el navegador o con un código de dispositivo. k3s, RKE2, kubeadm, OpenShift: si kubectl llega, Ichor también.

Con sesión como tu portátil, sellada como una llave

Ningún binario aws, gcloud ni az corre en el teléfono: Ichor hace lo que haría el plugin exec, con un inicio de sesión que se queda en el dispositivo y se renueva solo. Tokens y claves quedan sellados en StrongBox o el Secure Enclave, tras el bloqueo de la app.

«¿Qué cuenta usa este clúster?» → se muestra en su inicio.

  • Talos Linux
  • Sidero Omni
  • Amazon EKS
  • Google GKE
  • Azure AKS
  • DigitalOcean
  • Rancher
  • OIDC · kubelogin
  • Client certificate
  • ServiceAccount token
  • Argo CD
  • Flux
  • Cilium · Calico
  • CAST AI

En un clúster en la nube, el inicio de Kubernetes también dice dónde puso la nube cada nodo: su pool de Karpenter, grupo de nodos gestionado, clase de cómputo o pool de agentes, el tipo de máquina, y si es spot o bajo demanda. Un clúster Talos también puede usar una de estas identidades para sus pantallas de Kubernetes, en lugar del kubeconfig de administrador.

Nuevo de 1.18 a 1.21

Cada cambio registrado, cada acción comprobada antes.

Cuatro versiones para operar, no solo mirar: una llave de seguridad para desbloquear la app, un registro cifrado de lo que la app cambió y quién lo tocó, el diff que Argo CD aplicaría, un asistente PromQL en la pantalla de métricas, los ahorros de CAST AI en ambas plataformas, y acciones de Kubernetes que saben de antemano si tu cuenta puede ejecutarlas.

Un registro de auditoría de lo que hizo el teléfono

Cada cambio en el clúster hecho desde la app, reinicio, restart, sincronización, rollback, borrado, queda registrado con su resultado, incluso cuando una ejecución en segundo plano falla, en un registro cifrado en el dispositivo. La pantalla Actividad lo lee en Android y iOS.

«¿Quién reinició grafana a las 2?» → este teléfono, desde esta pantalla.

Argo CD: ver el diff, luego sincronizar

Mostrar diff muestra lo que cambiaría una sincronización, objeto por objeto, a partir de la comparación que el controlador ya hizo, con los valores de los Secrets ocultos. La revisión, cada entrada del historial y una sincronización en curso enlazan a su commit en GitHub, GitLab, Gitea, Forgejo, Codeberg o Bitbucket. Revertir ahora pide escribir el nombre de la app.

«¿Qué toca esta sincronización?» → los tres objetos, antes de tocar.

Desbloquear con una llave de seguridad

Una YubiKey o cualquier llave FIDO2, por NFC o USB, puede sustituir al PIN y la biometría para el bloqueo de la app, y sellar las configuraciones guardadas para que nada las lea sin la llave, ni siquiera una copia del almacenamiento del teléfono.

«¿Teléfono perdido?» → las configuraciones están selladas a una llave que no está en él.

Un asistente PromQL en la pantalla Métricas

Di qué quieres ver; el asistente escribe la consulta, la ejecuta contra tu Prometheus para comprobar que devuelve algo, y añade el panel. Opcional, desactivado por defecto, con tu propia clave de Claude u OpenAI, en Android y iOS.

«Memoria de cada pod en w-2, apilada» → un panel, comprobado.

CAST AI en ambas plataformas

Recomendaciones por carga de trabajo con el dinero que ahorran, planes de consolidación de nodos y lo que un plan fallido dejó como ahorro perdido, en una vista de cargas de trabajo rediseñada, ahora también en iOS además de Android.

«¿Qué está sobredimensionado?» → ordenado, con el ahorro.

Cualquier objeto, resumido, con lo que puedes hacer

Cada objeto tiene ahora una pestaña de resumen, como el inicio de kubectl describe: condiciones, propietarios, los eventos de la última hora. Sus acciones están a un toque, y las que tu cuenta no puede ejecutar están desactivadas con el motivo, consultado al servidor de API antes de que lo intentes.

«¿Puedo reiniciar esto desde aquí?» → sí, o por qué no.

  • Alertas en cada clúster

    Las alertas en segundo plano, los servicios de datos y el inicio reordenable funcionan ahora en clústeres añadidos desde un kubeconfig, no solo los de Talos.

  • Alertas que abren la pantalla correcta

    Toca una notificación y llega al nodo, pod o copia de seguridad de la que trata, con un canal de Android por tipo para silenciar lo que quieras.

  • Confirmaciones escritas

    Borrar todos los clústeres o revertir una app de Argo CD pide escribir su nombre. Las acciones de un toque están donde está su objeto.

  • Mismos ajustes, ambas plataformas

    Android y iOS comparten una misma disposición de ajustes, dicen de dónde vienen las actualizaciones, y pasan una comprobación de accesibilidad con texto denso legible.

Red, almacenamiento y presión

¿Es la red, el almacenamiento o el nodo? Mídelo.

Algo va lento y todos los nodos dicen Ready. Ichor mide el enlace entre dos nodos, revisa el almacenamiento y las bases de datos sobre las que se apoyan tus apps, y muestra qué carga de trabajo está dejando sin recursos un nodo, directamente desde el teléfono.

Prueba de red

Elige dos nodos, de una lista o, en Android, directamente en el mapa del clúster, e Ichor los mide con netperf, como hace cilium connectivity perf, con cualquier CNI: rendimiento TCP y después latencia p50, p90 y p99, de pod a pod y, si quieres, de host a host. Los resultados se guardan y se representan en gráficos a lo largo del tiempo.

«¿Es más rápido el switch nuevo?» → medido.

Servicios de datos

Ichor reconoce Longhorn, CloudNativePG, Garage y Dragonfly en el clúster y los comprueba: volúmenes degradados y sus réplicas, instancias de Postgres y copias de seguridad antiguas o fallidas, nodos de Garage, el master y las réplicas de Dragonfly. Cada problema indica el nodo que hay detrás, y unas alertas opcionales te avisan cuando un volumen falla o las copias de seguridad se detienen.

«¿Se hizo la copia de seguridad de anoche?» → sí, o por qué no.

Argo CD

Cuando Argo CD se ejecuta en el clúster, Ichor lista sus aplicaciones con su salud y su estado de sincronización, sigue una sincronización ola por ola y te permite sincronizar, refrescar, detener una sincronización, pausar la auto-sincronización o volver atrás. Usa los recursos Application con el kubeconfig de administrador que emite Talos: sin token de Argo CD, y una aplicación gestionada por un ApplicationSet nunca se cambia a sus espaldas.

Una app que Ichor no reconoce, como un proyecto personal, puede traer su propio logo con la anotación ichor.levis.name/icon: un nombre de Dashboard Icons, un enlace https a un PNG o WebP (descargado solo si permites la descarga de iconos) o la propia imagen, incluida en base64.

kubectl -n argocd annotate application my-site \
  ichor.levis.name/icon=https://example.org/logo.png

«¿Por qué está degradada esta aplicación?» → el pod y el nodo.

Presión de los nodos y cgroups

Cuánto tiempo espera el trabajo de un nodo a la CPU, la memoria o el disco, en un gráfico de los últimos cinco minutos, con la carga de trabajo que más espera, los OOM kills y los contenedores cerca de su límite de memoria. La pestaña Cgroups, como talosctl cgroups, lo desglosa todo por servicio, pod y contenedor.

«¿Quién se está comiendo w-2?» → identificado.

Estas funciones necesitan un certificado os:admin. La prueba de red ejecuta sus pods en un namespace propio, con el perfil de seguridad de pods restricted, y lo elimina después; cada medición satura el enlace durante 5 a 20 segundos. Los resultados guardados se quedan cifrados en el teléfono, fuera de las copias de seguridad, y las alertas de los servicios de datos están desactivadas hasta que las actives.

  • Mapa del clúster

    En Android, la pantalla de KubeSpan dibuja tus sitios, nodos y túneles, activos, degradados o caídos, con una bandera para cada zona. Toca dos nodos para probar el enlace entre ellos.

  • Abre una aplicación en el navegador

    La ficha de una aplicación muestra sus direcciones web, encontradas en los Ingress y las HTTPRoute de Gateway API que apuntan a ella, a un toque.

  • Encuentra tu clúster en la LAN

    ¿No responde ningún endpoint desde aquí? En Android, Ichor busca en la red local nodos que acepten tus credenciales y te permite editar los endpoints a mano.

  • Comandos de depuración listos

    Unos 40 comandos de netshoot para DNS, MTU, TLS, KubeSpan y más, a un toque en la shell de depuración, para que apenas necesites el teclado del teléfono.

Aplicaciones y Kubernetes

Sabe qué se ejecuta en tu clúster y dale un empujón cuando se atasca.

Talos te dice que los nodos están bien. Pero ¿está Grafana al día?, ¿por qué un agente de Cilium sigue en la versión antigua?, ¿qué pod está en bucle de fallos? Ichor ahora muestra el software que se ejecuta en el clúster y, con un certificado de administrador, reinicia la carga de trabajo o elimina el pod atascado sin portátil.

Inventario de aplicaciones

Cada contenedor de cada nodo, agrupado en las aplicaciones que reconoces, con sus logotipos: Home Assistant, Immich, la pila *arr, Longhorn, Cilium y unas 250 más. Los sidecars y los contenedores init se unen a su aplicación, e Ichor señala una aplicación que ejecuta dos versiones a la vez o una imagen :latest sin fijar.

«¿Está todo en la nueva versión?» → de un vistazo.

Cargas de trabajo y reinicio gradual

Deployments, StatefulSets y DaemonSets con su disponibilidad y estado de despliegue, primero los que requieren atención. Reinicia uno con una actualización gradual, como kubectl rollout restart, tras una confirmación que avisa cuando solo tiene un pod. Después, el despliegue se muestra en directo, pods antiguos y nuevos, hasta que cada pod nuevo está listo; ciérralo cuando quieras, el despliegue continúa.

«Solo necesita un empujón.» → empujado, desde la cama.

Pods, primero los que fallan

Cada pod con el estado que muestra kubectl get pods (CrashLoopBackOff, Init:Error, Terminating), sus reinicios y su nodo. Elimina uno atascado para que su controlador arranque una copia nueva; la confirmación te dice si algo lo volverá a crear.

«¿Por qué sigue reiniciándose?» → eliminado y recreado.

CronJobs, cuando los necesites

Cada CronJob con su programación, su próxima ejecución y cómo fueron las últimas, primero los fallidos y los que están en curso. Ejecuta uno ahora, como kubectl create job --from, tras una confirmación: el Job sigue perteneciendo a su CronJob, así que el historial y la limpieza siguen aplicándose.

Dale a cada uno un logo, un nombre y una línea de descripción con una etiqueta o una anotación; sin icono, Ichor usa el de la app a la que pertenece su imagen, si no un reloj. Pon ichor.levis.name/trigger=false para que un job solo se ejecute según su programación.

kubectl label cronjob db-backup ichor.levis.name/icon=postgresql
kubectl annotate cronjob db-backup ichor.levis.name/title="Database backup"
kubectl annotate cronjob db-backup ichor.levis.name/description="Nightly dump to S3"
kubectl label cronjob wipe-staging ichor.levis.name/trigger=false

«La copia falló anoche.» → relanzada, desde el sofá.

El inventario de aplicaciones funciona con un certificado os:reader de solo lectura y los logotipos vienen incluidos en la app, así que no se consulta nada en internet. Las cargas de trabajo y los pods usan el kubeconfig de administrador que emite Talos, guardado solo en memoria. El modo captura de pantalla oculta todos los logotipos, además de las direcciones y los nombres de los nodos.

  • «No se puede acceder al clúster», explicado

    ¿VPN desactivada o en la red equivocada? En lugar de un muro de nodos en rojo, un único aviso explica el motivo, reintenta por sí solo y se recupera en cuanto vuelve tu conexión.

  • Pruebas en cada incidente

    Los incidentes registrados ahora conservan los estados de los servicios y los cambios de los enlaces de red capturados en ese momento, con los detalles técnicos a un toque.

  • Logotipos para el resto, si quieres

    Para las aplicaciones que no están entre las 250 incluidas, Ichor puede descargar un logotipo del conjunto abierto Dashboard Icons. Está desactivado por defecto y solo envía el nombre público del icono.

  • Versiones dispares, detectadas

    Un nodo que sigue con el Cilium antiguo, una etiqueta :latest olvidada: las aplicaciones que conviene revisar se cuentan directamente en la vista general.

Análisis del clúster

Deja de adivinar qué ha cambiado. Tu teléfono lo vio.

Son las 3 de la madrugada, un nodo va y viene y tu portátil está en la otra habitación. Análisis del clúster convierte Ichor de una página de estado en un kit de diagnóstico: detecta el nodo que se ha desviado, registra el incidente mientras ocurre y descubre qué recurso se está ahogando de verdad. Todo con un certificado os:reader de solo lectura.

Diferencias de configuración

El único worker con un MTU distinto, el servidor NTP olvidado, la extensión que se quedó atrás en una actualización. Ichor compara DNS, NTP, MTU, versiones de extensiones, Secure Boot, UKI y versiones de Talos dentro de cada rol, o frente a una referencia que guardes, y señala el que se sale de la norma.

«¿Por qué solo w-3 va lento?» → encontrado.

Registro de incidentes

Pulsa grabar mientras está pasando e Ichor construye una cronología de hasta diez minutos: eventos de Talos en directo, más la disponibilidad de los nodos, servicios, enlaces y contadores de red muestreados cada cinco segundos. La cronología se guarda, lista para el análisis posterior.

«¿Qué falló primero?» → está en la cronología.

Métricas de cuellos de botella

Carga alta, pero ¿es la CPU, el disco, la red o un vecino ruidoso en el hipervisor? La pestaña En directo ahora muestra la espera de E/S y el tiempo robado de la VM, el rendimiento y el tiempo de E/S por disco, y el rendimiento, los errores y los descartes por interfaz, sin picos falsos tras un reinicio.

«¿Es el disco?» → ahora lo sabes.

Las referencias y las grabaciones se cifran en el teléfono, se guardan por separado para cada clúster y nunca se incluyen en copias de seguridad. No se recopilan configuraciones de máquina, kubeconfigs ni registros sin procesar, y puedes borrarlo todo desde la pantalla de análisis.

  • Encuentra los nodos que olvidaste

    ¿Tu talosconfig solo indica un endpoint? Ichor pide al clúster sus miembros y te ofrece añadir los nodos que faltan con un toque.

  • Wake-on-LAN

    Despierta un nodo apagado desde su menú de acciones. Ichor recuerda las tarjetas de red de cada nodo mientras está encendido, así que puedes despertarlo aunque nunca lo hayas configurado.

  • Pruébala sin clúster

    La demo integrada funciona sin conexión con cinco nodos de ejemplo, métricas en directo, registros, etcd y más. Míralo todo antes de importar una sola configuración.

  • Importaciones más seguras, cambios más rápidos

    Importar un contexto con un nombre conocido nunca sobrescribe un clúster. Mantén pulsado el icono de la app para ir directamente a cualquier clúster.

Así se ve

Pantallas reales de un clúster en funcionamiento, tomadas en modo captura de pantalla: las direcciones y los nombres de los nodos se sustituyen por otros ficticios.

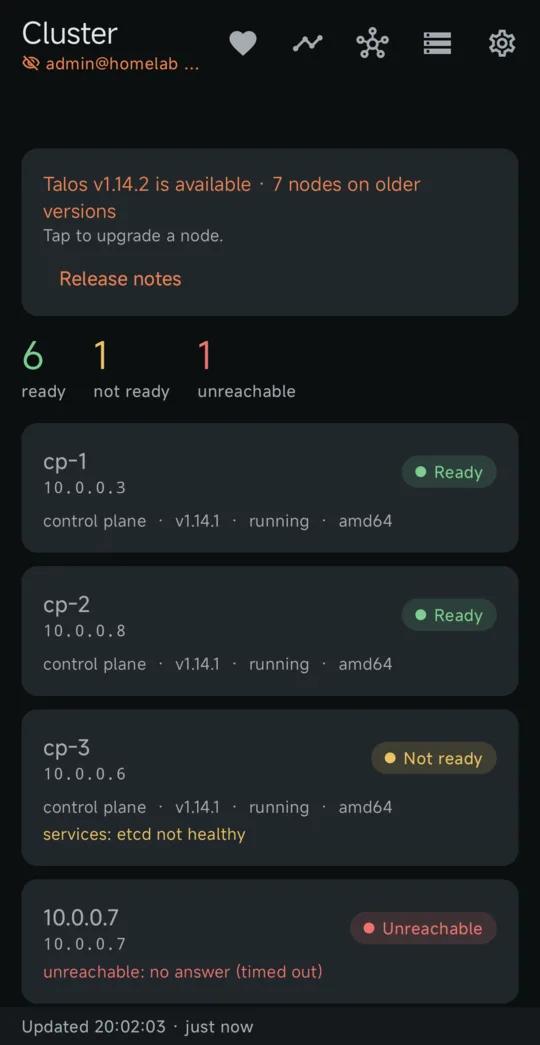
Pantalla de vista general del clúster de Ichor para Talos Linux
Vista general del clústerTodos los nodos de un vistazo y un aviso cuando sale una versión nueva de Talos.
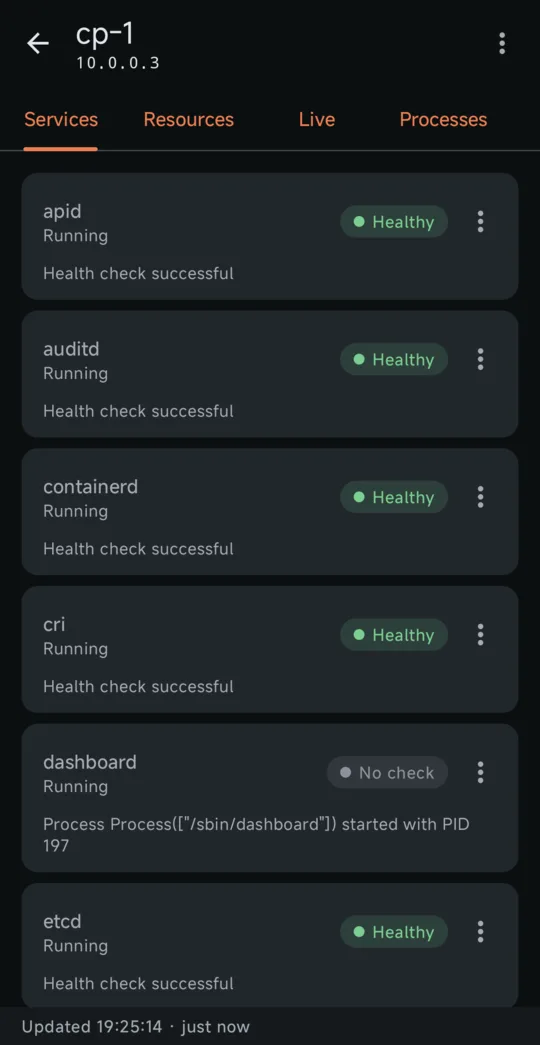
Pantalla de servicios de Ichor para Talos Linux
ServiciosEstado de cada servicio de Talos, con reinicio para los operadores.
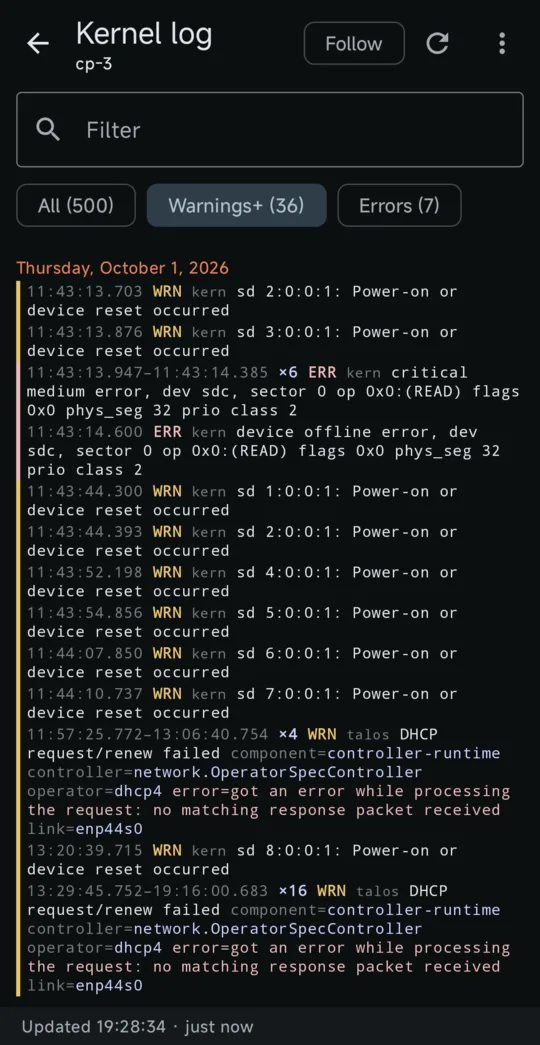
Pantalla de registros del kernel y de servicios de Ichor para Talos Linux
Registros del kernel y de serviciosColoreados por nivel, repeticiones agrupadas, filtro de advertencias o errores.
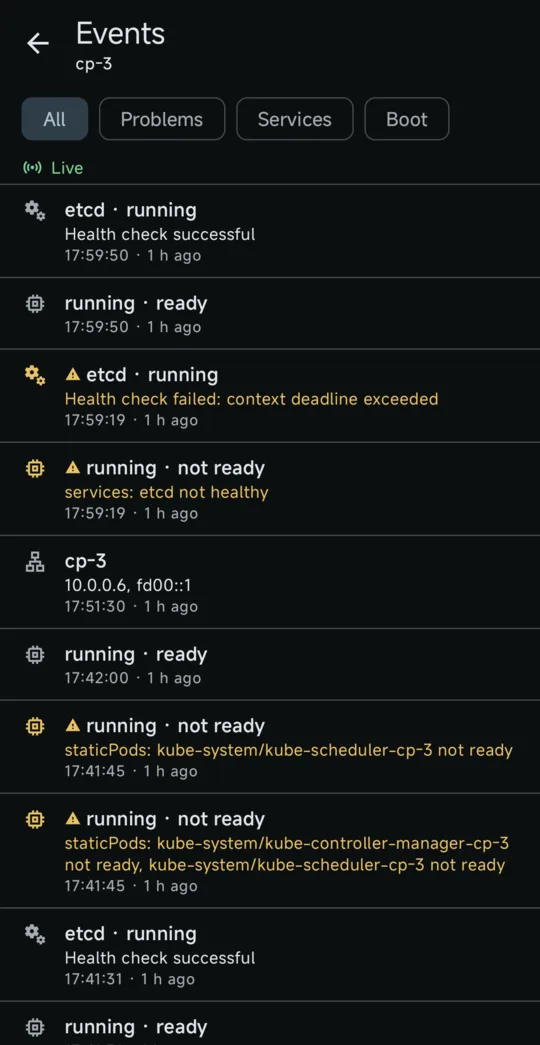
Pantalla de eventos de Ichor para Talos Linux
EventosCambios de servicios y condiciones de los nodos en el momento en que ocurren.
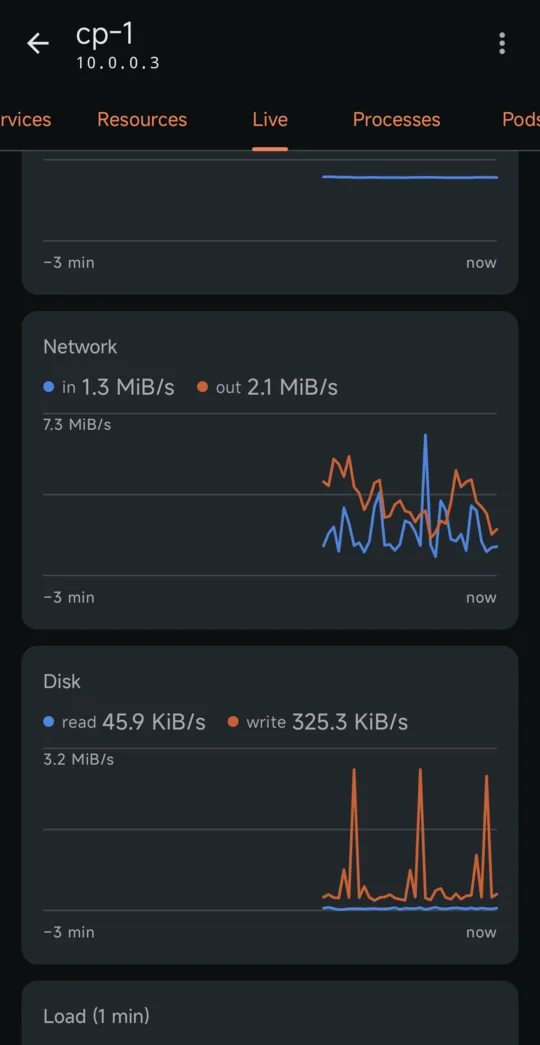
Pantalla de gráficos en directo de Ichor para Talos Linux
Gráficos en directoCPU, memoria, red, disco y carga cada dos segundos.
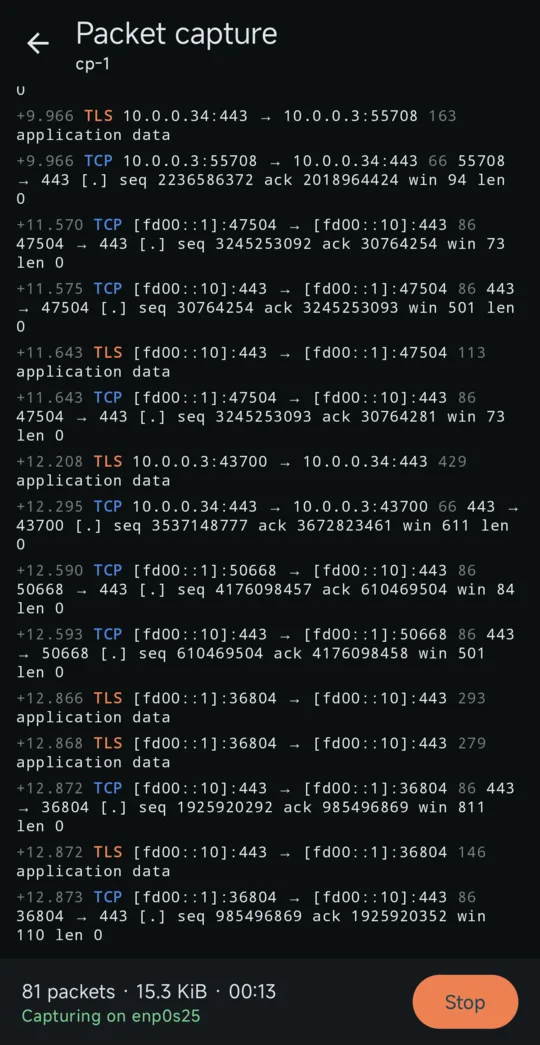
Pantalla de captura de paquetes de Ichor para Talos Linux
Captura de paquetesUna lista de paquetes en directo, guardada como .pcap para Wireshark.
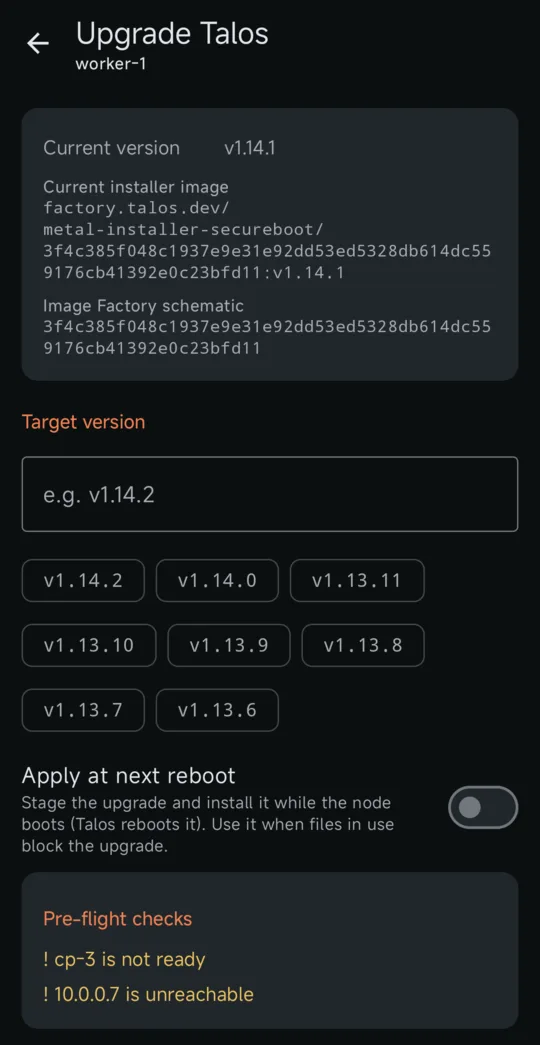
Pantalla de actualización de Talos de Ichor para Talos Linux
Actualización de TalosTu imagen de instalación con la nueva versión, tras las comprobaciones previas.

Los comandos de talosctl que más usas, convertidos en pantallas

Todo pasa por el cliente Go oficial de Talos, así que los contextos de talosconfig, mTLS y el proxy de endpoint a nodo funcionan exactamente igual que con talosctl.

En lugar de Abre Rol
talosctl get machinestatus Vista general del clústerCada nodo: listo, no listo o inaccesible, con las condiciones no cumplidas, la deriva del reloj y las actualizaciones de Talos disponibles. reader
talosctl services, talosctl logs -f Servicios y registrosEstado de los servicios y registros de servicios o del kernel coloreados por nivel, con repeticiones agrupadas y un modo de seguimiento en directo. reader
talosctl events Cronología de eventosCambios de servicios, fases de arranque y cambios de direcciones en todo el clúster, en el momento en que ocurren. reader
talosctl dashboard, talosctl processes Gráficos en directo y procesosCPU, memoria, red, disco y carga cada dos segundos, y la lista de procesos ordenada por CPU o memoria. reader
talosctl get members Descubrimiento de nodosMiembros del clúster a los que tu talosconfig aún no apunta, añadidos al contexto con un toque, y, en Android, una búsqueda en la red local cuando ningún endpoint responde. reader
diff of talosctl get … on every node Diferencias de configuraciónDNS, NTP, MTU, extensiones, Secure Boot, UKI y versiones de Talos comparados dentro de un rol o frente a una referencia guardada. reader
talosctl events + watch, in a terminal Registro de incidentesEventos y estado muestreado de nodos, servicios y red reunidos en una única cronología guardada. reader
talosctl read /proc/stat, /proc/diskstats Métricas de cuellos de botellaEspera de E/S, tiempo robado, E/S por disco y errores y descartes por interfaz, en directo. reader
talosctl containers -k PodsContenedores agrupados por pod, con CPU y memoria. reader
talosctl containers -k on every node Inventario de aplicacionesEl software que se ejecuta en el clúster, agrupado en aplicaciones con sus logotipos, versiones, versiones dispares e imágenes sin fijar. reader
talosctl get links, talosctl netstat RedInterfaces, direcciones, rutas, servidores DNS y de hora, y conexiones abiertas. reader
talosctl apply-config --mode try Configuración de la máquinaLa configuración del nodo campo a campo o en YAML, con los secretos ocultos salvo que los muestres. Edítala y prueba el cambio: el nodo vuelve atrás por sí solo si no lo conservas. admin
talosctl etcd status, etcd snapshot etcdMiembros, líder, tamaño y alarmas, desfragmentación y una instantánea guardada en el teléfono. reader / backup
talosctl get kubespanpeerstatuses KubeSpanLos pares de cada nodo: estado, endpoint, último handshake y tráfico, y, en Android, un mapa de sitios, nodos y túneles. reader
talosctl service restart Control de serviciosInicia, detén o reinicia un servicio, con una advertencia para los críticos. operator
talosctl reboot -m powercycle Reinicio, apagado y encendidoOrdenado, ciclo de energía o forzado, tras escribir el nombre de host para confirmar. Despierta un nodo apagado con Wake-on-LAN. operator
talosctl pcap Captura de paquetesUna lista de paquetes en directo con detalles decodificados, guardada como .pcap para abrirla en Wireshark. operator
talosctl upgrade Actualización de TalosUn nodo cada vez, rechazada si etcd fuera a perder el quórum, con el progreso hasta que el nodo vuelve. admin
kubectl get deploy,sts,ds, kubectl rollout restart Cargas de trabajo de KubernetesDisponibilidad y estado de despliegue de cada Deployment, StatefulSet y DaemonSet, y un reinicio gradual tras una confirmación. admin
kubectl get cronjobs, kubectl create job --from CronJobs de KubernetesProgramación, próxima ejecución y ejecuciones recientes de cada CronJob, con el icono y el nombre que le des, y una ejecución manual tras una confirmación. admin
kubectl get pods, kubectl delete pod Pods de KubernetesEstado del pod, disponibilidad, reinicios y nodo, primero los que fallan; elimina un pod atascado para que su controlador lo vuelva a crear. admin
cilium connectivity perf, netperf Prueba de redRendimiento TCP y latencia de p50 a p99 entre dos nodos, de pod a pod o de host a host, guardados y representados a lo largo del tiempo. admin
kubectl get volumes.longhorn.io, clusters.postgresql.cnpg.io Servicios de datosVolúmenes de Longhorn, clústeres de CloudNativePG y sus copias de seguridad, Garage y Dragonfly, con el nodo que hay detrás de cada problema. admin
talosctl cgroups Presión de los nodos y cgroupsPresión de CPU, memoria y disco, la carga de trabajo que más espera, los OOM kills y el uso por servicio, pod y contenedor. admin
talosctl config new Emitir un talosconfigRenueva el certificado de este teléfono o crea uno de solo lectura para otro dispositivo como código QR. admin
talosctl health Comprobación de estado del clústerLas comprobaciones del lado del servidor, transmitidas a medida que se ejecutan. admin
talosctl debug Shell de depuraciónEjecuta una imagen como nicolaka/netshoot en un nodo y obtén un terminal, con unos 40 comandos listos para usar. admin

Tu teléfono solo tiene el acceso que tú le das

Genera un talosconfig dedicado para el teléfono. La app lee sus roles y solo muestra lo que ese certificado permite hacer. Si pierdes el teléfono, el certificado no concede nada más y caduca por sí solo.

Operador

os:operator

Todo lo de solo lectura, más reinicio, apagado, reinicio de servicios y captura de paquetes.

Administrador

os:admin

Añade la comprobación de estado, la configuración de la máquina, las actualizaciones de Talos, la emisión de talosconfigs, la exportación del kubeconfig, las shells de depuración, los reinicios graduales y la eliminación de pods de Kubernetes, las pruebas de red, los servicios de datos y la presión de los nodos.

El talosconfig se cifra con una clave guardada en el chip de seguridad del teléfono: StrongBox o el TEE en Android, el Secure Enclave en iPhone. Un bloqueo opcional con huella, Face ID o PIN protege la app y cada reinicio.

Instalar

  1. Crea un talosconfig para el teléfono

    En tu estación de trabajo, firma un certificado de solo lectura en un nodo del plano de control y luego enumera tus nodos.

    talosctl -n <control-plane-ip> config new talosconfig-phone --roles os:reader --crt-ttl 8760h
    talosctl --talosconfig talosconfig-phone config node <node-1> <node-2> …
  2. Instala la app

    En Android, añádela a Obtainium para recibir actualizaciones, o descarga el APK para tu teléfono (arm64-v8a para casi todos) desde la última versión.

  3. Importa la configuración

    Elige el archivo, pégalo o escanéalo como código QR:

    qrencode -t ansiutf8 -r talosconfig-phone

    ¿Demasiado grande para un solo código QR? Comprímelo, la app lo descomprime:

    gzip -9 < talosconfig-phone | qrencode -8 -t ansiutf8

Android

Android 8 o posterior, un APK por ABI. La app busca actualizaciones en las versiones de GitHub y verifica la suma de comprobación y la clave de firma de cada descarga antes de instalarla.

Última versión

iPhone

iOS 17 o posterior. Cada versión incluye un IPA sin firmar: instálalo con Sideloadly o AltStore, que lo firman con tu Apple ID.

Última versión

Por qué Ichor

Una sola vena mantenía vivo al gigante de bronce. Vigila la tuya.

En la mitología griega, Talos era el gigante de bronce que protegía Creta y recorría sus costas tres veces al día. Una única vena le iba del cuello al tobillo y llevaba icor, la sangre dorada de los dioses. Mientras el icor fluía, Talos seguía en pie.

Tu clúster también tiene pulso: nodos listos, servicios sanos, etcd con quórum. Ichor es la app que abres para comprobarlo, desde cualquier lugar, y la que te da un toque en el hombro cuando flaquea.

Preguntas

¿Puedo probarla sin un clúster Talos?

Sí. Toca Probar demo en la pantalla de importación: un clúster sin conexión de cinco nodos de ejemplo con métricas en directo, servicios, registros, eventos, etcd y red. Está claramente marcado como datos de demostración, puede convivir con tus clústeres reales y se elimina desde Gestionar clústeres.

¿Funciona sin Talos, en EKS, GKE o AKS?

Sí. Añade un clúster desde un kubeconfig, o lista los clústeres de una cuenta de AWS, Google Cloud, Azure, DigitalOcean o Rancher y añade los que elijas. El inicio de sesión que ejecutaría el plugin exec del kubeconfig ocurre en el teléfono: IAM Identity Center, Entra ID, una clave de cuenta de servicio, u OIDC en el navegador. Las pantallas de Talos se ocultan; todas las pantallas de Kubernetes, las alertas en segundo plano y los servicios de datos están ahí, y lo que puedes hacer es tu RBAC.

¿Ichor es una app oficial de Sidero Labs?

No. Ichor es un cliente independiente creado por la comunidad para Talos Linux. Usa la biblioteca cliente de código abierto en Go de Sidero, pero no está hecho, respaldado ni soportado por Sidero Labs.

¿Tengo que instalar algo en el clúster?

No. Ichor habla con la API de Talos que ya expone cada nodo, con un talosconfig, exactamente igual que talosctl. No hay agente, operador ni servidor intermedio. Las pantallas de Kubernetes usan el kubeconfig de administrador que Talos emite para un certificado de administrador, guardado solo en memoria. La prueba de red es la única excepción: arranca pods de netperf de corta duración en un namespace propio y lo elimina al terminar.

¿Adónde van mis datos?

Solo a tus nodos. La app consulta GitHub para buscar versiones nuevas, y nada más sale del teléfono a menos que lo actives. El diagnóstico con IA está desactivado por defecto, te muestra antes el informe exacto y solo lo envía cuando tocas Preguntar, con los nombres y las direcciones ocultos si así lo eliges. La descarga de logotipos para aplicaciones no incluidas también está desactivada por defecto y solo envía el nombre público del icono, nunca los nombres de tus imágenes.

¿Puede romper mi clúster?

No con un certificado de solo lectura: la API de Talos rechaza cualquier cambio. Con un certificado de operador o de administrador, las acciones arriesgadas te piden escribir el nombre de host del nodo, y las actualizaciones se rechazan si etcd fuera a perder el quórum.

¿Cómo paso a un teléfono nuevo?

Haz una copia de seguridad de tus clústeres y ajustes desde Ajustes, protegida con una frase de contraseña. En el teléfono nuevo, toca Restaurar una copia de seguridad en la primera pantalla o, en Android, abre el archivo de la copia desde tu gestor de archivos. Las copias de seguridad funcionan entre Android e iPhone.

¿Gestiona varios clústeres?

Sí. Importa tantos talosconfigs o contextos como quieras, cambia entre ellos desde la cabecera y da a cada clúster su propio color para saber siempre dónde estás.

Tu clúster tiene pulso. Llévalo contigo.

Instala Ichor en un minuto, abre la demo y luego conéctala a tu propio clúster con un certificado de solo lectura. Gratuita, de código abierto, sin cuenta.

Apoya el proyecto

Ichor es gratuita y no tiene anuncios ni rastreo. La detección de diferencias, el registro de incidentes y todas las funciones de esta página se desarrollan de forma abierta. Si Ichor te ahorra ir a por el portátil, ayuda a financiar lo que viene a través de GitHub Sponsors o en criptomonedas.