Ichor per Talos Linux e Kubernetes
1.21 Chiavi di sicurezza, registro di audit, diff Argo CD e CAST AI →

Tutti i cluster che gestisci, dal tuo telefono.

Ichor è nata per Talos Linux e gli parla ancora con lo stesso client di talosctl. Oggi apre anche qualsiasi kubeconfig: EKS, GKE, AKS, DigitalOcean, Rancher, Sidero Omni o un accesso OIDC, senza installare nulla nel cluster e senza intermediari.

Non hai un cluster a portata di mano? Tocca Prova la demo nella prima schermata: cinque nodi di esempio, grafici live e log, completamente offline. Gratis e open source, Apache-2.0, in sola lettura per impostazione predefinita.

Nata su Talos · A casa ovunque

È nata come app per Talos. Ora apre qualsiasi kubeconfig.

Inserisci un kubeconfig, da file, incollato, via QR o dal foglio di condivisione. L'anteprima elenca ogni contesto con il suo modo di accesso e aggiunge quelli che scegli. Ogni cluster riceve una home Kubernetes, tutte le schermate Kubernetes, gli avvisi in background e un colore tutto suo, così un riavvio non punta mai a quello sbagliato.

  • Talos Linux

    Un talosconfig, con i ruoli impressi nel suo certificato: stato dei nodi, log, etcd, KubeSpan, aggiornamenti, l'API Talos da cima a fondo.

  • Sidero Omni

    Accedi all'istanza come fa omnictl, scegli i cluster che elenca. Il ruolo Omni della tua identità è ciò che l'app può fare.

  • Kubernetes gestito

    EKS, GKE, AKS, DigitalOcean e Rancher: elenca i cluster dell'account e aggiungili, oppure importa il kubeconfig scritto dalla CLI. I plugin exec sono sostituiti da un accesso sul telefono.

  • Tutto il resto

    Un certificato client, un token di ServiceAccount, o OIDC con kubelogin, nel browser o con un codice dispositivo. k3s, RKE2, kubeadm, OpenShift: se kubectl ci arriva, ci arriva anche Ichor.

Con accesso come il tuo portatile, sigillata come una chiave

Nessun binario aws, gcloud o az gira sul telefono: Ichor fa ciò che farebbe il plugin exec, con un accesso che resta sul dispositivo e si rinnova da solo. Token e chiavi sono sigillati in StrongBox o nella Secure Enclave, dietro il blocco dell'app.

«Quale account usa questo cluster?» → mostrato nella sua home.

  • Talos Linux
  • Sidero Omni
  • Amazon EKS
  • Google GKE
  • Azure AKS
  • DigitalOcean
  • Rancher
  • OIDC · kubelogin
  • Client certificate
  • ServiceAccount token
  • Argo CD
  • Flux
  • Cilium · Calico
  • CAST AI

Su un cluster cloud la home Kubernetes dice anche dove il cloud ha messo ogni nodo: il suo pool Karpenter, il gruppo di nodi gestito, la classe di calcolo o il pool di agenti, il tipo di macchina, e se è spot o on-demand. Anche un cluster Talos può usare una di queste identità per le sue schermate Kubernetes, al posto del kubeconfig admin.

Novità da 1.18 a 1.21

Ogni modifica registrata, ogni azione verificata prima.

Quattro versioni per operare, non solo guardare: una chiave di sicurezza per sbloccare l'app, un registro cifrato di ciò che l'app ha cambiato e di chi ha toccato, il diff che Argo CD applicherebbe, un assistente PromQL nella schermata delle metriche, i risparmi di CAST AI su entrambe le piattaforme, e azioni Kubernetes che sanno in anticipo se il tuo account può eseguirle.

Un registro di audit di ciò che ha fatto il telefono

Ogni modifica al cluster fatta dall'app, riavvio, restart, sincronizzazione, rollback, eliminazione, è registrata con il suo esito, anche quando un'esecuzione in background va in crash, in un registro cifrato sul dispositivo. La schermata Attività lo legge su Android e iOS.

«Chi ha riavviato grafana alle 14?» → questo telefono, da questa schermata.

Argo CD: vedi il diff, poi sincronizza

Mostra diff rende ciò che una sincronizzazione cambierebbe, oggetto per oggetto, dal confronto che il controller ha già fatto, con i valori dei Secret nascosti. La revisione, ogni voce della cronologia e una sincronizzazione in corso rimandano al loro commit su GitHub, GitLab, Gitea, Forgejo, Codeberg o Bitbucket. Il rollback ora chiede di digitare il nome dell'app.

«Cosa tocca questa sincronizzazione?» → i tre oggetti, prima di toccare.

Sblocca con una chiave di sicurezza

Una YubiKey o qualsiasi chiave FIDO2, via NFC o USB, può sostituire PIN e biometria per il blocco dell'app, e sigillare le configurazioni salvate così che nulla le legga senza la chiave, nemmeno una copia della memoria del telefono.

«Telefono perso?» → le configurazioni sono sigillate a una chiave che non c'è dentro.

Un assistente PromQL nella schermata Metriche

Di' cosa vuoi vedere; l'assistente scrive la query, la esegue sul tuo Prometheus per verificare che restituisca qualcosa, e aggiunge il pannello. Opzionale, disattivato di default, con la tua chiave Claude o OpenAI, su Android e iOS.

«Memoria di ogni pod su w-2, impilata» → un pannello, verificato.

CAST AI su entrambe le piattaforme

Raccomandazioni per carico di lavoro con i soldi che fanno risparmiare, piani di consolidamento dei nodi e ciò che un piano fallito ha lasciato come risparmio mancato, in una vista dei carichi di lavoro ridisegnata, ora anche su iOS oltre che su Android.

«Cosa è sovradimensionato?» → in classifica, con il risparmio.

Qualsiasi oggetto, riassunto, con ciò che puoi fare

Ogni oggetto ha ora una scheda di riepilogo, come l'inizio di kubectl describe: condizioni, proprietari, gli eventi dell'ultima ora. Le sue azioni sono a un tocco, e quelle che il tuo account non può eseguire sono disabilitate con il motivo, chiesto al server API prima che tu ci provi.

«Posso riavviarlo da qui?» → sì, o perché no.

  • Avvisi su ogni cluster

    Avvisi in background, servizi dati e home riordinabile funzionano ora sui cluster aggiunti da un kubeconfig, non solo su quelli Talos.

  • Avvisi che aprono la schermata giusta

    Tocca una notifica e arrivi al nodo, pod o backup di cui parla, con un canale Android per tipo per silenziare ciò che vuoi.

  • Conferme digitate

    Eliminare tutti i cluster o fare il rollback di un'app Argo CD chiede di digitarne il nome. Le azioni a un tocco stanno dove sta il loro oggetto.

  • Stesse impostazioni, entrambe le piattaforme

    Android e iOS condividono un unico layout delle impostazioni, dicono da dove arrivano gli aggiornamenti, e superano un controllo di accessibilità con testo denso leggibile.

Rete, storage e pressione

È la rete, lo storage o il nodo? Misuralo.

Qualcosa è lento e ogni nodo dice Ready. Ichor misura il collegamento tra due nodi, controlla lo storage e i database su cui poggiano le tue app, e mostra quale carico di lavoro un nodo sta affamando, direttamente dal telefono.

Test di rete

Scegli due nodi, da un elenco o, su Android, direttamente sulla mappa del cluster, e Ichor li misura con netperf, come fa cilium connectivity perf, con qualsiasi CNI: throughput TCP, poi latenza p50, p90 e p99, da pod a pod e, se vuoi, da host a host. I risultati vengono conservati e rappresentati nel tempo.

«Il nuovo switch è più veloce?» → misurato.

Servizi dati

Ichor riconosce Longhorn, CloudNativePG, Garage e Dragonfly nel cluster e li controlla: volumi degradati e le loro repliche, istanze Postgres e backup vecchi o non riusciti, nodi Garage, master e repliche di Dragonfly. Ogni problema indica il nodo da cui dipende, e avvisi facoltativi ti segnalano quando un volume si guasta o i backup si interrompono.

«Il backup di stanotte è andato?» → sì, o il perché no.

Argo CD

Quando Argo CD gira nel cluster, Ichor elenca le sue applicazioni con salute e stato di sincronizzazione, segue una sincronizzazione onda per onda e ti permette di sincronizzare, aggiornare, interrompere una sincronizzazione, sospendere l’auto-sync o tornare indietro. Usa le risorse Application con il kubeconfig di amministrazione emesso da Talos: nessun token Argo CD, e un’app gestita da un ApplicationSet non viene mai modificata alle sue spalle.

Un’app che Ichor non riconosce, come un progetto personale, può portare il proprio logo con l’annotazione ichor.levis.name/icon: un nome Dashboard Icons, un link https a un PNG o WebP (scaricato solo se consenti il download delle icone) o l’immagine stessa, inclusa in base64.

kubectl -n argocd annotate application my-site \
  ichor.levis.name/icon=https://example.org/logo.png

«Perché questa app è degradata?» → il pod e il nodo.

Pressione sui nodi e cgroups

Quanto il lavoro su un nodo attende CPU, memoria o disco, in un grafico degli ultimi cinque minuti, con il workload che attende di più, gli OOM kill e i container vicini al loro limite di memoria. La scheda Cgroups, come talosctl cgroups, scompone tutto per servizio, pod e container.

«Chi si sta mangiando w-2?» → trovato.

Queste funzioni richiedono un certificato os:admin. Il test di rete esegue i suoi pod in un namespace dedicato, con il profilo di sicurezza dei pod restricted, e lo elimina al termine; ogni misurazione satura il collegamento per 5-20 secondi. I risultati salvati restano cifrati sul telefono, esclusi dai backup, e gli avvisi sui servizi dati sono disattivati finché non li attivi.

  • Mappa del cluster

    Su Android, la schermata KubeSpan disegna i tuoi siti, nodi e tunnel, attivi, degradati o giù, con una bandiera per ogni zona. Tocca due nodi per testare il collegamento tra loro.

  • Apri un'app nel browser

    La scheda di un'app elenca i suoi indirizzi web, trovati negli Ingress e nelle HTTPRoute del Gateway API che puntano a essa, a un tocco di distanza.

  • Trova il tuo cluster sulla LAN

    Nessun endpoint risponde da qui? Su Android, Ichor cerca nella rete locale i nodi che accettano le tue credenziali, e ti permette di modificare gli endpoint a mano.

  • Comandi di debug pronti all'uso

    Circa 40 comandi netshoot per DNS, MTU, TLS, KubeSpan e altro, a un tocco nella shell di debug, così la tastiera del telefono non serve quasi mai.

App e Kubernetes

Scopri cosa gira sul tuo cluster, e dagli una spinta quando si inceppa.

Talos ti dice che i nodi stanno bene. Ma Grafana è aggiornato? Perché un agente Cilium è ancora alla vecchia versione? E quale pod è in crash loop? Ora Ichor mostra il software in esecuzione nel cluster e, con un certificato da amministratore, riavvia il workload o elimina il pod bloccato senza bisogno del portatile.

Inventario delle app

Ogni container su ogni nodo, raggruppato nelle app che conosci, con i loro loghi: Home Assistant, Immich, lo stack *arr, Longhorn, Cilium e circa altre 250. Sidecar e init container confluiscono nella loro app, e Ichor segnala un'app che gira con due versioni contemporaneamente o un'immagine :latest non fissata.

«È tutto alla nuova versione?» → basta un'occhiata.

Workload e riavvio con rollout

Deployments, StatefulSets e DaemonSets con lo stato di prontezza e di rollout, a partire da quelli che richiedono attenzione. Riavviane uno con un aggiornamento progressivo, come kubectl rollout restart, dopo una conferma che ti avvisa se esegue un solo pod. Il rollout viene poi mostrato in diretta, pod vecchi e nuovi, finché ogni nuovo pod è pronto; chiudilo quando vuoi, il rollout prosegue.

«Gli serve solo una spinta.» → fatto, dal letto.

Pod, i problematici per primi

Ogni pod con lo stato mostrato da kubectl get pods (CrashLoopBackOff, Init:Error, Terminating), i suoi riavvii e il nodo. Elimina un pod bloccato perché il suo controller ne avvii una copia nuova; la conferma ti dice se qualcosa lo ricreerà.

«Perché continua a riavviarsi?» → eliminato, ricreato.

CronJob, quando servono

Ogni CronJob con la sua pianificazione, la prossima esecuzione e l’esito delle ultime, prima quelli falliti e in corso. Eseguine uno subito, come kubectl create job --from, dopo una conferma: il Job resta del suo CronJob, quindi cronologia e pulizia continuano a valere.

Dai a ognuno un logo, un nome e una riga di descrizione con una label o un’annotazione; senza icona, Ichor usa quella dell’app a cui appartiene la sua immagine, altrimenti un orologio. Imposta ichor.levis.name/trigger=false perché un job giri solo secondo pianificazione.

kubectl label cronjob db-backup ichor.levis.name/icon=postgresql
kubectl annotate cronjob db-backup ichor.levis.name/title="Database backup"
kubectl annotate cronjob db-backup ichor.levis.name/description="Nightly dump to S3"
kubectl label cronjob wipe-staging ichor.levis.name/trigger=false

«Il backup è fallito stanotte.» → rilanciato, dal divano.

L'inventario delle app funziona con un certificato os:reader in sola lettura e i loghi sono inclusi nell'app, quindi nulla viene cercato online. Workload e pod usano il kubeconfig di amministratore emesso da Talos, tenuto solo in memoria. La modalità screenshot nasconde tutti i loghi, oltre a indirizzi e nomi dei nodi.

  • «Impossibile raggiungere il cluster», spiegato

    VPN spenta o rete sbagliata? Invece di un muro di nodi rossi, un unico avviso ti spiega perché, riprova da solo e si risolve appena la connessione torna.

  • Prove allegate a ogni incidente

    Gli incidenti registrati ora conservano gli stati dei servizi e le variazioni dei collegamenti di rete rilevati in quel momento, con i dettagli tecnici a portata di tocco.

  • Loghi anche per le altre, se vuoi

    Per le app oltre le 250 incluse, Ichor può scaricare un logo dal set aperto Dashboard Icons. È disattivato per impostazione predefinita e invia solo il nome pubblico dell'icona.

  • Versioni disallineate, individuate

    Un nodo ancora sul vecchio Cilium, un tag :latest dimenticato: le app da controllare sono contate direttamente nella panoramica.

Analisi del cluster

Smetti di tirare a indovinare cosa è cambiato. Il tuo telefono l'ha visto.

Sono le 3 di notte, un nodo continua ad andare su e giù e il portatile è nell'altra stanza. Analisi del cluster trasforma Ichor da pagina di stato a kit per la risoluzione dei problemi: individua il nodo che si è discostato, registra l'incidente mentre si sviluppa e scopri quale risorsa è davvero al limite. Il tutto con un certificato os:reader in sola lettura.

Differenze di configurazione

L'unico worker con un MTU diverso, il server NTP dimenticato, l'estensione rimasta indietro dopo un aggiornamento. Ichor confronta DNS, NTP, MTU, versioni delle estensioni, Secure Boot, UKI e versioni di Talos all'interno di ogni ruolo, o rispetto a un riferimento che salvi tu, e indica quello fuori posto.

«Perché solo w-3 è lento?» → trovato.

Registrazione incidenti

Avvia la registrazione mentre succede e Ichor costruisce una cronologia fino a dieci minuti: eventi Talos in tempo reale, più prontezza dei nodi, servizi, collegamenti e contatori di rete campionati ogni cinque secondi. La cronologia viene salvata, pronta per il postmortem.

«Cosa si è rotto per primo?» → è nella cronologia.

Metriche dei colli di bottiglia

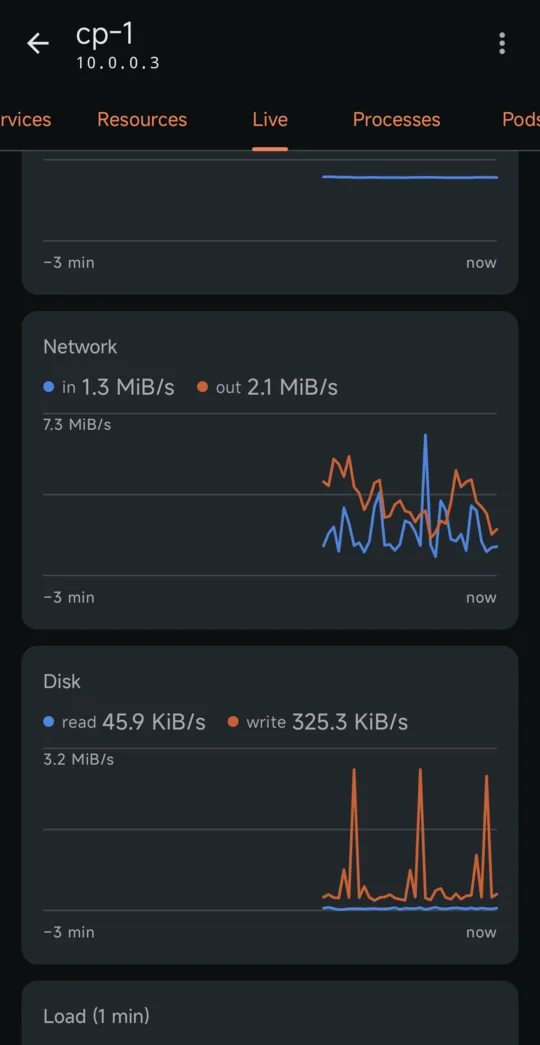
Carico alto, ma è colpa della CPU, del disco, della rete o di un vicino rumoroso sull'hypervisor? La scheda Live ora mostra l'attesa I/O e il tempo sottratto alla VM, throughput e tempo di I/O per disco, e throughput, errori e pacchetti scartati per interfaccia, senza falsi picchi dopo un riavvio.

«È il disco?» → ora lo sai.

Riferimenti e registrazioni sono cifrati sul telefono, separati per cluster e mai inclusi nei backup. Non vengono raccolti configurazioni macchina, kubeconfig né log grezzi, e puoi eliminare tutto dalla schermata delle analisi.

  • Trova i nodi che hai dimenticato

    Il tuo talosconfig elenca un solo endpoint? Ichor chiede al cluster i suoi membri e ti propone di aggiungere i nodi mancanti con un tocco.

  • Wake-on-LAN

    Risveglia un nodo spento dal suo menu delle azioni. Ichor memorizza le schede di rete di ogni nodo mentre è acceso, così puoi risvegliarlo anche se non l'hai mai configurato.

  • Provala senza un cluster

    La demo integrata funziona offline con cinque nodi di esempio, metriche live, log, etcd e altro. Guarda tutto prima di importare una sola configurazione.

  • Importazioni più sicure, passaggi più rapidi

    Importare un contesto con un nome già usato non sovrascrive mai un cluster. Tieni premuta l'icona dell'app per passare direttamente a qualsiasi cluster.

Com'è fatta

Schermate reali di un cluster in funzione, catturate in modalità screenshot: indirizzi e nomi dei nodi sono sostituiti da segnaposto.

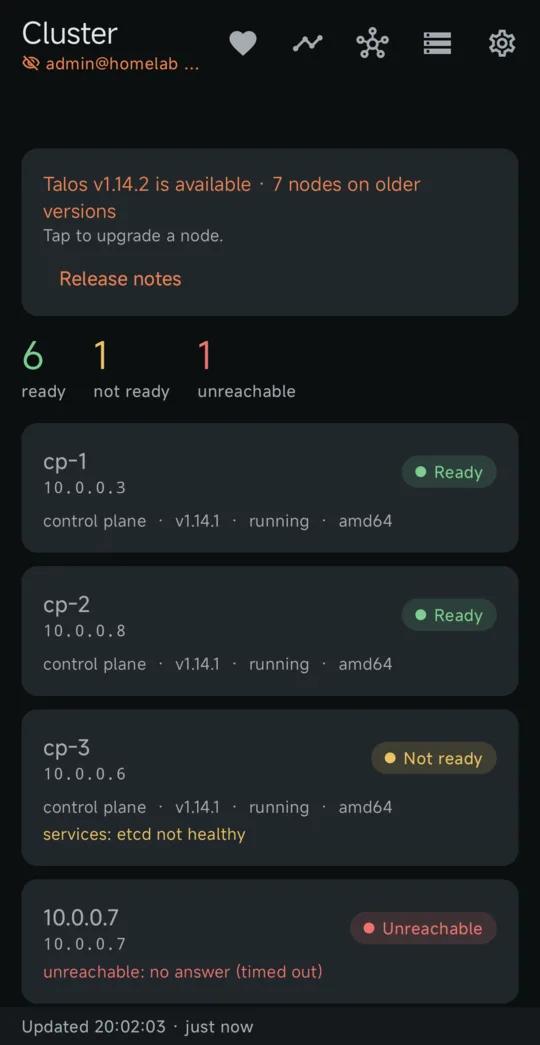
Schermata della panoramica del cluster di Ichor per Talos Linux
Panoramica del clusterTutti i nodi a colpo d'occhio, e un banner quando esce una nuova versione di Talos.
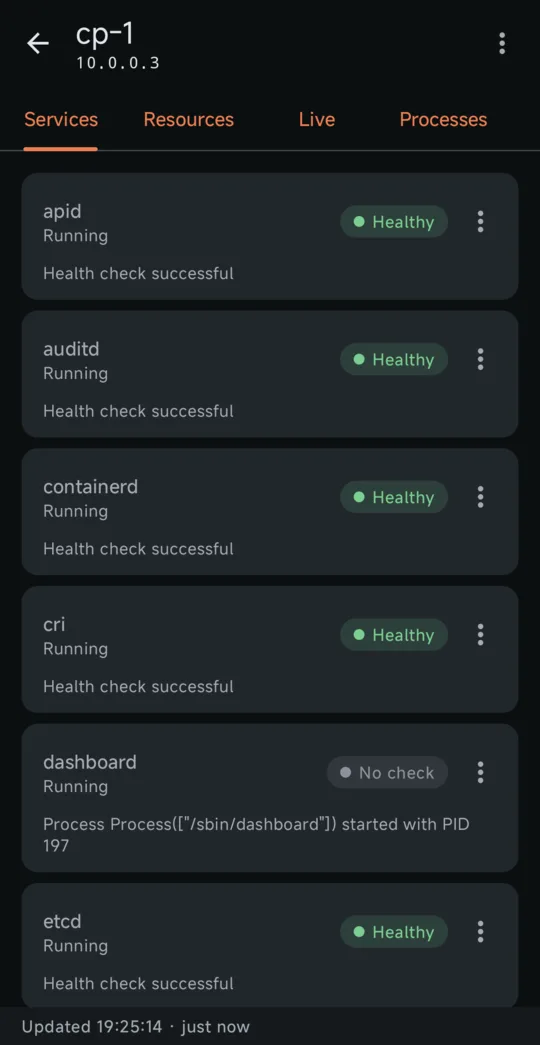
Schermata dei servizi di Ichor per Talos Linux
ServiziLo stato di ogni servizio Talos, con il riavvio per gli operatori.
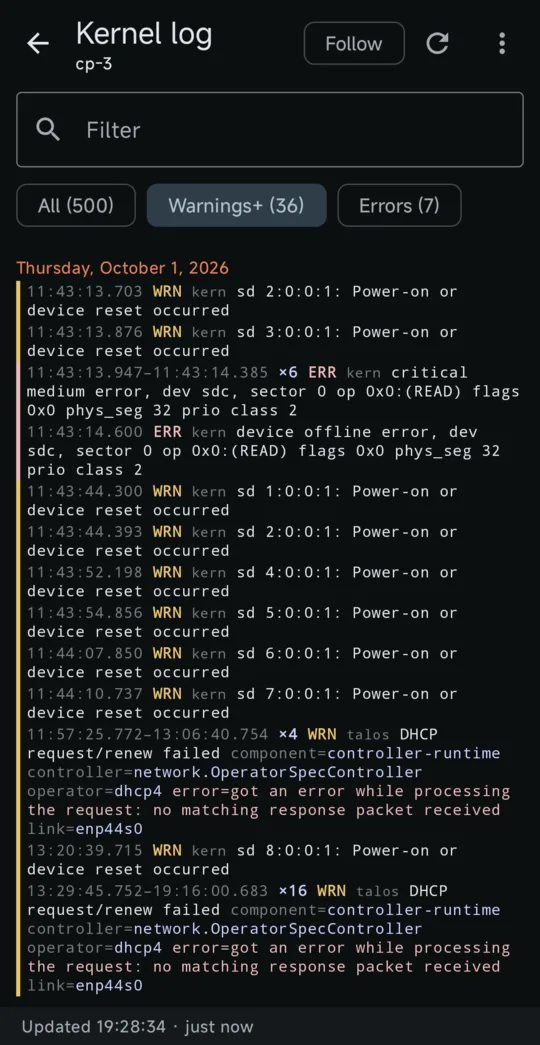
Schermata dei log del kernel e dei servizi di Ichor per Talos Linux
Log del kernel e dei serviziColorati per livello, ripetizioni raggruppate, filtro per avvisi o errori.
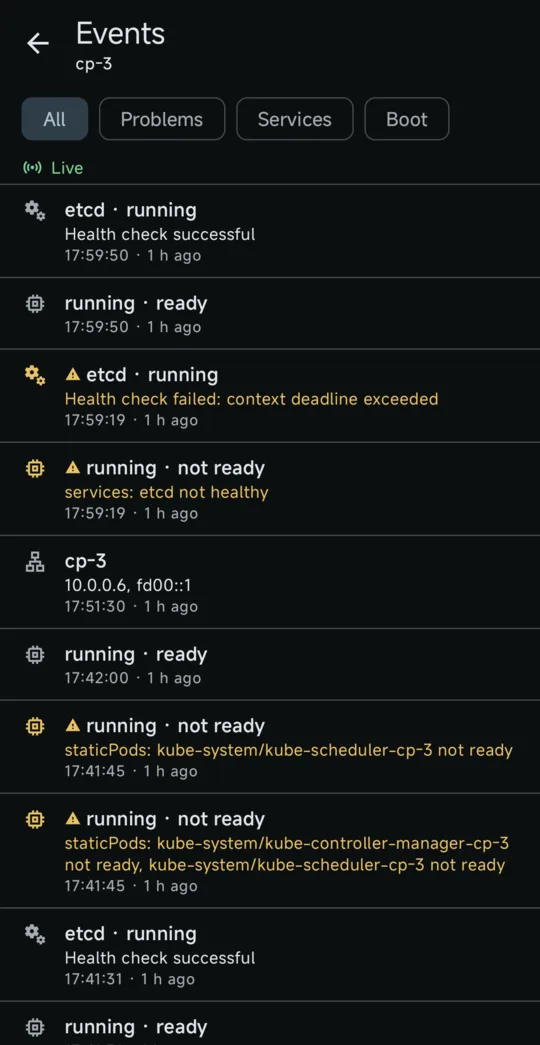
Schermata degli eventi di Ichor per Talos Linux
EventiModifiche ai servizi e condizioni dei nodi, in tempo reale.
Schermata dei grafici live di Ichor per Talos Linux
Grafici liveCPU, memoria, rete, disco e carico ogni due secondi.
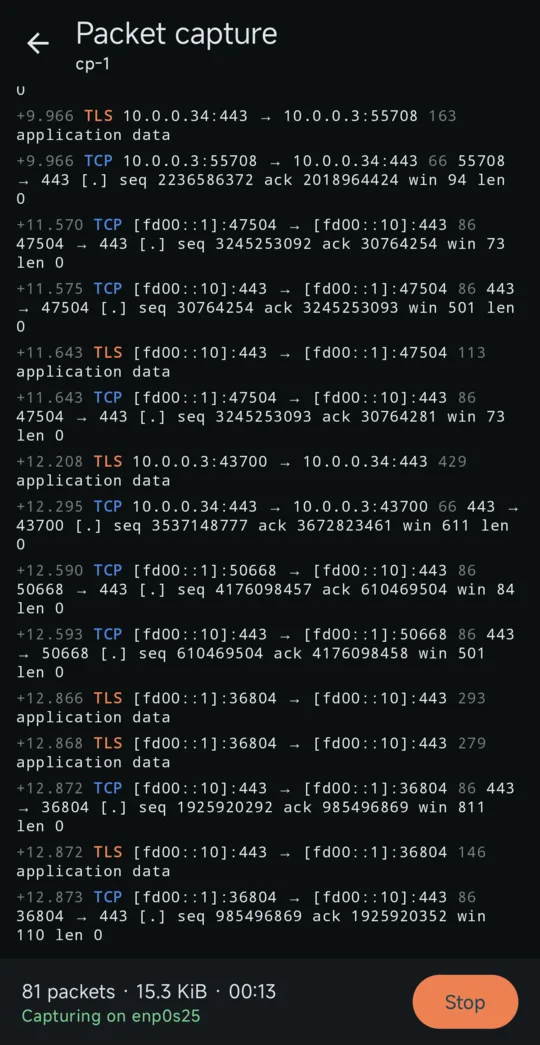
Schermata della cattura pacchetti di Ichor per Talos Linux
Cattura pacchettiUn elenco di pacchetti in tempo reale, salvato come .pcap per Wireshark.
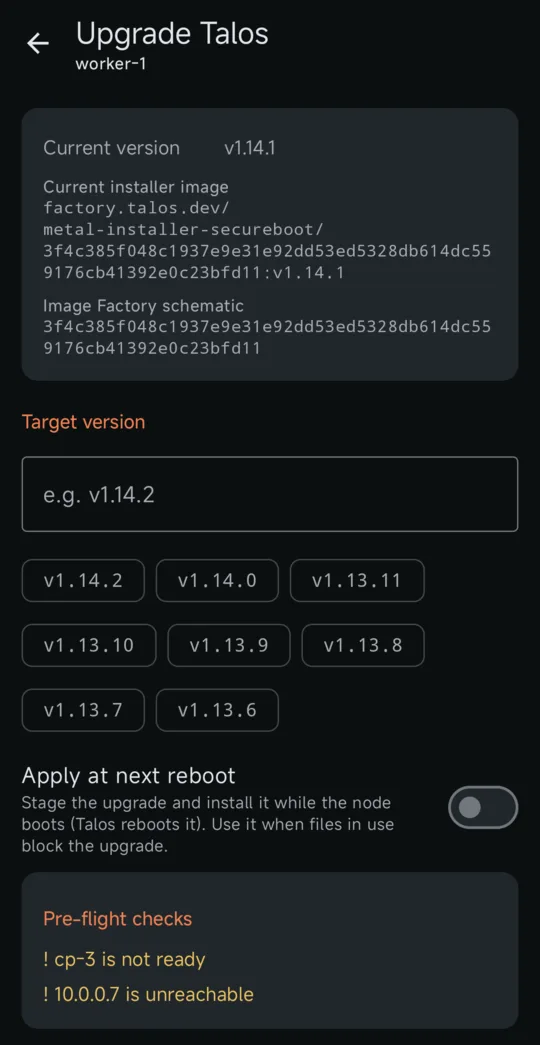
Schermata dell'aggiornamento di Talos di Ichor per Talos Linux
Aggiornamento di TalosLa tua immagine di installazione con la nuova versione, dopo i controlli preliminari.

I comandi talosctl che usi di più, sotto forma di schermate

Tutto passa dal client Go ufficiale di Talos, quindi contesti del talosconfig, mTLS e proxy dall'endpoint ai nodi funzionano esattamente come con talosctl.

Invece di Apri Ruolo
talosctl get machinestatus Panoramica del clusterOgni nodo: pronto, non pronto o irraggiungibile, con le condizioni non soddisfatte, la deriva dell'orologio e gli aggiornamenti di Talos disponibili. reader
talosctl services, talosctl logs -f Servizi e logStato dei servizi, e log dei servizi o del kernel colorati per livello, con ripetizioni raggruppate e una modalità di aggiornamento in tempo reale. reader
talosctl events Cronologia degli eventiModifiche ai servizi, fasi di avvio e cambi di indirizzo in tutto il cluster, in tempo reale. reader
talosctl dashboard, talosctl processes Grafici live e processiCPU, memoria, rete, disco e carico ogni due secondi, e l'elenco dei processi ordinato per CPU o memoria. reader
talosctl get members Rilevamento dei nodiI membri del cluster che il tuo talosconfig non ha ancora come destinazione, aggiunti al contesto con un tocco e, su Android, una ricerca nella rete locale quando nessun endpoint risponde. reader
diff of talosctl get … on every node Differenze di configurazioneDNS, NTP, MTU, estensioni, Secure Boot, UKI e versioni di Talos confrontati all'interno di un ruolo o rispetto a un riferimento salvato. reader
talosctl events + watch, in a terminal Registrazione incidentiEventi e stato campionato di nodi, servizi e rete riuniti in un'unica cronologia salvata. reader
talosctl read /proc/stat, /proc/diskstats Metriche dei colli di bottigliaAttesa I/O, tempo sottratto, I/O per disco ed errori e pacchetti scartati per interfaccia, in tempo reale. reader
talosctl containers -k PodContainer raggruppati per pod, con CPU e memoria. reader
talosctl containers -k on every node Inventario delle appIl software in esecuzione nel cluster, raggruppato in app con loghi, versioni, versioni disallineate e immagini non fissate. reader
talosctl get links, talosctl netstat ReteInterfacce, indirizzi, route, server DNS e NTP, e connessioni aperte. reader
talosctl apply-config --mode try Configurazione macchinaLa configurazione del nodo campo per campo o in YAML, con i segreti nascosti finché non li riveli. Modificala e prova la modifica: il nodo torna indietro da solo se non la mantieni. admin
talosctl etcd status, etcd snapshot etcdMembri, leader, dimensione e allarmi, deframmentazione e uno snapshot salvato sul telefono. reader / backup
talosctl get kubespanpeerstatuses KubeSpanI peer di ogni nodo: stato, endpoint, ultimo handshake e traffico e, su Android, una mappa di siti, nodi e tunnel. reader
talosctl service restart Controllo dei serviziAvvia, arresta o riavvia un servizio, con un avviso per quelli critici. operator
talosctl reboot -m powercycle Riavvio, spegnimento e risveglioControllato, ciclo di alimentazione o forzato, dopo aver digitato il nome host per conferma. Risveglia un nodo spento con Wake-on-LAN. operator
talosctl pcap Cattura pacchettiUn elenco di pacchetti in tempo reale con i dettagli decodificati, salvato come .pcap da aprire in Wireshark. operator
talosctl upgrade Aggiornamento di TalosUn nodo alla volta, rifiutato se etcd perderebbe il quorum, con l'avanzamento finché il nodo non torna disponibile. admin
kubectl get deploy,sts,ds, kubectl rollout restart Workload KubernetesProntezza e stato del rollout di ogni Deployment, StatefulSet e DaemonSet, e un riavvio progressivo dopo una conferma. admin
kubectl get cronjobs, kubectl create job --from CronJob KubernetesPianificazione, prossima esecuzione ed esecuzioni recenti di ogni CronJob, con l’icona e il nome che gli dai, e un’esecuzione manuale dopo una conferma. admin
kubectl get pods, kubectl delete pod Pod KubernetesStato, prontezza, riavvii e nodo dei pod, a partire da quelli problematici; elimina un pod bloccato perché il suo controller lo ricrei. admin
cilium connectivity perf, netperf Test di reteThroughput TCP e latenza da p50 a p99 tra due nodi, da pod a pod o da host a host, salvati e rappresentati nel tempo. admin
kubectl get volumes.longhorn.io, clusters.postgresql.cnpg.io Servizi datiVolumi Longhorn, cluster CloudNativePG e i loro backup, Garage e Dragonfly, con il nodo dietro ogni problema. admin
talosctl cgroups Pressione sui nodi e cgroupsPressione su CPU, memoria e disco, il workload che attende di più, OOM kill e utilizzo per servizio, pod e container. admin
talosctl config new Emissione di un talosconfigRinnova il certificato di questo telefono, o creane uno in sola lettura per un altro dispositivo sotto forma di codice QR. admin
talosctl health Controllo integrità del clusterI controlli lato server, trasmessi mentre vengono eseguiti. admin
talosctl debug Shell di debugEsegui un'immagine come nicolaka/netshoot su un nodo e ottieni un terminale, con circa 40 comandi pronti all'uso. admin

Il tuo telefono ha solo l'accesso che gli concedi

Genera un talosconfig dedicato al telefono. L'app legge i suoi ruoli e mostra solo ciò che quel certificato può fare. Se perdi il telefono, il certificato non concede nulla di più, e scade da solo.

Operatore

os:operator

Tutto ciò che offre la sola lettura, più riavvio, spegnimento, riavvio dei servizi e cattura pacchetti.

Amministratore

os:admin

Aggiunge il controllo di integrità, la configurazione macchina, gli aggiornamenti di Talos, l'emissione di talosconfig, l'esportazione del kubeconfig, le shell di debug, i riavvii con rollout e l'eliminazione dei pod Kubernetes, i test di rete, i servizi dati e la pressione sui nodi.

Il talosconfig è cifrato con una chiave custodita nel chip di sicurezza del telefono: StrongBox o il TEE su Android, il Secure Enclave su iPhone. Un blocco facoltativo con impronta, Face ID o PIN protegge l'app e ogni riavvio.

Installa

  1. Crea un talosconfig per il telefono

    Sulla tua workstation, firma un certificato in sola lettura su un nodo del control plane, poi elenca i tuoi nodi.

    talosctl -n <control-plane-ip> config new talosconfig-phone --roles os:reader --crt-ttl 8760h
    talosctl --talosconfig talosconfig-phone config node <node-1> <node-2> …
  2. Installa l'app

    Su Android, aggiungila a Obtainium per ricevere gli aggiornamenti, oppure scarica l'APK per il tuo telefono (arm64-v8a per quasi tutti) dall'ultima release.

  3. Importa la configurazione

    Scegli il file, incollalo o scansionalo come codice QR:

    qrencode -t ansiutf8 -r talosconfig-phone

    Troppo grande per un solo codice QR? Comprimilo, l'app lo decomprime:

    gzip -9 < talosconfig-phone | qrencode -8 -t ansiutf8

Android

Android 8 e versioni successive, un APK per ABI. L'app controlla le release su GitHub per gli aggiornamenti e verifica il checksum e la chiave di firma di ogni download prima di installarlo.

Ultima release

iPhone

iOS 17 e versioni successive. Ogni release include un IPA non firmato: installalo con Sideloadly o AltStore, che lo firmano con il tuo Apple ID.

Ultima release

Perché Ichor

Una sola vena teneva in vita il gigante di bronzo. Tieni d'occhio la tua.

Nel mito greco, Talos era il gigante di bronzo che sorvegliava Creta, percorrendone le coste tre volte al giorno. Un'unica vena gli scorreva dal collo alla caviglia, portando l'ichor, il sangue dorato degli dèi. Finché l'ichor scorreva, Talos restava in piedi.

Anche il tuo cluster ha un battito: nodi pronti, servizi integri, etcd con il quorum. Ichor è l'app che apri per controllarlo, ovunque tu sia, e quella che ti dà un colpetto sulla spalla quando vacilla.

Domande

Posso provarla senza un cluster Talos?

Sì. Tocca Prova la demo nella schermata di importazione: un cluster offline di cinque nodi di esempio con metriche live, servizi, log, eventi, etcd e rete. È chiaramente indicato come dati dimostrativi, può stare accanto ai tuoi cluster reali e si rimuove da Gestisci i cluster.

Funziona senza Talos, su EKS, GKE o AKS?

Sì. Aggiungi un cluster da un kubeconfig, oppure elenca i cluster di un account AWS, Google Cloud, Azure, DigitalOcean o Rancher e aggiungi quelli che scegli. L'accesso che il plugin exec del kubeconfig eseguirebbe avviene invece sul telefono: IAM Identity Center, Entra ID, una chiave di account di servizio, o OIDC nel browser. Le schermate Talos sono nascoste; tutte le schermate Kubernetes, gli avvisi in background e i servizi dati ci sono, e ciò che puoi fare è il tuo RBAC.

Ichor è un'app ufficiale di Sidero Labs?

No. Ichor è un client indipendente per Talos Linux, sviluppato dalla community. Usa la libreria client Go open source di Sidero, ma non è realizzata, approvata né supportata da Sidero Labs.

Devo installare qualcosa sul cluster?

No. Ichor dialoga con l'API di Talos che ogni nodo espone già, con un talosconfig, esattamente come talosctl. Non c'è nessun agente, operatore o server di inoltro. Le schermate Kubernetes usano il kubeconfig di amministratore che Talos emette per un certificato da amministratore, tenuto solo in memoria. Il test di rete è l'unica eccezione: avvia pod netperf di breve durata in un namespace dedicato e lo elimina al termine.

Dove finiscono i miei dati?

Solo ai tuoi nodi. L'app controlla GitHub per le nuove release, e nient'altro lascia il telefono a meno che tu non lo attivi. La diagnosi IA è disattivata per impostazione predefinita, ti mostra prima il report esatto e lo invia solo quando tocchi Chiedi, nascondendo nomi e indirizzi se lo scegli. Anche il download dei loghi per le app oltre a quelle incluse è disattivato per impostazione predefinita, e invia solo il nome pubblico dell'icona, mai i nomi delle tue immagini.

Può danneggiare il mio cluster?

Non con un certificato in sola lettura: l'API di Talos rifiuta qualsiasi modifica. Con un certificato da operatore o amministratore, le azioni rischiose ti chiedono di digitare il nome host del nodo, e gli aggiornamenti vengono rifiutati se etcd perderebbe il quorum.

Come passo a un nuovo telefono?

Esegui il backup dei tuoi cluster e delle impostazioni da Impostazioni, protetto da una passphrase. Sul nuovo telefono, tocca Ripristina un backup nella prima schermata o, su Android, apri il file di backup dal tuo file manager. I backup si spostano tra Android e iPhone.

Gestisce più cluster?

Sì. Importa tutti i talosconfig o contesti che vuoi, passa dall'uno all'altro dall'intestazione e assegna a ogni cluster il suo colore, così sai sempre dove ti trovi.

Il tuo cluster ha un battito. Portalo con te.

Installa Ichor in un minuto, apri la demo, poi collegala al tuo cluster con un certificato in sola lettura. Gratis, open source, senza account.

Sostieni il progetto

Ichor è gratuita e non ha pubblicità né tracciamento. Il rilevamento delle differenze, la registrazione degli incidenti e ogni funzione di questa pagina sono sviluppati alla luce del sole. Se Ichor ti risparmia una corsa al portatile, aiuta a finanziare i prossimi sviluppi tramite GitHub Sponsors o in criptovalute.