Se buscan beta testers en Play Store: únete en Discord o apúntate por correo.

Ichor para Talos Linux y Kubernetes
1.41 Plugins para cualquier CRD, pull requests desde el teléfono, capacidad y runbooks →

Todos tus clústeres, desde tu teléfono.

Ichor nació para Talos Linux y sigue hablándole con el mismo cliente que talosctl. Hoy abre también cualquier kubeconfig: EKS, GKE, AKS, DigitalOcean, Rancher, Sidero Omni o un inicio de sesión OIDC, sin nada que instalar en el clúster y sin intermediarios. Y cuando falta un operador, un plugin en un único archivo YAML le da una pantalla.

¿No tienes un clúster a mano? Toca Probar demo en la primera pantalla: cinco nodos de ejemplo, gráficos y registros en directo, totalmente sin conexión. Gratuita y de código abierto, Apache-2.0, de solo lectura por defecto.

Nacida en Talos · En casa en cualquier parte

Empezó como una app para Talos. Ahora abre cualquier kubeconfig.

Añade un kubeconfig por archivo, pegado, QR o la hoja de compartir. La vista previa lista cada contexto con su modo de inicio de sesión y añade los que elijas. Cada clúster recibe un inicio de Kubernetes, todas las pantallas de Kubernetes, alertas en segundo plano y un color propio, para que un reinicio nunca apunte al equivocado.

  • Talos Linux

    Un talosconfig, con los roles grabados en su certificado: salud de los nodos, registros, etcd, KubeSpan, actualizaciones, la API de Talos de principio a fin.

  • Sidero Omni

    Inicia sesión en la instancia como lo hace omnictl, elige los clústeres que lista. El rol de Omni para tu identidad es lo que la app puede hacer.

  • Kubernetes gestionado

    EKS, GKE, AKS, DigitalOcean y Rancher: lista los clústeres de la cuenta y añádelos, o importa el kubeconfig que escribió la CLI. Los plugins exec se sustituyen por un inicio de sesión en el teléfono: IAM Identity Center desde su URL de inicio, tu cuenta de Google o el cliente OAuth de tu organización, Entra ID.

  • Todo lo demás

    Un certificado de cliente, un token de ServiceAccount, u OIDC con kubelogin, en el navegador o con un código de dispositivo. k3s, RKE2, kubeadm, OpenShift: si kubectl llega, Ichor también.

Con sesión como tu portátil, sellada como una llave

Ningún binario aws, gcloud ni az corre en el teléfono: Ichor hace lo que haría el plugin exec, con un inicio de sesión que se queda en el dispositivo y se renueva solo. Tokens y claves quedan sellados en StrongBox o el Secure Enclave, tras el bloqueo de la app.

«¿Qué cuenta usa este clúster?» → se muestra en su inicio.

  • Talos Linux
  • Sidero Omni
  • Amazon EKS
  • Google GKE
  • Azure AKS
  • DigitalOcean
  • Rancher
  • OIDC · kubelogin
  • Client certificate
  • ServiceAccount token
  • Argo CD
  • Flux
  • Argo Rollouts
  • Cilium · Calico
  • CAST AI
  • Cluster API
  • Crossplane
  • Tailscale
  • KubeVirt
  • Longhorn · Rook Ceph
  • CloudNativePG
  • Velero
  • Kyverno · Gatekeeper
  • Alertmanager
  • Any CRD, as a plugin

En un clúster en la nube, el inicio de Kubernetes también dice dónde puso la nube cada nodo: su pool de Karpenter, grupo de nodos gestionado, clase de cómputo o pool de agentes, el tipo de máquina, y si es spot o bajo demanda. Un clúster Talos también puede usar una de estas identidades para sus pantallas de Kubernetes, en lugar del kubeconfig de administrador.

Novedades de la 1.22 a la 1.41

Tus operadores, tu Git, tu día dos. Todo en el teléfono.

Veinte versiones en dos semanas: plugins que dan una pantalla a cualquier CRD, pull requests abiertas desde un diff en el teléfono, una pantalla de capacidad que simula la pérdida de un nodo, Alertmanager y el resto del inicio de Kubernetes, actualizaciones de Talos en todo el clúster, y runbooks que siguen ejecutándose cuando la pantalla se apaga.

Cualquier operador, como plugin

Un plugin es un único archivo YAML: los recursos que lee, qué cuenta como saludable, las tarjetas, las acciones y los hallazgos. Doce vienen integrados: kube-green, External Secrets, ExternalDNS, Sealed Secrets, Rook Ceph, MariaDB, Percona, Dragonfly, Temporal, Numaflow y Dataflow. Importa el tuyo desde un pegado, un archivo, una URL o un código QR, y mira qué lee y qué puede cambiar antes de habilitarlo. Sus hallazgos llegan a la revisión y a las alertas en segundo plano.

«¿La app conoce mi operador?» → ahora sí, sin publicar una nueva versión de la app.

Edita en Git, desde el teléfono

Navega por los archivos que despliega una app de Argo CD o Flux, en la revisión que ejecuta el clúster. Edita uno, o cambia rápidamente una etiqueta de imagen o las réplicas, revisa el diff con su kustomize build comprobado y abre una pull request en GitHub, GitLab, Gitea o Forgejo. Un valor cambiado a mano en el clúster, o un cambio conservado en la configuración de máquina de Talos, se propone de vuelta a su archivo. La app te avisa cuando la pull request se fusiona y cuando el clúster la ejecuta.

«¿Puedes subir esa etiqueta?» → una pull request, desde el tren.

Capacidad, y lo que cuesta perder un nodo

CPU, memoria y disco libres por clúster, el riesgo de OOM y de desalojo de cada carga de trabajo según su clase QoS y su prioridad, y una simulación: quita uno o varios nodos y mira adónde van los pods, cuáles se expulsan, cuáles se quedan en Pending y qué reducir. La CPU y la memoria en uso vienen de metrics-server, como kubectl top.

«¿Podemos vaciar w-3 esta noche?» → cuatro pods dicen que no.

Todo el inicio de Kubernetes

Cargas de trabajo, Red, Almacenamiento, Observar y Explorar: Services y balanceo de carga, Jobs, reclamaciones de almacenamiento y su llenado, autoescalado con HPA, KEDA, VPA y Karpenter, políticas de Kyverno y Gatekeeper, máquinas virtuales de KubeVirt, copias de seguridad de Velero, releases de Helm, eventos en directo y Alertmanager con silencios creados desde el teléfono. Cada objeto tiene un resumen, YAML con ayuda del esquema, escalar, borrar y las acciones que permite tu RBAC, y las listas se actualizan en directo.

«¿Qué saltó a las 3 de la mañana?» → la alerta, silenciada en un toque.

El día dos en Talos, desde el teléfono

Actualiza cada nodo uno tras otro, vaciándolo antes cuando la actualización no lo haría, y actualiza Kubernetes tras una ejecución de prueba. Añade un nodo: inspecciónalo en modo mantenimiento, crea su configuración a partir de un miembro, envíasela y síguelo hasta que se una. Sustituye un nodo del plano de control con un plan guiado, recupera etcd desde una instantánea, arregla su alarma NOSPACE en un toque, y restablece o borra un nodo, con rechazo cuando rompería etcd.

«¿La actualización a 1.13?» → los ocho nodos, desde el sofá.

Runbooks, y ejecuciones largas que sobreviven a la pantalla

Un runbook es una lista ordenada de las propias acciones de la app, importada mostrando primero su plan y ejecutada con una confirmación por cada paso destructivo. Las sincronizaciones, reconciliaciones, reinicios, aplicaciones de configuración en varios nodos y pruebas de red se ejecutan en segundo plano con progreso y Detener: en un único canal de notificaciones Operaciones en Android, en la pantalla de bloqueo y en la Dynamic Island en iOS.

«¿Terminó el runbook del viernes?» → el paso 3 te está esperando.

  • Inicia sesión en la nube, sin CLI

    GKE con tu cuenta de Google o el cliente OAuth de tu organización, EKS con IAM Identity Center solo con la URL de inicio. Pega o escanea un aws config, unas credenciales de gcloud o un omniconfig y el inicio de sesión queda precargado.

  • Imágenes analizadas en busca de vulnerabilidades

    Grype o Trivy analiza las imágenes de un pod, de una carga de trabajo o las imágenes del sistema Talos de un nodo. Los informes se quedan en el teléfono y lo nuevo desde el último análisis queda marcado.

  • Treinta días de historial

    Tiempo de actividad por nodo, lo que cambió desde la última vez que miraste, minigráficos de llenado y memoria, una previsión de almacenamiento que dice «lleno en ~9 días», y un resumen de incidente anonimizado para compartir en Markdown.

  • Búsqueda, Siri y la muñeca

    Busca los nodos, pods, cargas de trabajo y aplicaciones de todos los clústeres desde el inicio, o desde Spotlight, Siri y Atajos en iOS. Una app para Apple Watch y un mosaico de Wear OS muestran la salud de cada clúster.

  • Tabletas y iPad

    Los nodos y las aplicaciones GitOps se abren junto a su lista, la vista general muestra dos columnas, y la barra lateral del iPad lista tus clústeres y las secciones del clúster junto a la pantalla actual.

  • Ajustes, copias de seguridad y llaves

    Ajustes agrupados en páginas. Las copias de seguridad como archivos age, con una frase de contraseña o tus claves públicas age, ahora conservan los pines, los servidores Git y los ajustes de IA, y pasan de Android a iPhone y viceversa.

  • Más en tus manos

    Rollback de Helm con hooks y espera, escala cualquier cosa que sirva /scale, taints y etiquetas con un plan de ejecución de prueba, YAML pegado con un diff de prueba, un contenedor de depuración para imágenes sin shell, una imagen predescargada en todos los nodos, pods muertos limpiados.

  • Herramientas de nodo y hardware

    Comprobaciones de DNS, ping, puerto, traceroute y HTTP/TLS desde un nodo, sensores, frecuencia y limitación de la CPU, las particiones y el cifrado de cada disco, y piezas de repuesto para el servidor, desde su pantalla de hardware.

Operar, no solo mirar

Cada cambio registrado, cada acción comprobada antes.

Una llave de seguridad para desbloquear la app, un registro cifrado de lo que cambió la app y quién lo tocó, el diff que aplicaría Argo CD, un asistente de PromQL en la pantalla de métricas, el ahorro de CAST AI en ambas plataformas, y acciones de Kubernetes que saben de antemano si tu cuenta puede ejecutarlas.

Un registro de auditoría de lo que hizo el teléfono

Cada cambio en el clúster hecho desde la app, reinicio, restart, sincronización, rollback, borrado, queda registrado con su resultado, incluso cuando una ejecución en segundo plano falla, en un registro cifrado en el dispositivo. La pantalla Actividad lo lee en Android y iOS.

«¿Quién reinició grafana a las 2?» → este teléfono, desde esta pantalla.

Argo CD: ver el diff, luego sincronizar

Mostrar diff muestra lo que cambiaría una sincronización, objeto por objeto, a partir de la comparación que el controlador ya hizo, con los valores de los Secrets ocultos. La revisión, cada entrada del historial y una sincronización en curso enlazan a su commit en GitHub, GitLab, Gitea, Forgejo, Codeberg o Bitbucket. Revertir ahora pide escribir el nombre de la app.

«¿Qué toca esta sincronización?» → los tres objetos, antes de tocar.

Desbloquear con una llave de seguridad

Una YubiKey o cualquier llave FIDO2, por NFC o USB, puede sustituir al PIN y la biometría para el bloqueo de la app, y sellar las configuraciones guardadas para que nada las lea sin la llave, ni siquiera una copia del almacenamiento del teléfono.

«¿Teléfono perdido?» → las configuraciones están selladas a una llave que no está en él.

Un asistente PromQL en la pantalla Métricas

Di qué quieres ver; el asistente escribe la consulta, la ejecuta contra tu Prometheus para comprobar que devuelve algo, y añade el panel. Opcional, desactivado por defecto, con tu propia clave de Claude u OpenAI, en Android y iOS.

«Memoria de cada pod en w-2, apilada» → un panel, comprobado.

CAST AI en ambas plataformas

Recomendaciones por carga de trabajo con el dinero que ahorran, planes de consolidación de nodos y lo que un plan fallido dejó como ahorro perdido, en una vista de cargas de trabajo rediseñada, ahora también en iOS además de Android.

«¿Qué está sobredimensionado?» → ordenado, con el ahorro.

Cualquier objeto, resumido, con lo que puedes hacer

Cada objeto tiene ahora una pestaña de resumen, como el inicio de kubectl describe: condiciones, propietarios, los eventos de la última hora. Sus acciones están a un toque, y las que tu cuenta no puede ejecutar están desactivadas con el motivo, consultado al servidor de API antes de que lo intentes.

«¿Puedo reiniciar esto desde aquí?» → sí, o por qué no.

  • Alertas en cada clúster

    Las alertas en segundo plano, los servicios de datos y el inicio reordenable funcionan ahora en clústeres añadidos desde un kubeconfig, no solo los de Talos.

  • Alertas que abren la pantalla correcta

    Toca una notificación y llega al nodo, pod o copia de seguridad de la que trata, con un canal de Android por tipo para silenciar lo que quieras.

  • Confirmaciones escritas

    Borrar todos los clústeres o revertir una app de Argo CD pide escribir su nombre. Las acciones de un toque están donde está su objeto.

  • Mismos ajustes, ambas plataformas

    Android y iOS comparten una misma disposición de ajustes, dicen de dónde vienen las actualizaciones, y pasan una comprobación de accesibilidad con texto denso legible.

Red, almacenamiento y presión

¿Es la red, el almacenamiento o el nodo? Mídelo.

Algo va lento y todos los nodos dicen Ready. Ichor mide el enlace entre dos nodos, revisa el almacenamiento y las bases de datos sobre las que se apoyan tus apps, y muestra qué carga de trabajo está dejando sin recursos un nodo, directamente desde el teléfono.

Prueba de red

Elige dos nodos, de una lista o, en Android, directamente en el mapa del clúster, e Ichor los mide con netperf, como hace cilium connectivity perf, con cualquier CNI: rendimiento TCP y después latencia p50, p90 y p99, de pod a pod y, si quieres, de host a host. Los resultados se guardan y se representan en gráficos a lo largo del tiempo.

«¿Es más rápido el switch nuevo?» → medido.

Servicios de datos

Ichor reconoce Longhorn, CloudNativePG, Garage, Rook Ceph, MariaDB, Percona y Dragonfly en el clúster y los revisa: volúmenes degradados y sus réplicas, instancias de Postgres y copias de seguridad obsoletas o fallidas, instantáneas CSI y CronJobs de copia de seguridad, nodos de Garage, el master y las réplicas de Dragonfly. Cada problema nombra el nodo que hay detrás. Promociona una réplica, haz una conmutación por error, rescata un volumen o toma su instantánea desde la fila, y las alertas opcionales te avisan cuando un volumen falla, un disco se llena o las copias de seguridad se detienen.

«¿Se hizo la copia de seguridad de anoche?» → sí, o por qué no.

Argo CD

Cuando Argo CD se ejecuta en el clúster, Ichor lista sus aplicaciones con su salud y su estado de sincronización, sigue una sincronización ola por ola y te permite sincronizar, refrescar, detener una sincronización, pausar la auto-sincronización o volver atrás. Usa los recursos Application con el kubeconfig de administrador que emite Talos: sin token de Argo CD, y una aplicación gestionada por un ApplicationSet nunca se cambia a sus espaldas.

Una app que Ichor no reconoce, como un proyecto personal, puede traer su propio logo con la anotación ichor.levis.name/icon: un nombre de Dashboard Icons, un enlace https a un PNG o WebP (descargado solo si permites la descarga de iconos) o la propia imagen, incluida en base64.

kubectl -n argocd annotate application my-site \
  ichor.levis.name/icon=https://example.org/logo.png

«¿Por qué está degradada esta aplicación?» → el pod y el nodo.

Presión de los nodos y cgroups

Cuánto tiempo espera el trabajo de un nodo a la CPU, la memoria o el disco, en un gráfico de los últimos cinco minutos, con la carga de trabajo que más espera, los OOM kills y los contenedores cerca de su límite de memoria. La pestaña Cgroups, como talosctl cgroups, lo desglosa todo por servicio, pod y contenedor.

«¿Quién se está comiendo w-2?» → identificado.

Estas funciones necesitan un certificado os:admin. La prueba de red ejecuta sus pods en un namespace propio, con el perfil de seguridad de pods restricted, y lo elimina después; cada medición satura el enlace durante 5 a 20 segundos. Los resultados guardados se quedan cifrados en el teléfono, fuera de las copias de seguridad, y las alertas de los servicios de datos están desactivadas hasta que las actives.

  • Mapa del clúster

    En Android, la pantalla de KubeSpan dibuja tus sitios, nodos y túneles, activos, degradados o caídos, con una bandera para cada zona. Toca dos nodos para probar el enlace entre ellos.

  • Abre una aplicación en el navegador

    La ficha de una aplicación muestra sus direcciones web, encontradas en los Ingress y las HTTPRoute de Gateway API que apuntan a ella, a un toque.

  • Encuentra tu clúster en la LAN

    ¿No responde ningún endpoint desde aquí? En Android, Ichor busca en la red local nodos que acepten tus credenciales y te permite editar los endpoints a mano.

  • Comandos de depuración listos

    Unos 40 comandos de netshoot para DNS, MTU, TLS, KubeSpan y más, a un toque en la shell de depuración, para que apenas necesites el teclado del teléfono.

Aplicaciones y Kubernetes

Sabe qué se ejecuta en tu clúster y dale un empujón cuando se atasca.

Talos te dice que los nodos están bien. Pero ¿está Grafana al día?, ¿por qué un agente de Cilium sigue en la versión antigua?, ¿qué pod está en bucle de fallos? Ichor ahora muestra el software que se ejecuta en el clúster y, con un certificado de administrador, reinicia la carga de trabajo o elimina el pod atascado sin portátil.

Inventario de aplicaciones

Cada contenedor de cada nodo, agrupado en las aplicaciones que reconoces, con sus logos: Home Assistant, Immich, la pila *arr, Longhorn, Cilium y unas 400 más. Los sidecars y los contenedores init se unen a su aplicación, e Ichor señala una aplicación que ejecuta dos versiones a la vez o una imagen :latest sin fijar.

«¿Está todo en la nueva versión?» → de un vistazo.

Cargas de trabajo y reinicio gradual

Deployments, StatefulSets y DaemonSets con su disponibilidad y estado de despliegue, primero los que requieren atención. Reinicia uno con una actualización gradual, como kubectl rollout restart, tras una confirmación que avisa cuando solo tiene un pod. Después, el despliegue se muestra en directo, pods antiguos y nuevos, hasta que cada pod nuevo está listo; ciérralo cuando quieras, el despliegue continúa.

«Solo necesita un empujón.» → empujado, desde la cama.

Pods, primero los que fallan

Cada pod con el estado que muestra kubectl get pods (CrashLoopBackOff, Init:Error, Terminating), sus reinicios y su nodo. Elimina uno atascado para que su controlador arranque una copia nueva; la confirmación te dice si algo lo volverá a crear.

«¿Por qué sigue reiniciándose?» → eliminado y recreado.

CronJobs, cuando los necesites

Cada CronJob con su programación, su próxima ejecución y cómo fueron las últimas, primero los fallidos y los que están en curso. Ejecuta uno ahora, como kubectl create job --from, tras una confirmación: el Job sigue perteneciendo a su CronJob, así que el historial y la limpieza siguen aplicándose.

Dale a cada uno un logo, un nombre y una línea de descripción con una etiqueta o una anotación; sin icono, Ichor usa el de la app a la que pertenece su imagen, si no un reloj. Pon ichor.levis.name/trigger=false para que un job solo se ejecute según su programación.

kubectl label cronjob db-backup ichor.levis.name/icon=postgresql
kubectl annotate cronjob db-backup ichor.levis.name/title="Database backup"
kubectl annotate cronjob db-backup ichor.levis.name/description="Nightly dump to S3"
kubectl label cronjob wipe-staging ichor.levis.name/trigger=false

«La copia falló anoche.» → relanzada, desde el sofá.

El inventario de aplicaciones funciona con un certificado os:reader de solo lectura y los logotipos vienen incluidos en la app, así que no se consulta nada en internet. Las cargas de trabajo y los pods usan el kubeconfig de administrador que emite Talos, guardado solo en memoria. El modo captura de pantalla oculta todos los logotipos, además de las direcciones y los nombres de los nodos.

  • «No se puede acceder al clúster», explicado

    ¿VPN desactivada o en la red equivocada? En lugar de un muro de nodos en rojo, un único aviso explica el motivo, reintenta por sí solo y se recupera en cuanto vuelve tu conexión.

  • Pruebas en cada incidente

    Los incidentes registrados ahora conservan los estados de los servicios y los cambios de los enlaces de red capturados en ese momento, con los detalles técnicos a un toque.

  • Logotipos para el resto, si quieres

    Para las aplicaciones más allá de las 400 incluidas, Ichor puede descargar un logo del conjunto abierto Dashboard Icons. Está desactivado por defecto y solo envía el nombre público del icono.

  • Versiones dispares, detectadas

    Un nodo que sigue con el Cilium antiguo, una etiqueta :latest olvidada: las aplicaciones que conviene revisar se cuentan directamente en la vista general.

Análisis del clúster

Deja de adivinar qué ha cambiado. Tu teléfono lo vio.

Son las 3 de la madrugada, un nodo va y viene y tu portátil está en la otra habitación. Análisis del clúster convierte Ichor de una página de estado en un kit de diagnóstico: detecta el nodo que se ha desviado, registra el incidente mientras ocurre y descubre qué recurso se está ahogando de verdad. Todo con un certificado os:reader de solo lectura.

Diferencias de configuración

El único worker con un MTU distinto, el servidor NTP olvidado, la extensión que se quedó atrás en una actualización. Ichor compara DNS, NTP, MTU, versiones de extensiones, Secure Boot, UKI y versiones de Talos dentro de cada rol, o frente a una referencia que guardes, y señala el que se sale de la norma.

«¿Por qué solo w-3 va lento?» → encontrado.

Registro de incidentes

Pulsa grabar mientras está pasando e Ichor construye una cronología de hasta diez minutos: eventos de Talos en directo, más la disponibilidad de los nodos, servicios, enlaces y contadores de red muestreados cada cinco segundos. La cronología se guarda, lista para el análisis posterior.

«¿Qué falló primero?» → está en la cronología.

Métricas de cuellos de botella

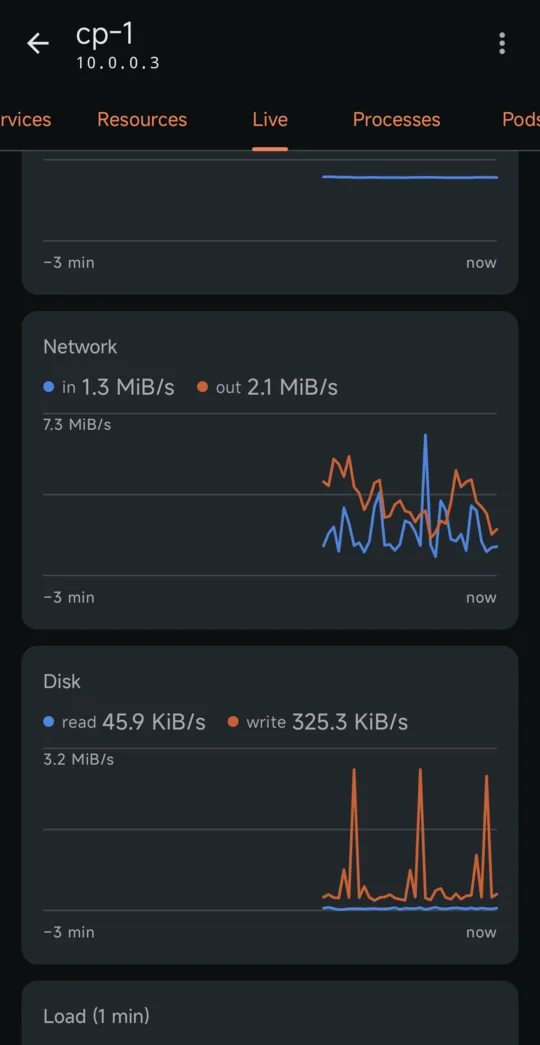
Carga alta, pero ¿es la CPU, el disco, la red o un vecino ruidoso en el hipervisor? La pestaña En directo ahora muestra la espera de E/S y el tiempo robado de la VM, el rendimiento y el tiempo de E/S por disco, y el rendimiento, los errores y los descartes por interfaz, sin picos falsos tras un reinicio.

«¿Es el disco?» → ahora lo sabes.

Las referencias y las grabaciones se cifran en el teléfono, se guardan por separado para cada clúster y nunca se incluyen en copias de seguridad. No se recopilan configuraciones de máquina, kubeconfigs ni registros sin procesar, y puedes borrarlo todo desde la pantalla de análisis.

  • Encuentra los nodos que olvidaste

    ¿Tu talosconfig solo indica un endpoint? Ichor pide al clúster sus miembros y te ofrece añadir los nodos que faltan con un toque.

  • Wake-on-LAN

    Despierta un nodo apagado desde su menú de acciones. Ichor recuerda las tarjetas de red de cada nodo mientras está encendido, así que puedes despertarlo aunque nunca lo hayas configurado.

  • Pruébala sin clúster

    La demo integrada funciona sin conexión con cinco nodos de ejemplo, métricas en directo, registros, etcd y más. Míralo todo antes de importar una sola configuración.

  • Importaciones más seguras, cambios más rápidos

    Importar un contexto con un nombre conocido nunca sobrescribe un clúster. Mantén pulsado el icono de la app para ir directamente a cualquier clúster.

Así se ve

Pantallas reales de un clúster en funcionamiento, tomadas en modo captura de pantalla: las direcciones y los nombres de los nodos se sustituyen por otros ficticios.

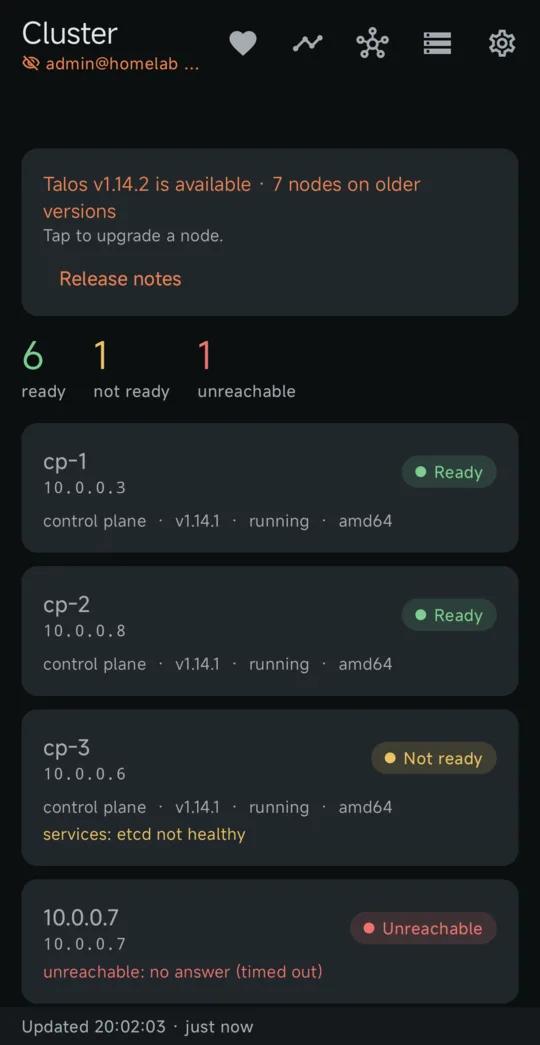
Pantalla de vista general del clúster de Ichor para Talos Linux
Vista general del clústerTodos los nodos de un vistazo y un aviso cuando sale una versión nueva de Talos.
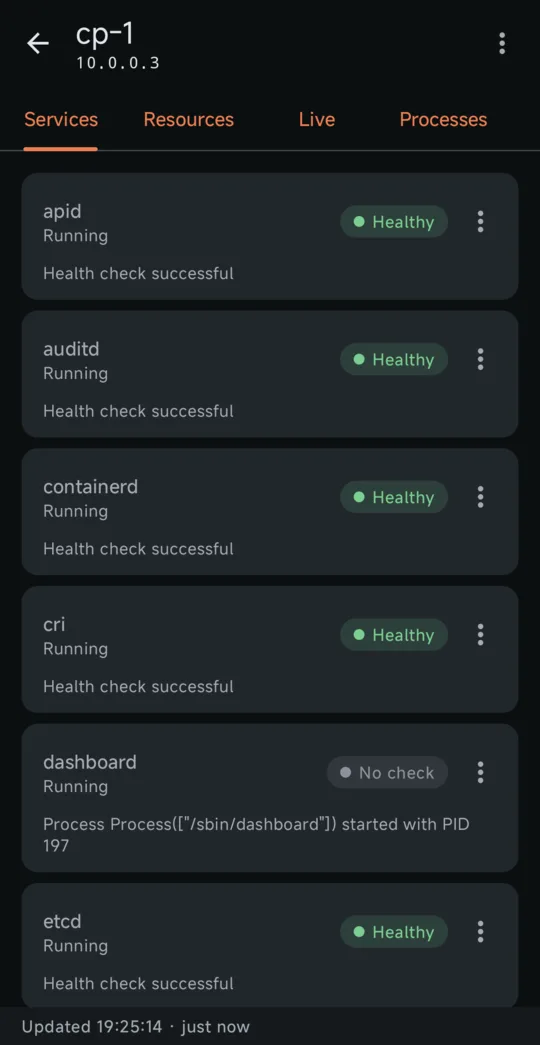
Pantalla de servicios de Ichor para Talos Linux
ServiciosEstado de cada servicio de Talos, con reinicio para los operadores.
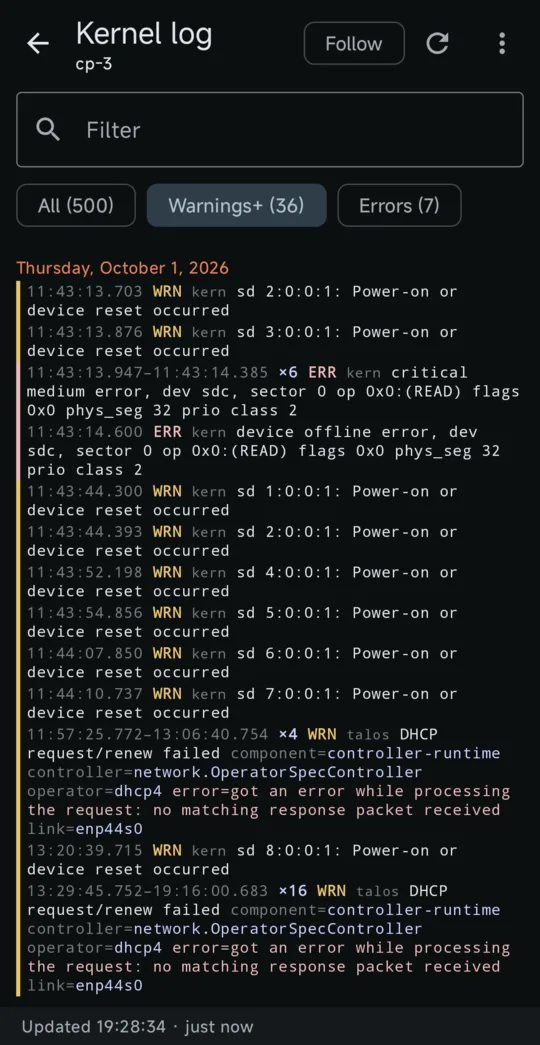
Pantalla de registros del kernel y de servicios de Ichor para Talos Linux
Registros del kernel y de serviciosColoreados por nivel, repeticiones agrupadas, filtro de advertencias o errores.
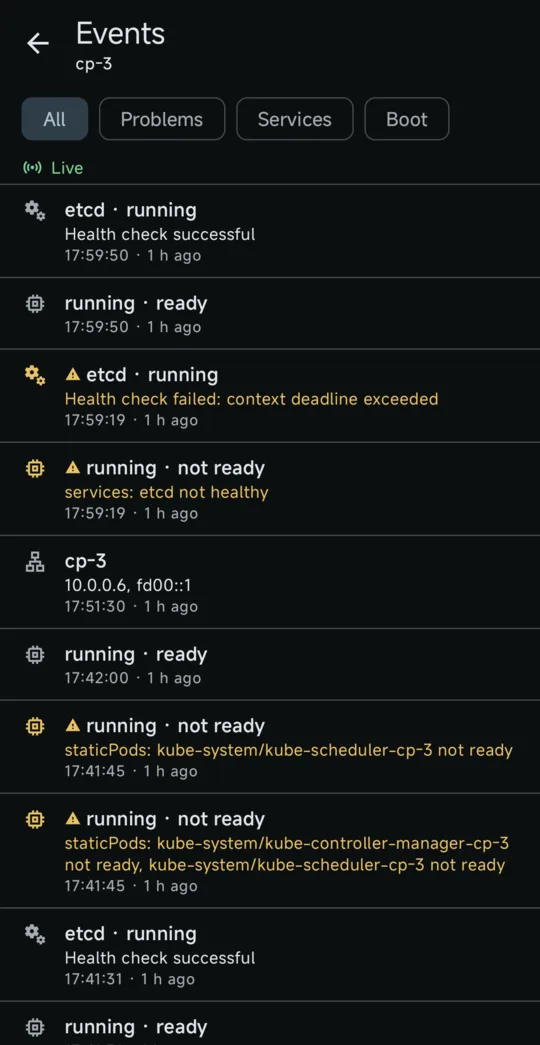
Pantalla de eventos de Ichor para Talos Linux
EventosCambios de servicios y condiciones de los nodos en el momento en que ocurren.
Pantalla de gráficos en directo de Ichor para Talos Linux
Gráficos en directoCPU, memoria, red, disco y carga cada dos segundos.
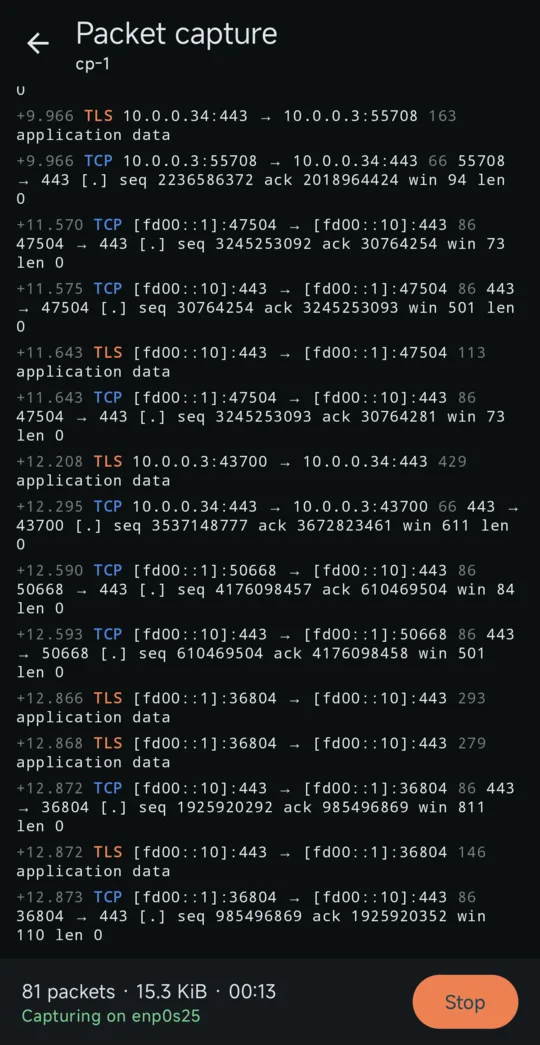
Pantalla de captura de paquetes de Ichor para Talos Linux
Captura de paquetesUna lista de paquetes en directo, guardada como .pcap para Wireshark.
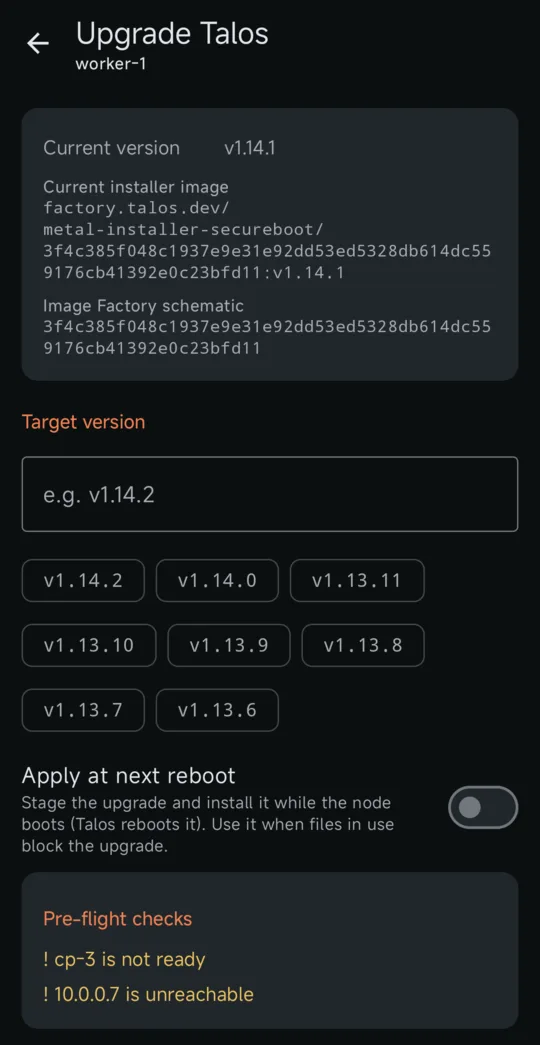
Pantalla de actualización de Talos de Ichor para Talos Linux
Actualización de TalosTu imagen de instalación con la nueva versión, tras las comprobaciones previas.

Los comandos de talosctl que más usas, convertidos en pantallas

Todo pasa por el cliente Go oficial de Talos, así que los contextos de talosconfig, mTLS y el proxy de endpoint a nodo funcionan exactamente igual que con talosctl.

En lugar de Abre Rol
talosctl get machinestatus Vista general del clústerCada nodo: listo, no listo o inaccesible, con las condiciones no cumplidas, la deriva del reloj y las actualizaciones de Talos disponibles. reader
talosctl services, talosctl logs -f Servicios y registrosEstado de los servicios y registros de servicios o del kernel coloreados por nivel, con repeticiones agrupadas y un modo de seguimiento en directo. reader
talosctl events Cronología de eventosCambios de servicios, fases de arranque y cambios de direcciones en todo el clúster, en el momento en que ocurren. reader
talosctl dashboard, talosctl processes Gráficos en directo y procesosCPU, memoria, red, disco y carga cada dos segundos, y la lista de procesos ordenada por CPU o memoria. reader
talosctl get members Descubrimiento de nodosMiembros del clúster a los que tu talosconfig aún no apunta, añadidos al contexto con un toque, y, en Android, una búsqueda en la red local cuando ningún endpoint responde. reader
diff of talosctl get … on every node Diferencias de configuraciónDNS, NTP, MTU, extensiones, Secure Boot, UKI y versiones de Talos comparados dentro de un rol o frente a una referencia guardada. reader
talosctl events + watch, in a terminal Registro de incidentesEventos y estado muestreado de nodos, servicios y red reunidos en una única cronología guardada. reader
talosctl read /proc/stat, /proc/diskstats Métricas de cuellos de botellaEspera de E/S, tiempo robado, E/S por disco y errores y descartes por interfaz, en directo. reader
talosctl containers -k PodsContenedores agrupados por pod, con CPU y memoria. reader
talosctl containers -k on every node Inventario de aplicacionesEl software que se ejecuta en el clúster, agrupado en aplicaciones con sus logotipos, versiones, versiones dispares e imágenes sin fijar. reader
talosctl get links, talosctl netstat RedInterfaces, direcciones, rutas, servidores DNS y de hora, y conexiones abiertas. reader
talosctl apply-config --mode try Configuración de la máquinaLa configuración del nodo campo a campo o en YAML, con los secretos ocultos salvo que los muestres. Edítala y prueba el cambio: el nodo vuelve atrás por sí solo si no lo conservas. admin
talosctl etcd status, etcd snapshot etcdMiembros, líder, tamaño y alarmas, desfragmentación y una instantánea guardada en el teléfono. reader / backup
talosctl get kubespanpeerstatuses KubeSpanLos pares de cada nodo: estado, endpoint, último handshake y tráfico, y, en Android, un mapa de sitios, nodos y túneles. reader
talosctl service restart Control de serviciosInicia, detén o reinicia un servicio, con una advertencia para los críticos. operator
talosctl reboot -m powercycle Reinicio, apagado y encendidoOrdenado, ciclo de energía o forzado, tras escribir el nombre de host para confirmar. Despierta un nodo apagado con Wake-on-LAN. operator
talosctl pcap Captura de paquetesUna lista de paquetes en directo con detalles decodificados, guardada como .pcap para abrirla en Wireshark. operator
talosctl upgrade Actualización de TalosUn nodo cada vez, rechazada si etcd fuera a perder el quórum, con el progreso hasta que el nodo vuelve. admin
kubectl get deploy,sts,ds, kubectl rollout restart Cargas de trabajo de KubernetesDisponibilidad y estado de despliegue de cada Deployment, StatefulSet y DaemonSet, y un reinicio gradual tras una confirmación. admin
kubectl get cronjobs, kubectl create job --from CronJobs de KubernetesProgramación, próxima ejecución y ejecuciones recientes de cada CronJob, con el icono y el nombre que le des, y una ejecución manual tras una confirmación. admin
kubectl get pods, kubectl delete pod Pods de KubernetesEstado del pod, disponibilidad, reinicios y nodo, primero los que fallan; elimina un pod atascado para que su controlador lo vuelva a crear. admin
cilium connectivity perf, netperf Prueba de redRendimiento TCP y latencia de p50 a p99 entre dos nodos, de pod a pod o de host a host, guardados y representados a lo largo del tiempo. admin
kubectl get volumes.longhorn.io, clusters.postgresql.cnpg.io Servicios de datosVolúmenes de Longhorn, clústeres de CloudNativePG y sus copias de seguridad, Garage, Rook Ceph, MariaDB, Percona y Dragonfly, con el nodo detrás de cada problema y la solución en la fila. admin
talosctl cgroups Presión de los nodos y cgroupsPresión de CPU, memoria y disco, la carga de trabajo que más espera, los OOM kills y el uso por servicio, pod y contenedor. admin
talosctl config new Emitir un talosconfigRenueva el certificado de este teléfono o crea uno de solo lectura para otro dispositivo como código QR. admin
talosctl rotate-ca Rotar la CA de TalosCada nodo confía en la nueva CA antes de que la antigua desaparezca, y el talosconfig de este móvil se actualiza por el camino. admin
talosctl health Comprobación de estado del clústerLas comprobaciones del lado del servidor, transmitidas a medida que se ejecutan. admin
talosctl debug Shell de depuraciónEjecuta una imagen como nicolaka/netshoot en un nodo y obtén un terminal, con unos 40 comandos listos para usar. admin
dig, ping, nc -z, traceroute, curl -v Herramientas de red del nodoComprobaciones de DNS, ping, puerto, traceroute y HTTP/TLS ejecutadas desde un nodo, desglosadas en campos. admin
talosctl upgrade on every node, talosctl upgrade-k8s Actualización del clústerCada nodo uno tras otro, vaciado antes cuando hace falta, y Kubernetes tras una ejecución de prueba, con un aviso cuando una extensión no tiene compilación para la versión de destino. admin
talosctl apply-config --insecure, talosctl reset Añadir, sustituir, restablecer un nodoInspecciona un nodo en modo mantenimiento, envíale una configuración creada a partir de un miembro y síguelo hasta que se una; sustituye un nodo del plano de control con un plan guiado; restablece o borra uno, con rechazo cuando etcd se rompería. admin
talosctl etcd defrag, alarm disarm, bootstrap --recover-from Reparación de etcdArregla una alarma NOSPACE en un toque (instantánea, desfragmentar, desarmar, comprobar) y recupera etcd desde una instantánea. admin
talosctl get disks, volumestatus Almacenamiento y hardwareLas particiones, el espacio libre y el cifrado de cada disco, sensores, frecuencia y limitación de la CPU, y piezas de repuesto para el servidor. reader
kubectl get all -A, kubectl describe, kubectl scale Cualquier objeto de KubernetesUn explorador de todos los tipos, cada objeto con un resumen de condiciones, propietarios y eventos, YAML con ayuda del esquema, escalar, borrar y las acciones que permite tu RBAC. RBAC
kubectl get svc,jobs,pvc,hpa, kubectl top Services, Jobs, almacenamiento, autoescalado, capacidadDirecciones y rutas, pools de balanceadores de carga, estado y propietario de cada Job, reclamaciones y su llenado, HPA, KEDA, VPA y Karpenter, espacio libre por clúster y lo que costaría perder un nodo. RBAC
kubectl get events -w, amtool alert, amtool silence Eventos en directo y AlertmanagerEventos de todo el clúster según ocurren, alertas activas y silencios, un silencio creado desde el teléfono, y alertas en tu teléfono cuando una salta. RBAC
kubectl get cpol,policyreports, constraints PolíticasPolíticas de Kyverno y Gatekeeper, sus hallazgos y la salud del motor; cambia una política entre Audit y Enforce. RBAC
virtctl, kubectl get vm,vmi Máquinas virtualesVMs de KubeVirt con iniciar, detener, reiniciar, migrar, pausar y una consola serie en el terminal de la app. RBAC
helm rollback, velero restore, kubectl apply --dry-run Helm, Velero y YAMLRevierte una release de Helm con sus hooks, restaura una copia de seguridad de Velero con vista previa y mapeo de namespaces, ejecuta una programación ahora, y aplica YAML pegado tras un diff de prueba. RBAC
kubectl argo rollouts, kubectl get managed, tailscale Argo Rollouts, Crossplane, Tailscale, Cluster APIPromociona, aborta o reintenta un rollout; pausa, reanuda o reconcilia un recurso de Crossplane; conectores y grupos de proxy; clústeres, máquinas y servidores de Sidero Metal. RBAC
grype, trivy image Análisis de imágenesVulnerabilidades de las imágenes de un pod, de una carga de trabajo o de las imágenes del sistema Talos de un nodo, con informes guardados y lo nuevo desde el último análisis. reader
git checkout -b, git commit, gh pr create Git y pull requestsNavega y busca en los archivos que despliega una aplicación, edita uno o varios, revisa el diff y su kustomize build, y abre una pull request en GitHub, GitLab, Gitea o Forgejo. Git token
a shell script of kubectl and talosctl calls RunbooksUna lista ordenada de las propias acciones de la app, importada mostrando primero su plan, ejecutada con una confirmación por cada paso destructivo. per step
kubectl get <your CRD> PluginsDoce operadores integrados, y tus propios CRD descritos en un único archivo YAML, con tarjetas, acciones y hallazgos que llegan a la revisión y a las alertas. RBAC

Tu teléfono solo tiene el acceso que tú le das

Genera un talosconfig dedicado para el teléfono. La app lee sus roles y solo muestra lo que ese certificado permite hacer. Si pierdes el teléfono, el certificado no concede nada más y caduca por sí solo.

Operador

os:operator

Todo lo de solo lectura, más reinicio, apagado, reinicio de servicios y captura de paquetes.

Administrador

os:admin

Añade la comprobación de estado, la configuración de máquina, las actualizaciones de Talos y Kubernetes, añadir, sustituir y restablecer nodos, la reparación de etcd, la emisión de talosconfigs, la exportación de kubeconfig, shells de depuración, pruebas de red, presión de los nodos, y todas las pantallas de Kubernetes a través del kubeconfig de administrador que emite Talos. En un clúster por kubeconfig, lo que puedes hacer es tu RBAC, consultado antes de que toques.

El talosconfig se cifra con una clave guardada en el chip de seguridad del teléfono: StrongBox o el TEE en Android, el Secure Enclave en iPhone. Un bloqueo opcional con huella, Face ID o PIN protege la app y cada reinicio.

Hazte beta tester en Play Store

Ichor está en prueba cerrada en Google Play antes de su lanzamiento público. Solo las cuentas en la lista de testers pueden instalarla, así que son dos pasos.

  1. Entra en la lista de testers

    Únete a los testers en Discord, o envía el correo de la cuenta de Google que usa tu teléfono para Play Store.

    Se abre tu app de correo con el mensaje listo para enviar a ichorformobile@proton.me; nada pasa por este sitio.

  2. Instala desde Google Play

    Cuando tu cuenta esté en la lista, abre el enlace de Play Store en tu teléfono Android e instala Ichor.

    ¿No estás en el teléfono? Únete a la prueba en la web con la misma cuenta de Google.

Pide un plugin a partir de su CRD

Cualquier operador con una CRD pública puede convertirse en un plugin de Ichor. Da el enlace a su manifiesto de CRD: se abre una pull request en borrador a partir de él, y un mantenedor la revisa y la traduce. Mira primero las solicitudes abiertas: un pulgar arriba en una cuenta tanto como una solicitud nueva.

Esto abre una issue prerrellenada en GitHub, donde inicias sesión y la envías; nada pasa por este sitio.

Instalar

  1. Crea un talosconfig para el teléfono

    En tu estación de trabajo, firma un certificado de solo lectura en un nodo del plano de control y luego enumera tus nodos.

    talosctl -n <control-plane-ip> config new talosconfig-phone --roles os:reader --crt-ttl 8760h
    talosctl --talosconfig talosconfig-phone config node <node-1> <node-2> …
  2. Instala la app

    En Android, únete a la beta de Play Store e instala Ichor desde Google Play.

  3. Importa la configuración

    Elige el archivo, pégalo o escanéalo como código QR:

    qrencode -t ansiutf8 -r talosconfig-phone

    ¿Demasiado grande para un solo código QR? Comprímelo, la app lo descomprime:

    gzip -9 < talosconfig-phone | qrencode -8 -t ansiutf8

Android

Android 8 y posterior, desde Google Play mientras Ichor está en beta. Las actualizaciones llegan por Play Store.

Únete a la beta

iPhone

iOS 17 o posterior. Cada versión incluye un IPA sin firmar: instálalo con Sideloadly o AltStore, que lo firman con tu Apple ID.

Última versión

Por qué Ichor

Una sola vena mantenía vivo al gigante de bronce. Vigila la tuya.

En la mitología griega, Talos era el gigante de bronce que protegía Creta y recorría sus costas tres veces al día. Una única vena le iba del cuello al tobillo y llevaba icor, la sangre dorada de los dioses. Mientras el icor fluía, Talos seguía en pie.

Tu clúster también tiene pulso: nodos listos, servicios sanos, etcd con quórum. Ichor es la app que abres para comprobarlo, desde cualquier lugar, y la que te da un toque en el hombro cuando flaquea.

Preguntas

¿Puedo probarla sin un clúster Talos?

Sí. Toca Probar demo en la pantalla de importación: un clúster sin conexión de cinco nodos de ejemplo con métricas en directo, servicios, registros, eventos, etcd y red. Está claramente marcado como datos de demostración, puede convivir con tus clústeres reales y se elimina desde Gestionar clústeres.

¿Funciona sin Talos, en EKS, GKE o AKS?

Sí. Añade un clúster desde un kubeconfig, o lista los clústeres de una cuenta de AWS, Google Cloud, Azure, DigitalOcean o Rancher y añade los que elijas. El inicio de sesión que ejecutaría el plugin exec del kubeconfig ocurre en el teléfono: IAM Identity Center, Entra ID, una clave de cuenta de servicio, u OIDC en el navegador. Las pantallas de Talos se ocultan; todas las pantallas de Kubernetes, las alertas en segundo plano y los servicios de datos están ahí, y lo que puedes hacer es tu RBAC.

Mi operador no está en la lista. ¿Puede mostrarlo la app?

Sí. Un plugin describe un recurso personalizado en un único archivo YAML: qué leer, qué cuenta como saludable, las tarjetas, las acciones y los hallazgos. Doce operadores vienen como plugins integrados, y puedes importar el tuyo desde un pegado, un archivo, un enlace https o un código QR; Ajustes → Plugins muestra qué lee y qué puede cambiar cada uno antes de que lo habilites. La referencia de plugins tiene el formato, y el formulario de solicitud convierte un enlace público a un CRD en un borrador de pull request.

¿Ichor es una app oficial de Sidero Labs?

No. Ichor es un cliente independiente creado por la comunidad para Talos Linux. Usa la biblioteca cliente de código abierto en Go de Sidero, pero no está hecho, respaldado ni soportado por Sidero Labs.

¿Tengo que instalar algo en el clúster?

No. Ichor habla con la API de Talos que ya expone cada nodo, con un talosconfig, exactamente igual que talosctl. No hay agente, operador ni servidor intermedio. Las pantallas de Kubernetes usan el kubeconfig de administrador que Talos emite para un certificado de administrador, guardado solo en memoria. La prueba de red es la única excepción: arranca pods de netperf de corta duración en un namespace propio y lo elimina al terminar.

¿Adónde van mis datos?

Solo a tus nodos. La app consulta GitHub para buscar versiones nuevas, y nada más sale del teléfono a menos que lo actives. El diagnóstico con IA está desactivado por defecto, te muestra antes el informe exacto y solo lo envía cuando tocas Preguntar, con los nombres y las direcciones ocultos si así lo eliges. La descarga de logotipos para aplicaciones no incluidas también está desactivada por defecto y solo envía el nombre público del icono, nunca los nombres de tus imágenes.

¿Puede romper mi clúster?

No con un certificado de solo lectura: la API de Talos rechaza cualquier cambio. Con un certificado de operador o de administrador, las acciones arriesgadas te piden escribir el nombre de host del nodo, y las actualizaciones se rechazan si etcd fuera a perder el quórum.

¿Cómo paso a un teléfono nuevo?

Haz una copia de seguridad de tus clústeres y ajustes desde Ajustes, protegida con una frase de contraseña. En el teléfono nuevo, toca Restaurar una copia de seguridad en la primera pantalla o, en Android, abre el archivo de la copia desde tu gestor de archivos. Las copias de seguridad funcionan entre Android e iPhone.

¿Gestiona varios clústeres?

Sí. Importa tantos talosconfigs o contextos como quieras, cambia entre ellos desde la cabecera y da a cada clúster su propio color para saber siempre dónde estás.

Tu clúster tiene pulso. Llévalo contigo.

Instala Ichor en un minuto, abre la demo y luego conéctala a tu propio clúster con un certificado de solo lectura. Gratuita, de código abierto, sin cuenta.

Apoya el proyecto

Ichor es gratuita y no tiene anuncios ni rastreo. La detección de diferencias, el registro de incidentes y todas las funciones de esta página se desarrollan de forma abierta. Si Ichor te ahorra ir a por el portátil, ayuda a financiar lo que viene a través de GitHub Sponsors o en criptomonedas.