Procuramos testadores beta na Play Store: entre no Discord ou inscreva-se por e-mail.

Ichor para Talos Linux e Kubernetes
1.41 Plugins para qualquer CRD, pull requests pelo celular, capacidade e runbooks →

Todos os seus clusters, no seu celular.

O Ichor foi feito para o Talos Linux e continua falando com ele pelo mesmo cliente do talosctl. Hoje ele também abre qualquer kubeconfig: EKS, GKE, AKS, DigitalOcean, Rancher, Sidero Omni ou um login OIDC, sem nada para instalar no cluster e sem intermediários. E quando falta um operador, um plugin em um único arquivo YAML dá uma tela a ele.

Sem cluster à mão? Toque em Experimentar demonstração na primeira tela: cinco nós de exemplo, gráficos e logs ao vivo, totalmente offline. Gratuito e de código aberto, Apache-2.0, somente leitura por padrão.

Nascido no Talos · Em casa em qualquer lugar

Começou como um app para Talos. Agora abre qualquer kubeconfig.

Adicione um kubeconfig por arquivo, colando, por QR ou pela planilha de compartilhamento. A pré-visualização lista cada contexto com a forma de login e adiciona os que você escolher. Cada cluster ganha uma página inicial Kubernetes, todas as telas Kubernetes, alertas em segundo plano e uma cor própria, para que uma reinicialização nunca mire o cluster errado.

  • Talos Linux

    Um talosconfig, com os papéis gravados no certificado: integridade dos nós, logs, etcd, KubeSpan, atualizações, a API do Talos de ponta a ponta.

  • Sidero Omni

    Entre na instância como o omnictl faz e escolha os clusters que ela lista. O papel do Omni para a sua identidade define o que o app pode fazer.

  • Kubernetes gerenciado

    EKS, GKE, AKS, DigitalOcean e Rancher: liste os clusters da conta e adicione-os, ou importe o kubeconfig gerado pela CLI. Os plugins exec são substituídos por um login no celular: IAM Identity Center a partir da URL inicial, sua conta Google ou o cliente OAuth da sua organização, Entra ID.

  • Todo o resto

    Um certificado de cliente, um token de ServiceAccount ou OIDC com kubelogin, no navegador ou com um código de dispositivo. k3s, RKE2, kubeadm, OpenShift: se o kubectl alcança, o Ichor também.

Conectado como o seu notebook, protegido como uma chave

Nenhum binário aws, gcloud ou az roda no celular: o Ichor faz o que o plugin exec faria, com um login que fica no dispositivo e se renova sozinho. Tokens e chaves ficam protegidos no StrongBox ou no Secure Enclave, atrás do bloqueio do app.

“Qual conta este cluster está usando?” → aparece na página inicial dele.

  • Talos Linux
  • Sidero Omni
  • Amazon EKS
  • Google GKE
  • Azure AKS
  • DigitalOcean
  • Rancher
  • OIDC · kubelogin
  • Client certificate
  • ServiceAccount token
  • Argo CD
  • Flux
  • Argo Rollouts
  • Cilium · Calico
  • CAST AI
  • Cluster API
  • Crossplane
  • Tailscale
  • KubeVirt
  • Longhorn · Rook Ceph
  • CloudNativePG
  • Velero
  • Kyverno · Gatekeeper
  • Alertmanager
  • Any CRD, as a plugin

Em um cluster na nuvem, a página inicial Kubernetes também mostra onde a nuvem colocou cada nó: o pool do Karpenter, o grupo de nós gerenciado, a classe de computação ou o pool de agentes, o tipo de máquina e se é spot ou sob demanda. Um cluster Talos também pode usar uma dessas identidades nas telas Kubernetes, em vez do kubeconfig de administrador.

Novidades da 1.22 à 1.41

Seus operadores, seu Git, seu dia dois. Tudo no celular.

Vinte versões em duas semanas: plugins que dão uma tela a qualquer CRD, pull requests abertos a partir das diferenças no celular, uma tela de capacidade que simula a perda de um nó, o Alertmanager e o resto da página inicial Kubernetes, atualizações do Talos no cluster inteiro e runbooks que continuam rodando quando a tela apaga.

Qualquer operador, como plugin

Um plugin é um único arquivo YAML: os recursos a ler, o que conta como íntegro, os cartões, as ações e as constatações. Doze vêm integrados: kube-green, External Secrets, ExternalDNS, Sealed Secrets, Rook Ceph, MariaDB, Percona, Dragonfly, Temporal, Numaflow e Dataflow. Importe o seu colando, por arquivo, URL ou QR code, e veja o que ele lê e pode alterar antes de ativá-lo. As constatações dele chegam à verificação e aos alertas em segundo plano.

“O app conhece o meu operador?” → agora conhece, sem nova versão do app.

Editar no Git, pelo celular

Navegue pelos arquivos que um app do Argo CD ou do Flux implanta, na revisão que o cluster roda. Edite um deles, ou altere rapidamente uma tag de imagem ou as réplicas, revise as diferenças com o build do kustomize verificado e abra um pull request no GitHub, GitLab, Gitea ou Forgejo. Um valor alterado à mão no cluster, ou uma alteração mantida na configuração da máquina do Talos, é proposto de volta no seu arquivo. O app avisa quando o pull request é mesclado e quando o cluster passa a rodá-lo.

“Dá para subir essa tag?” → um pull request, de dentro do trem.

Capacidade, e quanto custa perder um nó

CPU, memória e disco livres por cluster, o risco de OOM e de remoção de cada carga de trabalho por classe de QoS e prioridade, e uma simulação: retire um ou vários nós e veja para onde vão os pods, quais são preemptados, quais ficam em Pending e o que reduzir. O uso de CPU e memória vem do metrics-server, como no kubectl top.

“Dá para drenar w-3 hoje à noite?” → quatro pods dizem que não.

A página inicial Kubernetes completa

Cargas de trabalho, Rede, Armazenamento, Observar e Navegar: Services e balanceamento de carga, Jobs, solicitações de armazenamento e sua ocupação, escalonamento automático com HPA, KEDA, VPA e Karpenter, políticas do Kyverno e do Gatekeeper, máquinas virtuais do KubeVirt, backups do Velero, releases do Helm, eventos ao vivo e o Alertmanager com silenciamentos criados pelo celular. Cada objeto tem um resumo, YAML com ajuda do schema, escalar, excluir e as ações que o seu RBAC permite, e as listas se atualizam ao vivo.

“Quem disparou às 3 da manhã?” → o alerta, silenciado com um toque.

O dia dois no Talos, pelo celular

Atualize cada nó um após o outro, drenando antes quando a atualização não faria isso, e atualize o Kubernetes após um dry run. Adicione um nó: inspecione-o em modo de manutenção, gere a configuração a partir de um membro, envie-a e acompanhe até ele entrar no cluster. Substitua um nó de control plane com um plano guiado, recupere o etcd a partir de um snapshot, corrija o alarme NOSPACE com um toque e redefina ou apague um nó, o que é recusado quando quebraria o etcd.

“A atualização para 1.13?” → os oito nós, do sofá.

Runbooks, e execuções longas que sobrevivem à tela

Um runbook é uma lista ordenada de ações do próprio app, importada com o plano exibido antes e executada com uma confirmação para cada passo destrutivo. Sincronizações, reconciliações, reinicializações, aplicações de configuração em vários nós e testes de rede rodam em segundo plano com progresso e botão Parar: em um canal de notificação Operações no Android, na Tela Bloqueada e na Dynamic Island no iOS.

“O runbook de sexta terminou?” → o passo 3 está esperando por você.

  • Entrar na nuvem, sem CLI

    GKE com sua conta Google ou o cliente OAuth da sua organização, EKS com IAM Identity Center só com a URL inicial. Cole ou escaneie uma configuração do aws, credenciais do gcloud ou um omniconfig e o login vem preenchido.

  • Imagens verificadas em busca de vulnerabilidades

    O Grype ou o Trivy verifica as imagens de um pod, de uma carga de trabalho ou as imagens de sistema do Talos de um nó. Os relatórios ficam no celular e o que surgiu desde a última verificação fica marcado.

  • Trinta dias de histórico

    Uptime por nó, o que mudou desde a última vez que você olhou, minigráficos de ocupação e memória, uma previsão de armazenamento que diz “cheio em ~9 dias” e um resumo anonimizado do incidente para compartilhar em Markdown.

  • Pesquisa, Siri e o pulso

    Pesquise nós, pods, cargas de trabalho e apps de todos os clusters na página inicial, ou pelo Spotlight, pela Siri e pelos Atalhos no iOS. Um app para Apple Watch e um bloco do Wear OS mostram a integridade de cada cluster.

  • Tablets e iPad

    Nós e apps GitOps abrem ao lado da lista, a visão geral mostra duas colunas e a barra lateral do iPad lista seus clusters e as seções do cluster ao lado da tela atual.

  • Configurações, backups e chaves

    Configurações agrupadas em páginas. Os backups em arquivos age, com uma senha ou suas chaves públicas age, agora guardam itens fixados, hosts Git e configurações de IA, e passam entre Android e iPhone.

  • Mais nas suas mãos

    Rollback do Helm com hooks e espera, escalar qualquer coisa que exponha /scale, taints e rótulos com um plano em dry run, YAML colado com diferenças em dry run, um contêiner de depuração para imagens sem shell, uma imagem baixada antecipadamente em cada nó, pods mortos removidos.

  • Ferramentas do nó e hardware

    Testes de DNS, ping, porta, traceroute e HTTP/TLS a partir de um nó, sensores, frequência e throttling da CPU, partições e criptografia de cada disco e peças de reposição para o servidor, na tela de hardware dele.

Operar, não só observar

Cada alteração registrada, cada ação verificada antes.

Uma chave de segurança para desbloquear o app, um log criptografado do que o app alterou e de quem tocou, as diferenças que o Argo CD aplicaria, um assistente de PromQL na tela de métricas, as economias do CAST AI nas duas plataformas e ações do Kubernetes que sabem de antemão se a sua conta pode executá-las.

Um log de auditoria do que o celular fez

Cada alteração no cluster feita pelo app (reinicialização, restart, sincronização, rollback, exclusão) é registrada com o resultado, mesmo quando uma execução em segundo plano falha, em um log criptografado no dispositivo. A tela Atividade o exibe no Android e no iOS.

“Quem reiniciou o grafana às 14h?” → este celular, a partir desta tela.

Argo CD: veja as diferenças, depois sincronize

Mostrar diferenças exibe o que uma sincronização alteraria, objeto por objeto, a partir da comparação que o controller já fez, com os valores de Secrets ocultos. A revisão, cada entrada do histórico e uma sincronização em andamento levam ao commit no GitHub, GitLab, Gitea, Forgejo, Codeberg ou Bitbucket. Agora, para fazer rollback, é preciso digitar o nome do app.

“O que essa sincronização afeta?” → os três objetos, antes de você tocar.

Desbloquear com uma chave de segurança

Uma YubiKey ou qualquer chave FIDO2, via NFC ou USB, pode substituir o PIN e a biometria no bloqueio do app e proteger as configurações armazenadas para que nada as leia sem a chave, nem mesmo uma cópia do armazenamento do celular.

“Perdeu o celular?” → as configurações estão protegidas por uma chave que não está nele.

Um assistente de PromQL na tela Métricas

Diga o que você quer ver; o assistente escreve a consulta, executa no seu Prometheus para verificar se retorna algo e adiciona o painel. Opcional, desativado por padrão, com a sua própria chave do Claude ou da OpenAI, no Android e no iOS.

“Memória de cada pod em w-2, empilhada” → um painel, verificado.

CAST AI nas duas plataformas

Recomendações por carga de trabalho com o dinheiro que economizam, planos de consolidação de nós e o que um plano com falha deixou de economizar, em uma visão de cargas de trabalho redesenhada, agora no iOS além do Android.

“O que está superdimensionado?” → em ordem, com a economia.

Qualquer objeto, resumido, com o que você pode fazer

Cada objeto agora tem uma aba de resumo, como o início do kubectl describe: condições, proprietários, os eventos da última hora. As ações ficam a um toque, e as que a sua conta não pode executar aparecem desativadas com o motivo, consultado no servidor de API antes de você tentar.

“Posso reiniciar isso daqui?” → sim, ou por que não.

  • Alertas em todos os clusters

    Alertas em segundo plano, serviços de dados e a página inicial personalizável agora funcionam em clusters adicionados por kubeconfig, não só nos clusters Talos.

  • Alertas que abrem a tela certa

    Toque em uma notificação e vá direto ao nó, pod ou backup em questão, com um canal do Android por tipo para silenciar o que quiser.

  • Confirmações digitadas

    Excluir todos os clusters ou fazer rollback de um app do Argo CD exige digitar o nome. As ações de um toque ficam onde está o objeto delas.

  • As mesmas configurações, nas duas plataformas

    Android e iOS compartilham o mesmo layout de configurações, informam de onde vêm as atualizações e passam em uma verificação de acessibilidade com texto denso legível.

Rede, armazenamento e pressão

É a rede, o armazenamento ou o nó? Meça.

Algo está lento e todos os nós dizem Ready. O Ichor mede o link entre dois nós, verifica o armazenamento e os bancos de dados em que seus apps se apoiam e mostra qual carga de trabalho um nó está sufocando, direto do celular.

Teste de rede

Escolha dois nós, em uma lista ou, no Android, direto no mapa do cluster, e o Ichor os mede com netperf, como o cilium connectivity perf faz, em qualquer CNI: throughput TCP e depois latência p50, p90 e p99, de pod para pod e, se quiser, de host para host. Os resultados ficam guardados e são exibidos em gráficos ao longo do tempo.

“O switch novo é mais rápido?” → medido.

Serviços de dados

O Ichor reconhece Longhorn, CloudNativePG, Garage, Rook Ceph, MariaDB, Percona e Dragonfly no cluster e os verifica: volumes degradados e suas réplicas, instâncias Postgres e backups desatualizados ou com falha, snapshots CSI e CronJobs de backup, nós do Garage, master e réplicas do Dragonfly. Cada problema indica o nó por trás dele. Promova uma réplica, faça failover, recupere um volume ou tire um snapshot dele direto na linha, e alertas opcionais avisam quando um volume falha, um disco enche ou os backups param.

“O backup de ontem à noite rodou?” → sim, ou por que não.

Argo CD

Quando o Argo CD roda no cluster, o Ichor lista as aplicações com a integridade e o estado de sincronização, acompanha uma sincronização onda por onda e permite sincronizar, atualizar, encerrar uma sincronização, pausar o auto-sync ou fazer rollback. Ele fala com os recursos Application usando o kubeconfig de administrador emitido pelo Talos: sem token do Argo CD, e um app gerenciado por um ApplicationSet nunca é alterado pelas costas dele.

Um app que o Ichor não reconhece, como um projeto pessoal, pode trazer seu próprio logo com a anotação ichor.levis.name/icon: um nome do Dashboard Icons, um link https para um PNG ou WebP (baixado só quando você permite o download de ícones) ou a própria imagem, embutida em base64.

kubectl -n argocd annotate application my-site \
  ichor.levis.name/icon=https://example.org/logo.png

“Por que este app está degradado?” → o pod e o nó.

Pressão dos nós e cgroups

Quanto tempo o trabalho em um nó espera por CPU, memória ou disco, em gráfico dos últimos cinco minutos, com a carga de trabalho que mais espera, OOM kills e contêineres perto do limite de memória. A aba Cgroups, como o talosctl cgroups, detalha tudo por serviço, pod e contêiner.

“Quem está devorando w-2?” → identificado.

Esses recursos exigem um certificado os:admin. O teste de rede roda seus pods em um namespace próprio, com o perfil de segurança de pod restricted, e o exclui depois; cada medição satura o link por 5 a 20 segundos. Os resultados salvos ficam criptografados no celular, fora dos backups, e os alertas dos serviços de dados ficam desativados até você ativá-los.

  • Mapa do cluster

    No Android, a tela do KubeSpan desenha seus sites, nós e túneis, ativos, degradados ou fora do ar, com uma bandeira para cada zona. Toque em dois nós para testar o link entre eles.

  • Abrir um app no navegador

    A ficha de um app lista seus endereços web, encontrados nos Ingresses e nas HTTPRoutes da Gateway API que apontam para ele, a um toque.

  • Encontra seu cluster na rede local

    Nenhum endpoint responde daqui? No Android, o Ichor procura na rede local nós que aceitam suas credenciais e permite editar os endpoints manualmente.

  • Comandos de depuração prontos

    Cerca de 40 comandos netshoot para DNS, MTU, TLS, KubeSpan e mais, a um toque no shell de depuração, para você quase não precisar do teclado do celular.

Apps e Kubernetes

Saiba o que roda no seu cluster e dê um empurrão quando algo travar.

O Talos diz que os nós estão bem. Mas o Grafana está atualizado, por que um agente do Cilium continua na versão antiga e qual pod está em crash loop? O Ichor agora mostra o software que roda no cluster e, com um certificado de administrador, reinicia a carga de trabalho ou exclui o pod travado, sem notebook.

Inventário de apps

Cada contêiner de cada nó, agrupado nos apps que você reconhece, com seus logos: Home Assistant, Immich, a stack *arr, Longhorn, Cilium e cerca de 400 outros. Sidecars e init containers entram no seu app, e o Ichor sinaliza um app rodando duas versões ao mesmo tempo ou uma imagem :latest sem versão fixa.

“Está tudo na versão nova?” → basta uma olhada.

Cargas de trabalho e rollout restart

Deployments, StatefulSets e DaemonSets com prontidão e estado do rollout, os que precisam de atenção primeiro. Reinicie um com uma atualização gradual, como o kubectl rollout restart, após uma confirmação que avisa quando ele roda um único pod. O rollout então aparece ao vivo, pods antigos e novos, até todos os novos pods ficarem prontos; feche quando quiser, o rollout continua.

“Só precisa de um empurrão.” → empurrado, da cama.

Pods, não íntegros primeiro

Cada pod com o status que o kubectl get pods mostra (CrashLoopBackOff, Init:Error, Terminating), suas reinicializações e o nó. Exclua um pod travado para que o controller inicie uma cópia nova; a confirmação informa se algo vai recriá-lo.

“Por que continua reiniciando?” → excluído, recriado.

CronJobs, sob demanda

Cada CronJob com seu agendamento, a próxima execução e como foram as últimas, primeiro os que falharam e os em execução. Execute um agora, como o kubectl create job --from, após uma confirmação: o Job continua pertencendo ao CronJob, então o histórico e a limpeza continuam valendo.

Dê a cada um um logo, um nome e uma linha de descrição com um rótulo ou uma anotação; sem ícone, o Ichor usa o do app ao qual a imagem pertence, ou então um relógio. Defina ichor.levis.name/trigger=false para que um job rode só no agendamento.

kubectl label cronjob db-backup ichor.levis.name/icon=postgresql
kubectl annotate cronjob db-backup ichor.levis.name/title="Database backup"
kubectl annotate cronjob db-backup ichor.levis.name/description="Nightly dump to S3"
kubectl label cronjob wipe-staging ichor.levis.name/trigger=false

“O backup falhou ontem à noite.” → executado de novo, do sofá.

O inventário de apps funciona com um certificado os:reader somente leitura e os logos vêm dentro do app, então nada é consultado online. Cargas de trabalho e pods usam o kubeconfig de administrador emitido pelo Talos, mantido só na memória. O modo captura de tela oculta todos os logos, além de endereços e nomes dos nós.

  • “Não foi possível acessar o cluster”, explicado

    VPN desligada ou na rede errada? Em vez de uma parede de nós vermelhos, um único aviso explica o motivo, tenta de novo sozinho e se recupera assim que a conexão volta.

  • Evidências em cada incidente

    Os incidentes gravados agora guardam os estados dos serviços e as mudanças nos links de rede capturados no momento, com os detalhes técnicos a um toque.

  • Logos para o resto, se você quiser

    Para apps além dos 400 incluídos, o Ichor pode baixar um logo do conjunto aberto Dashboard Icons. Fica desativado por padrão e envia só o nome público do ícone.

  • Desvio de versão, detectado

    Um nó ainda no Cilium antigo, uma tag :latest esquecida: os apps que precisam de atenção são contados direto na visão geral.

Insights do cluster

Pare de adivinhar o que mudou. Seu celular viu.

São 3 da manhã, um nó está oscilando e o seu notebook está no outro cômodo. Os insights do cluster transformam o Ichor de uma página de status em um kit de troubleshooting: encontre o nó que desviou, grave o incidente enquanto ele acontece e veja qual recurso está realmente sufocando. Tudo com um certificado os:reader somente leitura.

Desvio de configuração

O único worker com um MTU diferente, o servidor NTP esquecido, a extensão que ficou para trás em uma atualização. O Ichor compara DNS, NTP, MTUs, versões de extensões, Secure Boot, UKI e versões do Talos dentro de cada papel, ou com uma linha de base que você salva, e aponta o diferente.

“Por que só o w-3 está lento?” → encontrado.

Gravador de incidentes

Comece a gravar enquanto está acontecendo e o Ichor monta uma linha do tempo de até dez minutos: eventos do Talos ao vivo, além da prontidão dos nós, serviços, links e contadores de rede amostrados a cada cinco segundos. A linha do tempo é salva, pronta para o postmortem.

“O que quebrou primeiro?” → está na linha do tempo.

Métricas de gargalo

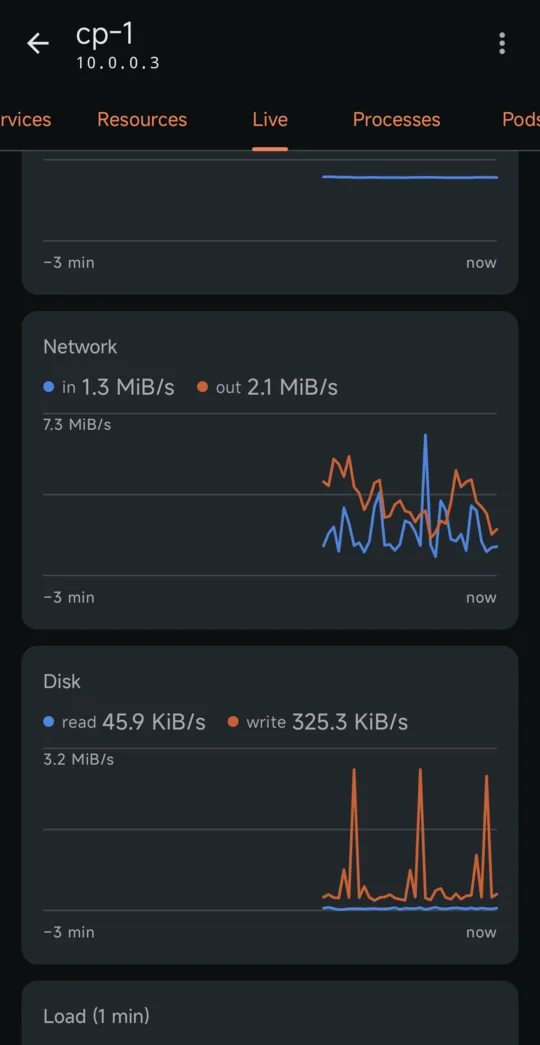
Carga alta, mas é a CPU, o disco, a rede ou um vizinho barulhento no hypervisor? A aba Ao vivo agora mostra a espera de E/S e o steal time da VM, o throughput e o tempo de E/S por disco, e o throughput, os erros e os descartes por interface, sem picos falsos depois de uma reinicialização.

“É o disco?” → agora você sabe.

Linhas de base e gravações ficam criptografadas no celular, separadas por cluster e nunca entram em backup. Nenhuma configuração da máquina, kubeconfig ou log bruto é coletado, e você pode excluir tudo na tela de insights.

  • Encontra os nós que você esqueceu

    Seu talosconfig lista só um endpoint? O Ichor pergunta ao cluster quais são os membros e oferece adicionar os nós que faltam com um toque.

  • Wake-on-LAN

    Ligue um nó desligado pelo menu de ações dele. O Ichor memoriza as placas de rede de cada nó enquanto ele está ligado, para que você possa acordá-lo mesmo sem nunca ter configurado isso.

  • Experimente sem cluster

    A demonstração integrada roda offline com cinco nós de exemplo, métricas ao vivo, logs, etcd e mais. Veja tudo antes de importar uma única configuração.

  • Importações mais seguras, troca mais rápida

    Importar um contexto com um nome já existente nunca sobrescreve um cluster. Toque e segure o ícone do app para ir direto a qualquer cluster.

Como ele é

Telas reais de um cluster em funcionamento, capturadas no modo captura de tela: endereços e nomes dos nós são substituídos por valores fictícios.

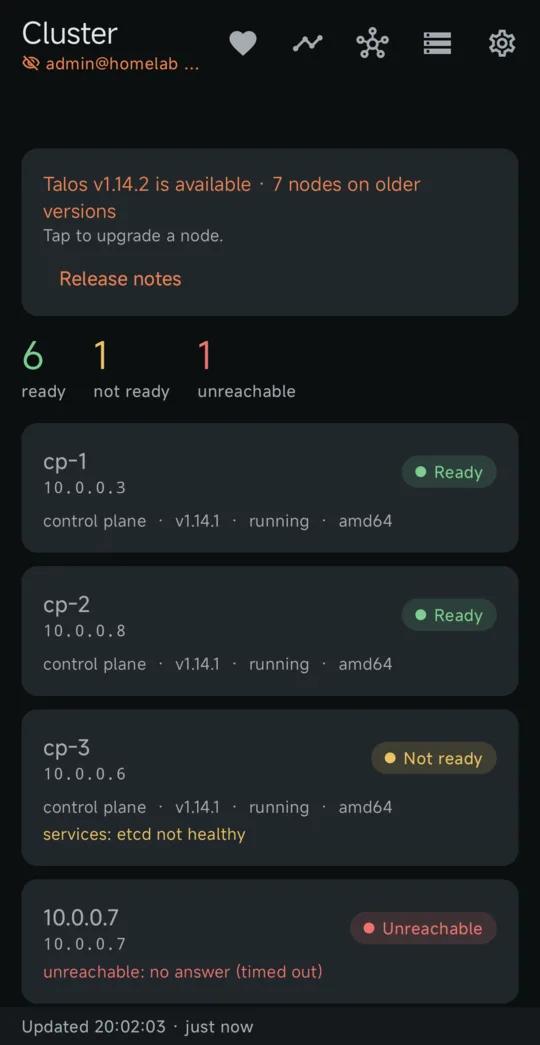
Tela de visão geral do cluster do Ichor para Talos Linux
Visão geral do clusterTodos os nós de relance e um banner quando sai uma versão mais nova do Talos.
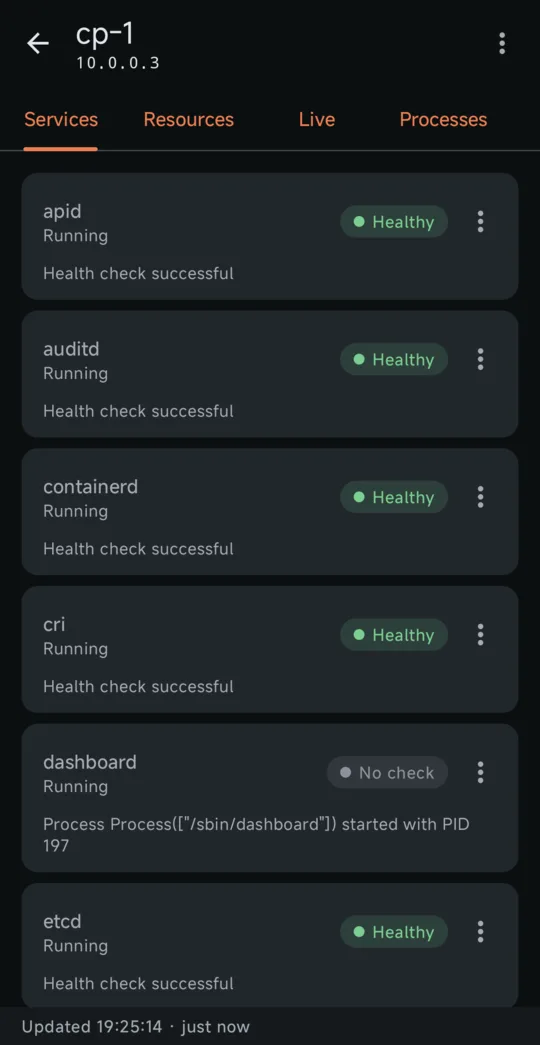
Tela de serviços do Ichor para Talos Linux
ServiçosIntegridade de cada serviço do Talos, com reinicialização para operadores.
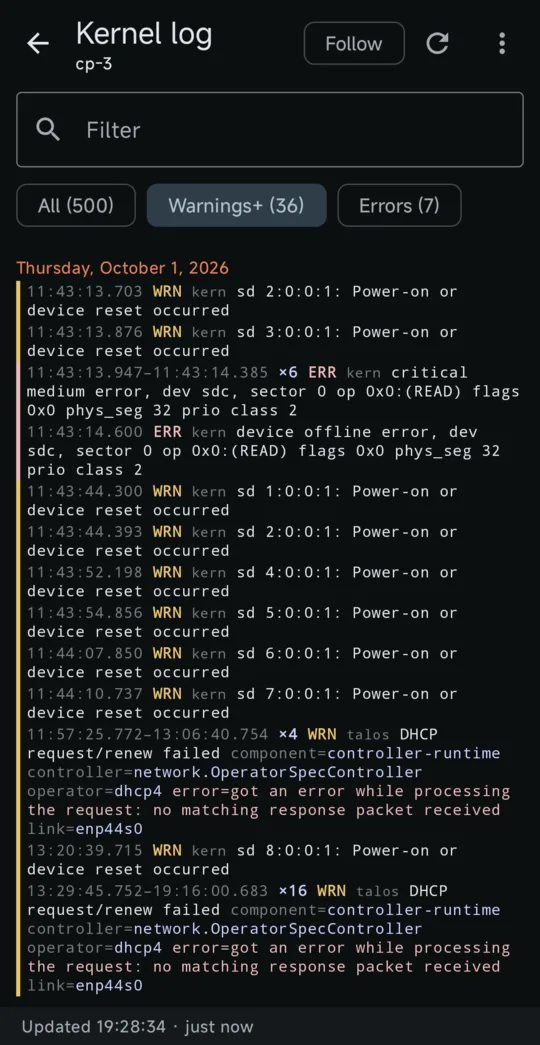
Tela de logs do kernel e dos serviços do Ichor para Talos Linux
Logs do kernel e dos serviçosColoridos por nível, repetições agrupadas, filtro para avisos ou erros.
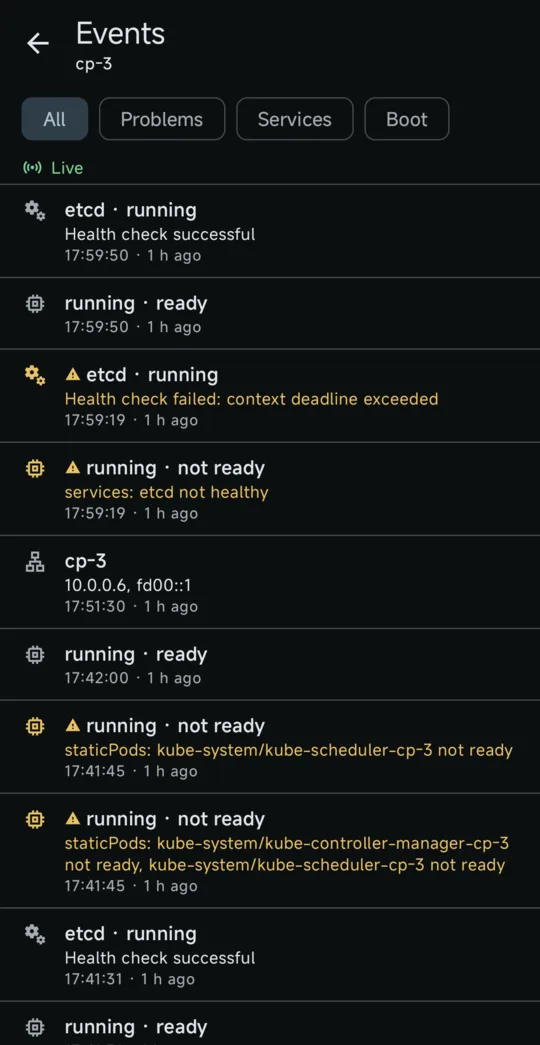
Tela de eventos do Ichor para Talos Linux
EventosMudanças de serviços e condições dos nós em tempo real.
Tela de gráficos ao vivo do Ichor para Talos Linux
Gráficos ao vivoCPU, memória, rede, disco e carga a cada dois segundos.
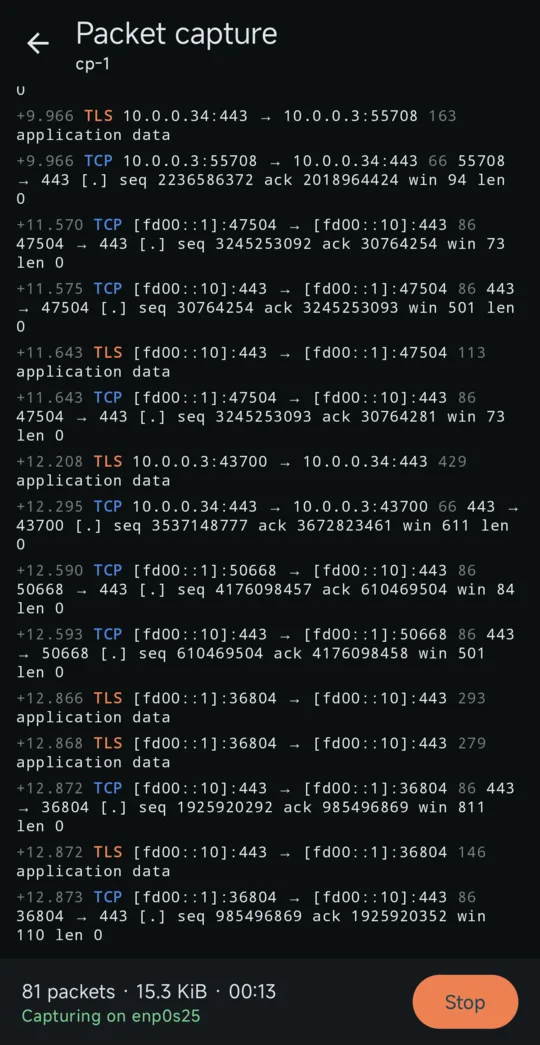
Tela de captura de pacotes do Ichor para Talos Linux
Captura de pacotesUma lista de pacotes ao vivo, salva como .pcap para o Wireshark.
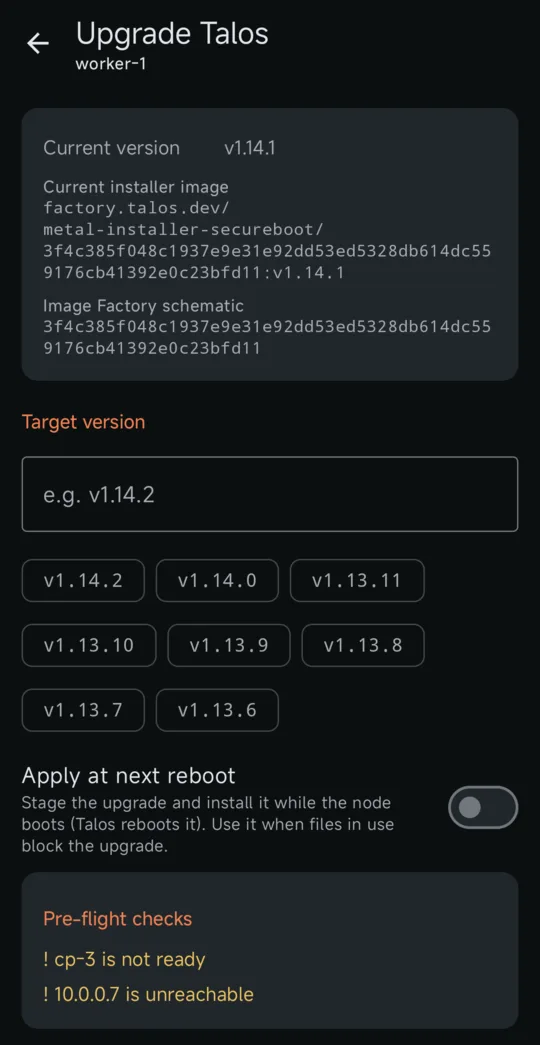
Tela de atualização do Talos do Ichor para Talos Linux
Atualização do TalosSua imagem de instalação com a nova versão, após verificações prévias.

Os comandos do talosctl que você mais usa, como telas

Tudo passa pelo cliente Go oficial do Talos, então os contextos do talosconfig, o mTLS e o proxy de endpoint para nó funcionam exatamente como no talosctl.

Em vez de Abra Papel
talosctl get machinestatus Visão geral do clusterCada nó: pronto, não pronto ou inacessível, com as condições não atendidas, o desvio de relógio e as atualizações do Talos disponíveis. reader
talosctl services, talosctl logs -f Serviços e logsIntegridade dos serviços e logs dos serviços ou do kernel coloridos por nível, com repetições agrupadas e um modo de acompanhamento ao vivo. reader
talosctl events Linha do tempo de eventosMudanças de serviços, fases de boot e mudanças de endereço em todo o cluster, em tempo real. reader
talosctl dashboard, talosctl processes Gráficos ao vivo e processosCPU, memória, rede, disco e carga a cada dois segundos, e a lista de processos ordenada por CPU ou memória. reader
talosctl get members Descoberta de nósMembros do cluster que o seu talosconfig ainda não inclui, adicionados ao contexto com um toque, e, no Android, uma busca na rede local quando nenhum endpoint responde. reader
diff of talosctl get … on every node Desvio de configuraçãoDNS, NTP, MTUs, extensões, Secure Boot, UKI e versões do Talos comparados dentro de um papel ou com uma linha de base salva. reader
talosctl events + watch, in a terminal Gravador de incidentesEventos e estado amostrado dos nós, serviços e rede reunidos em uma linha do tempo salva. reader
talosctl read /proc/stat, /proc/diskstats Métricas de gargaloEspera de E/S, steal time, E/S por disco e erros e descartes por interface, ao vivo. reader
talosctl containers -k PodsContêineres agrupados por pod, com CPU e memória. reader
talosctl containers -k on every node Inventário de appsO software que roda no cluster, agrupado em apps com seus logos, versões, desvios de versão e imagens sem versão fixa. reader
talosctl get links, talosctl netstat RedeInterfaces, endereços, rotas, servidores DNS e de horário e conexões abertas. reader
talosctl apply-config --mode try Configuração da máquinaA configuração do nó campo a campo ou em YAML, com os segredos ocultos a menos que você os revele. Edite e teste a alteração: o nó volta sozinho ao estado anterior a menos que você a mantenha. admin
talosctl etcd status, etcd snapshot etcdMembros, líder, tamanho e alarmes, desfragmentação e um snapshot salvo no celular. reader / backup
talosctl get kubespanpeerstatuses KubeSpanOs peers de cada nó: estado, endpoint, último handshake e tráfego, e, no Android, um mapa de sites, nós e túneis. reader
talosctl service restart Controle de serviçosIniciar, parar ou reiniciar um serviço, com um aviso para os críticos. operator
talosctl reboot -m powercycle Reiniciar, desligar e ligarDe forma controlada, por ciclo de energia ou forçado, depois de digitar o hostname para confirmar. Ligue um nó desligado com Wake-on-LAN. operator
talosctl pcap Captura de pacotesUma lista de pacotes ao vivo com detalhes decodificados, salva como .pcap para abrir no Wireshark. operator
talosctl upgrade Atualização do TalosUm nó por vez, recusada se o etcd perderia o quórum, com o progresso até o nó voltar. admin
kubectl get deploy,sts,ds, kubectl rollout restart Cargas de trabalho do KubernetesProntidão e estado do rollout de cada Deployment, StatefulSet e DaemonSet, e uma reinicialização gradual após confirmação. admin
kubectl get cronjobs, kubectl create job --from CronJobs do KubernetesAgendamento, próxima execução e execuções recentes de cada CronJob, com o ícone e o nome que você der, e uma execução manual após confirmação. admin
kubectl get pods, kubectl delete pod Pods do KubernetesStatus, prontidão, reinicializações e nó de cada pod, os não íntegros primeiro; exclua um pod travado para que o controller o recrie. admin
cilium connectivity perf, netperf Teste de redeThroughput TCP e latência de p50 a p99 entre dois nós, de pod para pod ou de host para host, salvos e exibidos em gráficos ao longo do tempo. admin
kubectl get volumes.longhorn.io, clusters.postgresql.cnpg.io Serviços de dadosVolumes do Longhorn, clusters do CloudNativePG e seus backups, Garage, Rook Ceph, MariaDB, Percona e Dragonfly, com o nó por trás de cada problema e a correção na própria linha. admin
talosctl cgroups Pressão dos nós e cgroupsPressão de CPU, memória e disco, a carga de trabalho que mais espera, OOM kills e uso por serviço, pod e contêiner. admin
talosctl config new Emitir um talosconfigRenove o certificado deste celular ou crie um somente leitura para outro dispositivo, como QR code. admin
talosctl rotate-ca Rotacionar a CA do TalosCada nó passa a confiar na nova CA antes que a antiga saia, e o talosconfig deste celular acompanha no caminho. admin
talosctl health Verificação de integridade do clusterAs verificações do lado do servidor, transmitidas enquanto rodam. admin
talosctl debug Shell de depuraçãoRode uma imagem como nicolaka/netshoot em um nó e tenha um terminal, com cerca de 40 comandos prontos. admin
dig, ping, nc -z, traceroute, curl -v Ferramentas de rede do nóTestes de DNS, ping, porta, traceroute e HTTP/TLS executados a partir de um nó, organizados em campos. admin
talosctl upgrade on every node, talosctl upgrade-k8s Atualização do clusterCada nó um após o outro, drenado antes quando necessário, e o Kubernetes após um dry run, com um aviso quando uma extensão não tem build para a versão de destino. admin
talosctl apply-config --insecure, talosctl reset Adicionar, substituir, redefinir um nóInspecione um nó em modo de manutenção, envie a ele uma configuração gerada a partir de um membro e acompanhe até ele entrar no cluster; substitua um nó de control plane com um plano guiado; redefina ou apague um nó, o que é recusado quando quebraria o etcd. admin
talosctl etcd defrag, alarm disarm, bootstrap --recover-from Reparo do etcdCorrija um alarme NOSPACE com um toque (snapshot, desfragmentação, desarme, verificação) e recupere o etcd a partir de um snapshot. admin
talosctl get disks, volumestatus Armazenamento e hardwarePartições, espaço livre e criptografia de cada disco, sensores, frequência e throttling da CPU e peças de reposição para o servidor. reader
kubectl get all -A, kubectl describe, kubectl scale Qualquer objeto do KubernetesUm navegador de todos os tipos, cada objeto com um resumo de condições, proprietários e eventos, YAML com ajuda do schema, escalar, excluir e as ações que o seu RBAC permite. RBAC
kubectl get svc,jobs,pvc,hpa, kubectl top Services, Jobs, armazenamento, autoescalonamento, capacidadeEndereços e rotas, pools de balanceadores de carga, estado e dono dos Jobs, claims e seu preenchimento, HPA, KEDA, VPA e Karpenter, espaço livre por cluster e o que custaria perder um nó. RBAC
kubectl get events -w, amtool alert, amtool silence Eventos ao vivo e AlertmanagerEventos de todo o cluster à medida que acontecem, alertas disparando e silenciamentos, um silenciamento criado pelo celular e alertas no seu celular quando um dispara. RBAC
kubectl get cpol,policyreports, constraints PolíticasPolíticas do Kyverno e do Gatekeeper, suas constatações e a integridade do mecanismo; alterne uma política entre Audit e Enforce. RBAC
virtctl, kubectl get vm,vmi Máquinas virtuaisVMs do KubeVirt com iniciar, parar, reiniciar, migrar, pausar e um console serial no terminal do app. RBAC
helm rollback, velero restore, kubectl apply --dry-run Helm, Velero e YAMLReverta uma release do Helm com seus hooks, restaure um backup do Velero com prévia e mapeamento de namespaces, execute um agendamento agora e aplique YAML colado após as diferenças de um dry run. RBAC
kubectl argo rollouts, kubectl get managed, tailscale Argo Rollouts, Crossplane, Tailscale, Cluster APIPromova, aborte ou repita um rollout; pause, retome ou reconcilie um recurso do Crossplane; conectores e grupos de proxy; clusters, máquinas e servidores Sidero Metal. RBAC
grype, trivy image Varredura de imagensVulnerabilidades das imagens de um pod, de uma carga de trabalho ou das imagens de sistema Talos de um nó, com relatórios guardados e o que há de novo desde a última varredura. reader
git checkout -b, git commit, gh pr create Git e pull requestsNavegue e pesquise nos arquivos que um app implanta, edite um ou vários, revise as diferenças e o build do kustomize e abra um pull request no GitHub, GitLab, Gitea ou Forgejo. Git token
a shell script of kubectl and talosctl calls RunbooksUma lista ordenada das próprias ações do app, importada com o plano exibido primeiro e executada com uma confirmação a cada etapa destrutiva. per step
kubectl get <your CRD> PluginsDoze operadores integrados e seus próprios CRDs descritos em um único arquivo YAML, com cartões, ações e constatações que chegam à verificação e aos alertas. RBAC

Seu celular tem apenas o acesso que você concede

Gere um talosconfig dedicado ao celular. O app lê os papéis dele e mostra apenas o que esse certificado tem permissão para fazer. Se o celular for perdido, o certificado não concede nada além disso e expira sozinho.

Operador

os:operator

Tudo o que a somente leitura permite, mais reiniciar e desligar nós, reiniciar serviços e capturar pacotes.

Administrador

os:admin

Acrescenta a verificação de integridade, a configuração da máquina, as atualizações do Talos e do Kubernetes, adicionar, substituir e redefinir nós, o reparo do etcd, a emissão de talosconfigs, a exportação do kubeconfig, shells de depuração, testes de rede, pressão nos nós e todas as telas do Kubernetes por meio do kubeconfig de administrador emitido pelo Talos. Em um cluster via kubeconfig, o que você pode fazer é o seu RBAC, consultado antes de você tocar.

O talosconfig é criptografado com uma chave guardada no chip de segurança do celular: StrongBox ou o TEE no Android, a Secure Enclave no iPhone. Um bloqueio opcional por impressão digital, Face ID ou PIN protege o app e cada reinicialização.

Seja testador beta na Play Store

O Ichor está em teste fechado no Google Play antes de ser lançado ao público. Só contas na lista de testadores podem instalá-lo, por isso são duas etapas.

  1. Entre na lista de testadores

    Junte-se aos testadores no Discord ou envie o e-mail da conta Google que seu celular usa na Play Store.

    Isso abre seu app de e-mail com a mensagem pronta para enviar a ichorformobile@proton.me; nada passa por este site.

  2. Instale pelo Google Play

    Quando sua conta estiver na lista, abra o link da Play Store no seu celular Android e instale o Ichor.

    Não está no celular? Participe do teste pela web com a mesma conta Google.

Peça um plugin a partir do CRD

Qualquer operador com um CRD público pode virar um plugin do Ichor. Informe o link do manifesto do CRD: um pull request em rascunho é aberto a partir dele, e um mantenedor o revisa e traduz. Veja primeiro as solicitações abertas: um joinha em uma delas vale tanto quanto uma nova solicitação.

Isso abre uma issue pré-preenchida no GitHub, onde você entra e a envia; nada passa por este site.

Instalar

  1. Crie um talosconfig para o celular

    Na sua estação de trabalho, assine um certificado somente leitura em um nó do control plane e depois liste seus nós.

    talosctl -n <control-plane-ip> config new talosconfig-phone --roles os:reader --crt-ttl 8760h
    talosctl --talosconfig talosconfig-phone config node <node-1> <node-2> …
  2. Instale o app

    No Android, participe do beta da Play Store e instale o Ichor pelo Google Play.

  3. Importe a configuração

    Escolha o arquivo, cole-o ou escaneie-o como QR code:

    qrencode -t ansiutf8 -r talosconfig-phone

    Grande demais para um QR code? Comprima-o, o app o descompacta:

    gzip -9 < talosconfig-phone | qrencode -8 -t ansiutf8

Android

Android 8 ou posterior, pelo Google Play enquanto o Ichor está em beta. As atualizações chegam pela Play Store.

Participar do beta

iPhone

iOS 17 ou posterior. Cada versão inclui um IPA não assinado: instale-o com o Sideloadly ou o AltStore, que o assinam com seu Apple ID.

Versão mais recente

Por que o Ichor

Uma única veia mantinha vivo o gigante de bronze. Fique de olho na sua.

Na mitologia grega, Talos era o gigante de bronze que guardava Creta, percorrendo seu litoral três vezes por dia. Uma única veia ia do pescoço ao tornozelo, levando o icor, o sangue dourado dos deuses. Enquanto o icor corria, Talos se mantinha de pé.

Seu cluster também tem pulso: nós prontos, serviços íntegros, etcd com quórum. O Ichor é o app que você abre para verificá-lo, de qualquer lugar, e o que cutuca seu ombro quando ele fraqueja.

Perguntas

Posso testar sem um cluster Talos?

Sim. Toque em Testar demonstração na tela de importação: um cluster offline de cinco nós de exemplo com métricas ao vivo, serviços, logs, eventos, etcd e rede. Ele é claramente marcado como dados de demonstração, pode ficar ao lado dos seus clusters reais e é removido em Gerenciar clusters.

Funciona sem Talos, no EKS, GKE ou AKS?

Sim. Adicione um cluster a partir de um kubeconfig ou liste os clusters de uma conta AWS, Google Cloud, Azure, DigitalOcean ou Rancher e adicione os que escolher. O login que o plugin exec do kubeconfig executaria acontece no celular: IAM Identity Center, Entra ID, uma chave de conta de serviço ou OIDC no navegador. As telas do Talos ficam ocultas; todas as telas do Kubernetes, os alertas em segundo plano e os serviços de dados estão lá, e o que você pode fazer é o seu RBAC.

Meu operador não está na lista. O app consegue mostrá-lo?

Sim. Um plugin descreve um recurso personalizado em um único arquivo YAML: o que ler, o que conta como íntegro, os cartões, as ações e as constatações. Doze operadores vêm como plugins integrados, e você pode importar o seu colando o texto, de um arquivo, de um link https ou de um QR code; Configurações → Plugins mostra o que cada um lê e pode alterar antes de você ativá-lo. A referência de plugins traz o formato, e o formulário de solicitação transforma o link de um CRD público em um pull request em rascunho.

O Ichor é um app oficial da Sidero Labs?

Não. O Ichor é um cliente independente para Talos Linux, feito pela comunidade. Ele usa a biblioteca cliente Go de código aberto da Sidero, mas não é feito, endossado nem suportado pela Sidero Labs.

Preciso instalar algo no cluster?

Não. O Ichor se comunica com a API do Talos que todo nó já expõe, com um talosconfig, exatamente como o talosctl. Não há agente, operador nem servidor de retransmissão. As telas do Kubernetes usam o kubeconfig de administrador que o Talos emite para um certificado de administrador, mantido apenas na memória. O teste de rede é a única exceção: ele inicia pods netperf temporários em um namespace próprio e o exclui ao terminar.

Para onde vão meus dados?

Só para os seus nós. O app consulta o GitHub em busca de novas versões, e nada mais sai do celular a menos que você ative. O diagnóstico por IA vem desativado por padrão, mostra antes o relatório exato e só o envia quando você toca em Perguntar, com nomes e endereços ocultos se preferir. O download de logos de apps além dos incluídos também vem desativado por padrão e envia apenas o nome público do ícone, nunca os nomes das suas imagens.

Ele pode quebrar meu cluster?

Não com um certificado somente leitura: a API do Talos recusa qualquer alteração. Com um certificado de operador ou administrador, ações arriscadas pedem que você digite o hostname do nó, e atualizações são recusadas quando o etcd perderia o quórum.

Como passo para um celular novo?

Faça backup dos seus clusters e configurações em Configurações, protegido por uma senha. No celular novo, toque em Restaurar um backup na primeira tela ou, no Android, abra o arquivo de backup pelo gerenciador de arquivos. Os backups funcionam entre Android e iPhone.

Ele lida com vários clusters?

Sim. Importe quantos talosconfigs ou contextos quiser, alterne entre eles pelo cabeçalho e dê a cada cluster sua própria cor para sempre saber onde está.

Seu cluster tem pulso. Leve-o com você.

Instale o Ichor em um minuto, abra a demonstração e depois aponte-o para o seu próprio cluster com um certificado somente leitura. Gratuito, de código aberto, sem conta.

Apoie o projeto

O Ichor é gratuito, sem anúncios nem rastreamento. A detecção de desvios, o gravador de incidentes e todos os recursos desta página são desenvolvidos abertamente. Se o Ichor poupa você de ir até o notebook, ajude a financiar o que vem a seguir pelo GitHub Sponsors ou em cripto.