ichor
Todos os clusters Kubernetes e Talos que você opera, direto no seu bolso.
Sem cluster à mão? Toque em Experimentar demonstração: cinco nós, totalmente offline.
- Talos Linux
- Sidero Omni
- EKS
- GKE
- AKS
- DigitalOcean
- Rancher
- k3s · RKE2 · OIDC
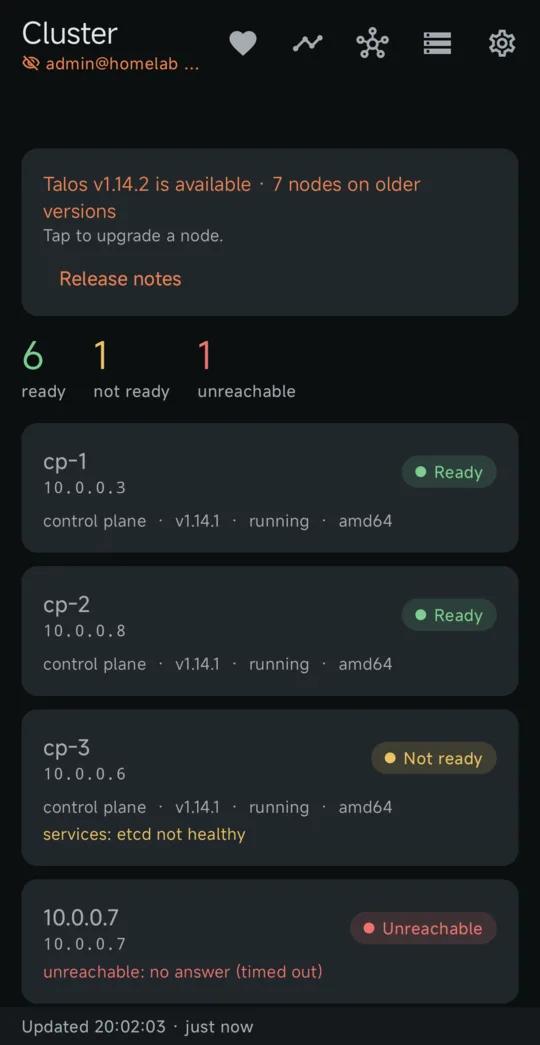
01 · Clusters
Nascido no Talos. Em casa com qualquer kubeconfig.
O mesmo cliente Go do talosctl e, para o resto, o login que seu notebook usa. Nada para instalar no cluster, nada no meio do caminho.
- Talos de ponta a ponta: saúde dos nós, etcd, KubeSpan, os papéis gravados no seu certificado.
- Contas de nuvem, sem CLI: liste os clusters de uma conta EKS, GKE ou AKS e adicione-os.
- Sua identidade, seu RBAC: o app mostra o que você pode fazer antes de você tocar.
02 · Monitorar
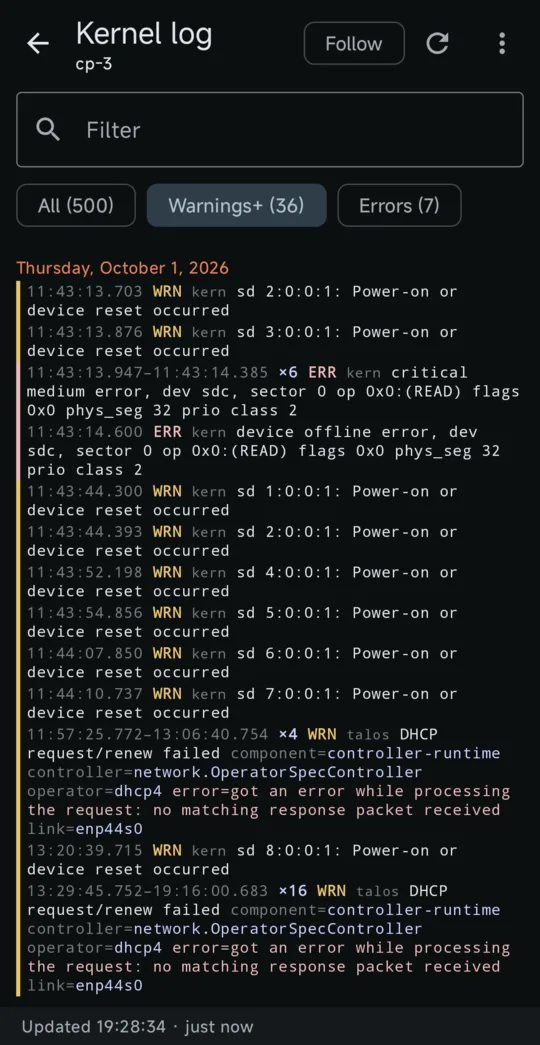
Saiba que um nó caiu antes que alguém pergunte.
O próprio celular verifica cada cluster em segundo plano. Sem servidor, sem agente.
- Alertas que abrem a tela certa: o nó, o pod ou o backup em questão.
- Logs, eventos e gráficos ao vivo, por nó e por serviço.
- Trinta dias de histórico: uptime, o que mudou desde a última vez que você olhou, uma previsão de armazenamento.
03 · Operar
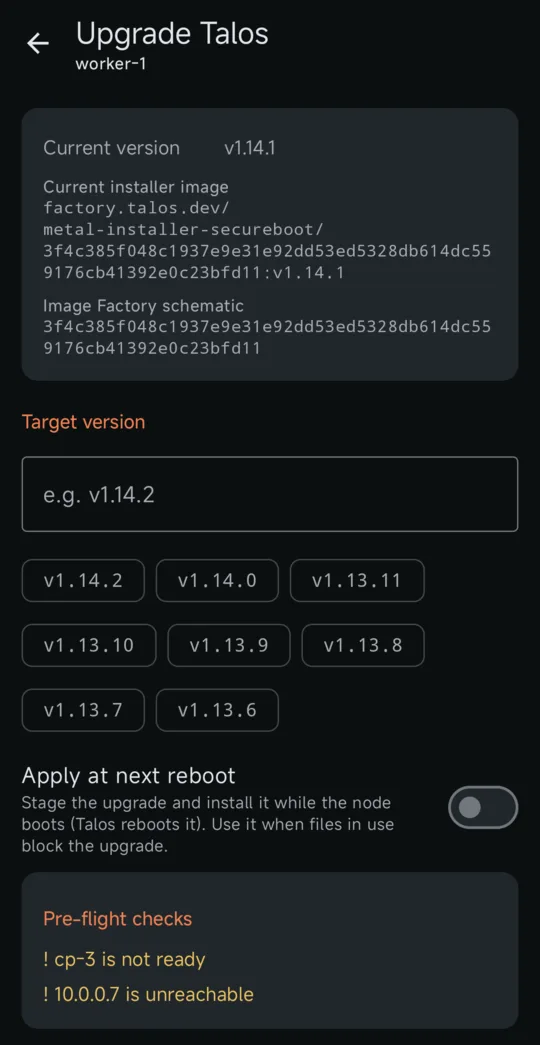
O dia dois pelo celular, cada mudança registrada.
Somente leitura por padrão. Cada ação é verificada antes e registrada em um log de auditoria.
- Upgrades graduais do Talos, nó após nó, com drain antes; Kubernetes após uma simulação.
- Argo CD e Flux: veja o diff, sincronize ou abra um pull request no repositório.
- Runbooks: uma lista ordenada de ações, com o plano exibido antes da execução.
04 · Medir
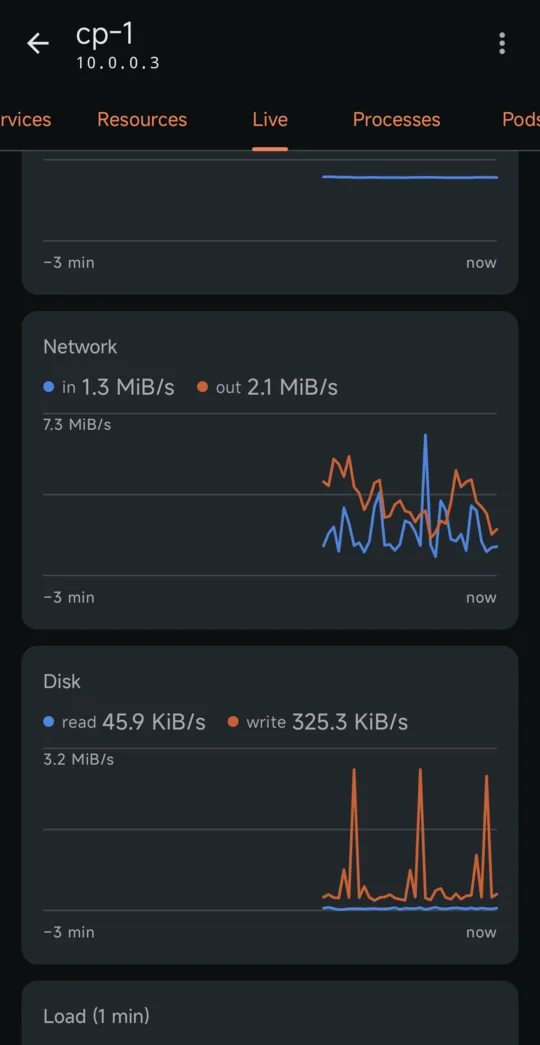
É a rede, o armazenamento ou o nó?
Pare de adivinhar. Meça onde acontece.
- Teste de rede entre quaisquer dois nós, com netperf.
- Serviços de dados: Longhorn, CloudNativePG, Rook Ceph, Garage e mais, verificados.
- Capacidade: quanto custaria perder um nó, antes que aconteça.
05 · Plugins
Qualquer operador ganha uma tela. Um arquivo YAML.
Os recursos a ler, o que conta como íntegro, os cards, as ações e os achados.
- Uma dúzia integrados: Sealed Secrets, External Secrets, Rook Ceph, Temporal…
- Traga o seu: importe um arquivo ou peça um a partir da CRD.
# sealed-secrets.yaml, built in
detect:
  - { group: bitnami.com, resource: sealedsecrets }
fields:
  sealedSecret:
    synced: conditions.Synced == true
health:
  sealedSecret:
    - when: "!fields.synced"
      health: critical
      message: "failed to unseal"
findings:
  - { id: unseal-failed, opens: secrets }
O mesmo cliente do talosctl
Contextos, mTLS e proxy para os nós funcionam como no seu notebook.
Somente leitura por padrão
O celular recebe só o acesso que você der.
Sem conta, sem rastreamento
As configurações ficam seladas no aparelho e só falam com seus clusters.
Código aberto
Apache-2.0, no GitHub, para Android e iPhone.