ichor
你运行的每个 Kubernetes 和 Talos 集群,都在你的口袋里。
手头没有集群?点按试用演示:五个节点,完全离线。
- Talos Linux
- Sidero Omni
- EKS
- GKE
- AKS
- DigitalOcean
- Rancher
- k3s · RKE2 · OIDC
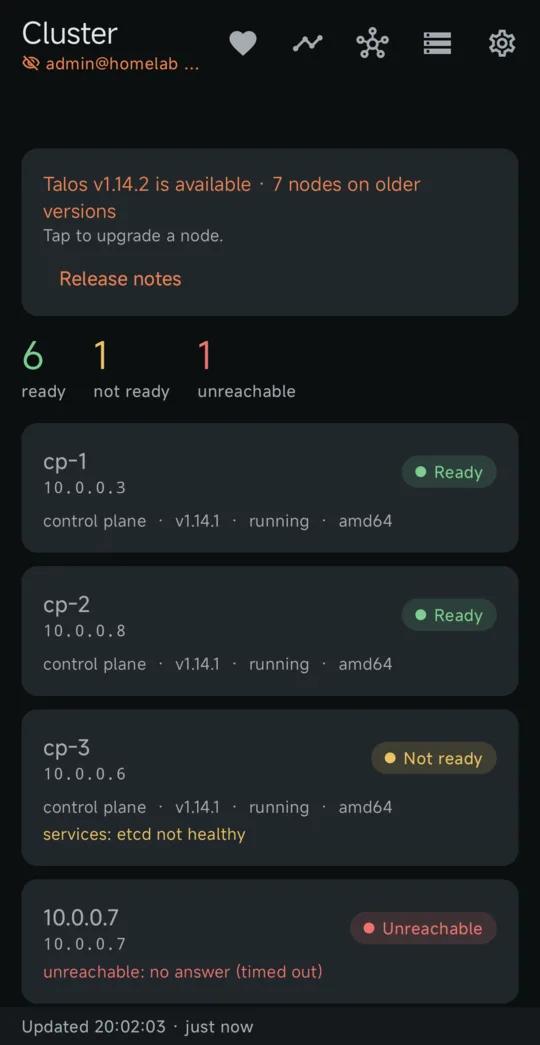
01 · 集群
为 Talos 而生,也能直接用任意 kubeconfig。
与 talosctl 相同的 Go 客户端;其余集群则使用你笔记本电脑上的同一种登录方式。无需在集群上安装任何东西,中间也没有任何代理。
- Talos 全链路:节点健康、etcd、KubeSpan,以及写入你证书中的角色。
- 云账号,无需 CLI:列出 EKS、GKE 或 AKS 账号下的集群并添加。
- 你的身份,你的 RBAC:在你点按之前,应用就会告诉你能做什么。
02 · 监控
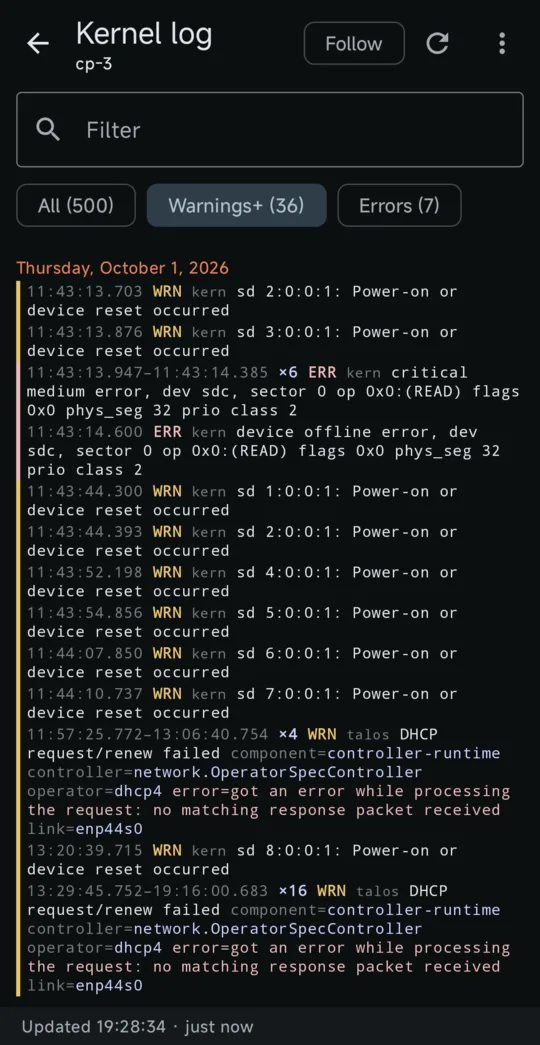
在有人问起之前,就知道节点宕机了。
手机自身在后台检查每个集群。无需服务器,无需代理。
- 告警直达对应页面:相关的节点、Pod 或备份。
- 日志、事件和实时图表,按节点、按服务查看。
- 三十天历史:在线时长、自你上次查看以来的变化、存储预测。
03 · 运维
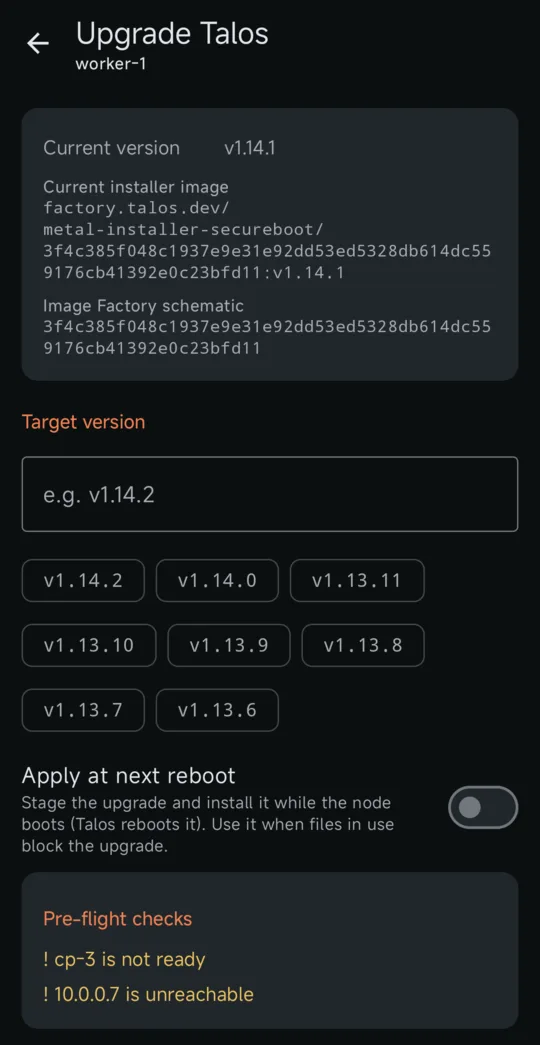
在手机上完成第二天运维,每项变更都有记录。
默认只读。每个操作都会先经过检查,并写入审计日志。
- Talos 滚动升级,逐个节点进行,先排空;Kubernetes 则先经过试运行。
- Argo CD 和 Flux:查看差异、同步,或在仓库上发起拉取请求。
- 运行手册:一组有序的操作,运行前先展示其计划。
04 · 测量
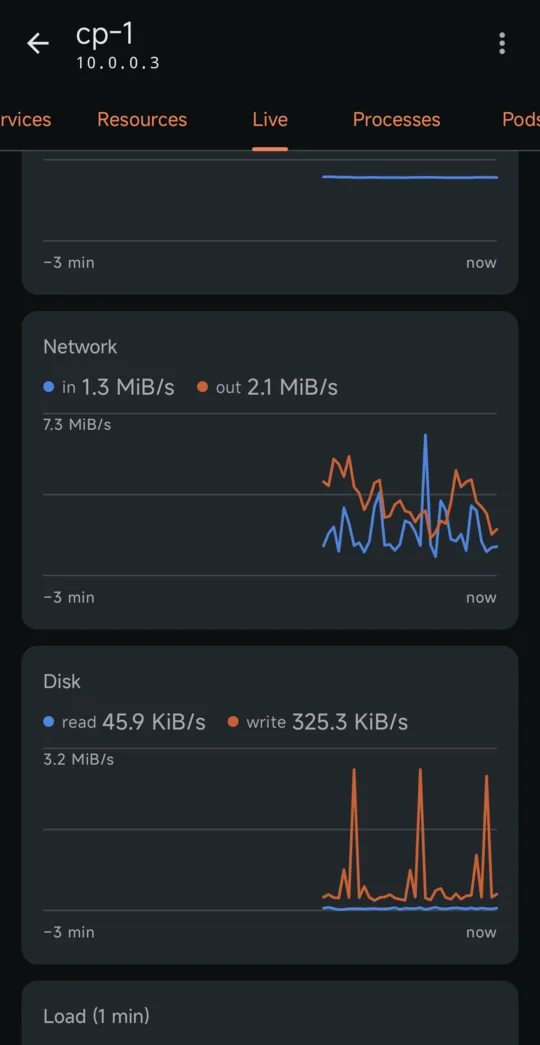
是网络、存储,还是节点的问题?
别再猜了。在问题发生的地方测量。
- 网络测试:任意两个节点之间,使用 netperf。
- 数据服务:Longhorn、CloudNativePG、Rook Ceph、Garage 等,均可检查。
- 容量:在失去一个节点之前,就知道它的代价。
05 · 插件
任何 Operator 都能拥有一个页面。只需一个 YAML 文件。
要读取的资源、何为健康、卡片、操作和发现。
- 内置十几个:Sealed Secrets、External Secrets、Rook Ceph、Temporal…
- 自带插件:导入文件,或根据 CRD 申请一个。
# sealed-secrets.yaml, built in
detect:
  - { group: bitnami.com, resource: sealedsecrets }
fields:
  sealedSecret:
    synced: conditions.Synced == true
health:
  sealedSecret:
    - when: "!fields.synced"
      health: critical
      message: "failed to unseal"
findings:
  - { id: unseal-failed, opens: secrets }
与 talosctl 相同的客户端
上下文、mTLS 和节点代理的行为与在你的笔记本电脑上一致。
默认只读
手机只获得你授予的访问权限。
无需账号,无追踪
配置在设备上加密封存,只与你的集群通信。
开源
Apache-2.0,托管于 GitHub,支持 Android 和 iPhone。